
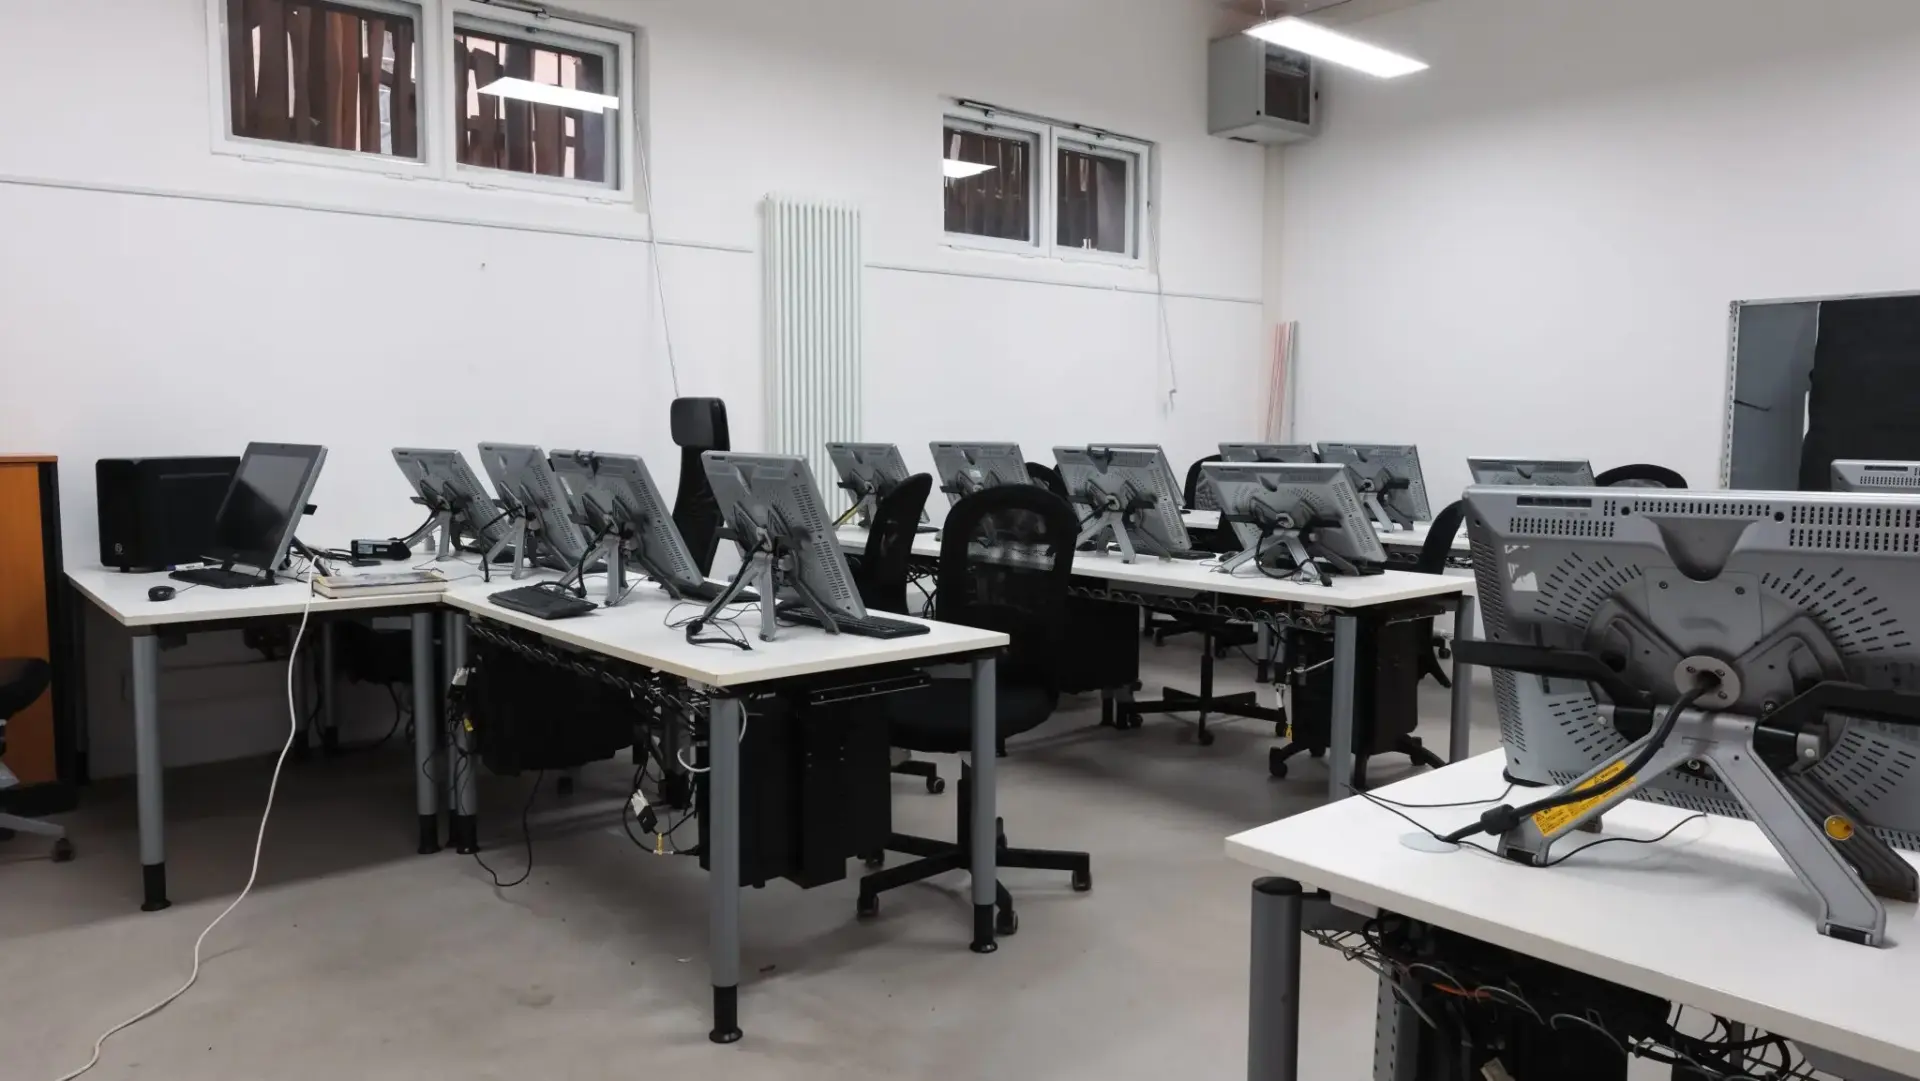
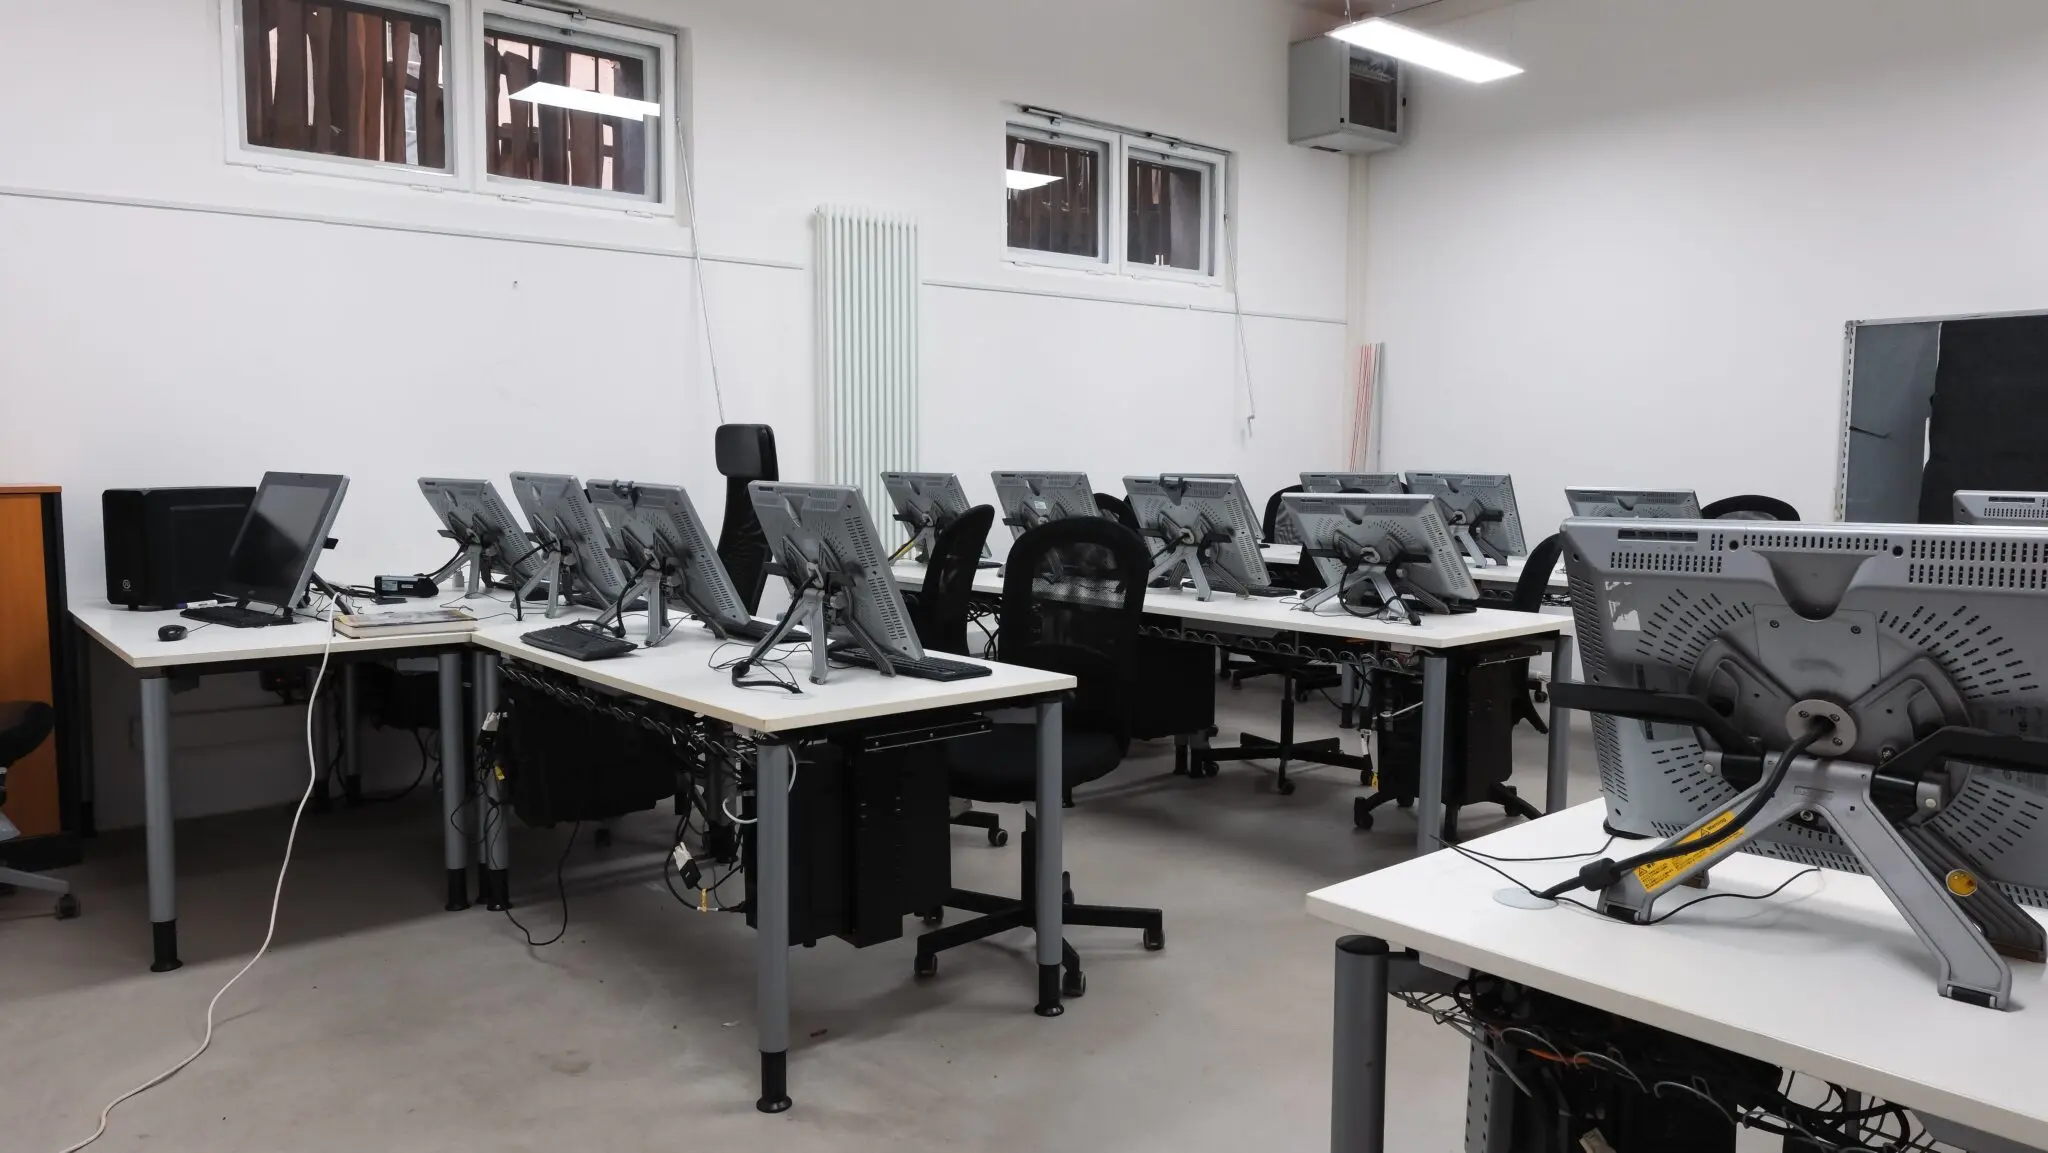
El Departamento de Justicia imputa a 14 personas por el espionaje de trabajadores norcoreanos en una red de granjas de portátiles. La operación Lonestar Roundup ha incautado 187 ordenadores y ha registrado más de 40 viviendas en Texas. Dos de los acusados han sido detenidos.
No se equivoque conmigo: esto no es un caso de fraude laboral. Es contrainteligencia en estado puro. La trama desvió cerca de tres millones de dólares en salarios hacia Pyongyang entre 2019 y 2025, según la acusación desvelada el martes por el Departamento de Justicia en el Distrito Norte de Ohio.
La acusación señala a dos ciudadanos estadounidenses, Michael James Bostelle, de Pensilvania, y Juan Cecilio Pena Carrillo, de Texas. Junto a ellos figuran otros diez individuos ubicados en China y dos acusados sin identificar. Todos habrían ocupado empleos remotos en más de 70 empresas usando identidades robadas o fabricadas.
A esos nombres se suma Trey Michael Nolte, residente en Ohio. Aparece en la acusación como co-conspirador, pero no está imputado. Los registros apuntan a que mantenía una veintena larga de portátiles corporativos conectados para trabajadores en el extranjero, con software de acceso remoto instalado, y que movió más de 320.000 dólares por cuentas abiertas con nombres falsos.
Qué ha caído en Texas: 187 equipos, 40 registros y dos detenciones
Lo veo así: Lonestar Roundup golpea la infraestructura, no solo a las personas. Y esa es la diferencia que importa desde el oficio. Las granjas de portátiles, los laptop farms del argot, son el eslabón físico de una cadena que hasta ahora se combatía casi siempre en el plano digital, desde la distancia y con la vista puesta en las direcciones IP.
El FBI publicó en paralelo una alerta actualizada en la que describe cómo ha mutado el método. Bajo la presión de mejores sistemas de detección, los norcoreanos ahora pagan a ciudadanos estadounidenses para que acudan a las entrevistas, pasen los controles antidroga y mantengan los equipos encendidos en casa. Buscan personas en apuros económicos, a las que consideran más fáciles de reclutar.
Cada portátil incautado no cierra un fraude: cierra una línea de financiación que termina en un misil balístico.
Algunos van más lejos y contratan a freelancers en Pakistán, India y Nigeria para que hagan el trabajo real, ocultando quién está detrás de la nómina. La alerta recoge tácticas más agresivas: amenazas contra antiguos supervisores tras los despidos, exigencias de pago respaldadas con datos robados y ayudantes a sueldo enviados a intimidar a las empresas en persona.
El oficio de Chollima: suplantación de webcam y equipos camuflados que se reutilizan
CrowdStrike, que asistió a las fuerzas del orden, aportó la capa técnica del caso. Desde mayo, el grupo que la compañía sigue como FAMOUS CHOLLIMA ha empezado a falsificar identificadores de dispositivo. Lo más llamativo: hacen pasar una tarjeta de captura de vídeo por una webcam, de modo que el equipo parece estar en una ubicación cuando en realidad está en otra. Y reutilizan el mismo dispositivo camuflado en varios empleos distintos.
Sigo desde hace años el rastro de este tipo de intrusiones, y pocas veces un caso mezcla tan bien el detalle técnico con el humano. Adam Meyers, responsable de operaciones contra adversarios de CrowdStrike, lo explicó con claridad a CyberScoop. ‘A medida que las empresas mejoran en la identificación de trabajadores fraudulentos y las fuerzas del orden desmantelan su infraestructura, FAMOUS CHOLLIMA busca nuevas formas de ocultar sus operaciones’, señaló. La compañía, eso sí, admite que el efecto de cada redada sobre el conjunto del programa será limitado: lo esencial, dice, es que el adversario tenga que reconstruir y reinvertir.
Hay un detalle que no conviene perder de vista. Nolte no es el cerebro de una operación norcoreana: es el vecino que presta el enchufe. Bostelle aportó su nombre y un carné de conducir falsificado para que un trabajador remoto obtuviera un empleo; Carrillo alojó equipos en su domicilio bajo distintos nombres y cobró unos 190.000 dólares de cinco empleadores.
Los tres habrían presentado documentación laboral falsa ante el Departamento de Seguridad Nacional, el IRS y la Administración de la Seguridad Social, a nombre de más de 25 víctimas de robo de identidad. Ahí está la gravedad real del sumario.
Dossier Moncloa: Ojos en la Sombra
El vector de amenaza es una infiltración HUMINT de manual, con una particularidad que la hace casi inédita: el infiltrado no cruza la frontera, la cruza su identidad. Pyongyang no necesita colocar a un ilegal con pasaporte falso en una planta de Ohio. Le basta con alquilar el rostro, la firma y el domicilio de un ciudadano estadounidense en apuros. Eso es lo que convierte a los facilitadores locales en el eslabón más valioso y, a la vez, más frágil de toda la cadena.
Las agencias implicadas son tres niveles bien distintos. Ataca el Buró General 313 del Departamento de Industria de Municiones norcoreano, la estructura que sostiene el programa de armamento. Defiende el FBI, que lleva desde 2024 acumulando imputaciones y que ahora ha sumado a CrowdStrike como socio técnico. Y miran, con interés creciente, el Departamento de Estado, que ofrece recompensas de hasta cinco millones de dólares por información que desarticule la red, y las cancillerías aliadas que vigilan el mismo fenómeno en sus territorios.
A juzgar por la naturaleza del material, estimo que el nivel de clasificación de los informes que han guiado los registros es alto. No hablamos de fraude fiscal: hablamos de contrainteligencia con implicación directa en el programa de armamento. Cabe recordar que la inteligencia estadounidense ya tocó esta red en 2024 con varias imputaciones, y que el esquema ha sobrevivido a todas ellas. En el oficio, cuando una operación resiste varios golpes, la lectura es que se está atacando el síntoma y no la raíz.
La atribución, aquí, es sólida, y conviene decirlo: la coincidencia entre la acusación judicial, la alerta del FBI y el análisis técnico de CrowdStrike deja poco margen a la duda. No es un caso de bandera falsa ni de atribución interesada. Es un programa de Estado documentado con equipos, cuentas bancarias y testimonios. El Departamento de Estado, por si acaso, ha puesto precio a la delación.
Me queda la pregunta incómoda, y se la traslado a usted. Si 187 portátiles apenas rascan la superficie de un esquema que factura a escala industrial, ¿cuántas granjas de portátiles siguen encendidas en Texas, en Ohio, en España? La próxima actualización de la alerta del FBI, prevista en los próximos meses, dirá si el golpe de Lonestar Roundup ha obligado a Pyongyang a improvisar o si solo ha movido el cable de sitio.





