1SEPE: cronología del ciberataque de marzo de 2021 y qué datos de demandantes de empleo se ofrecieron en foros clandestinos
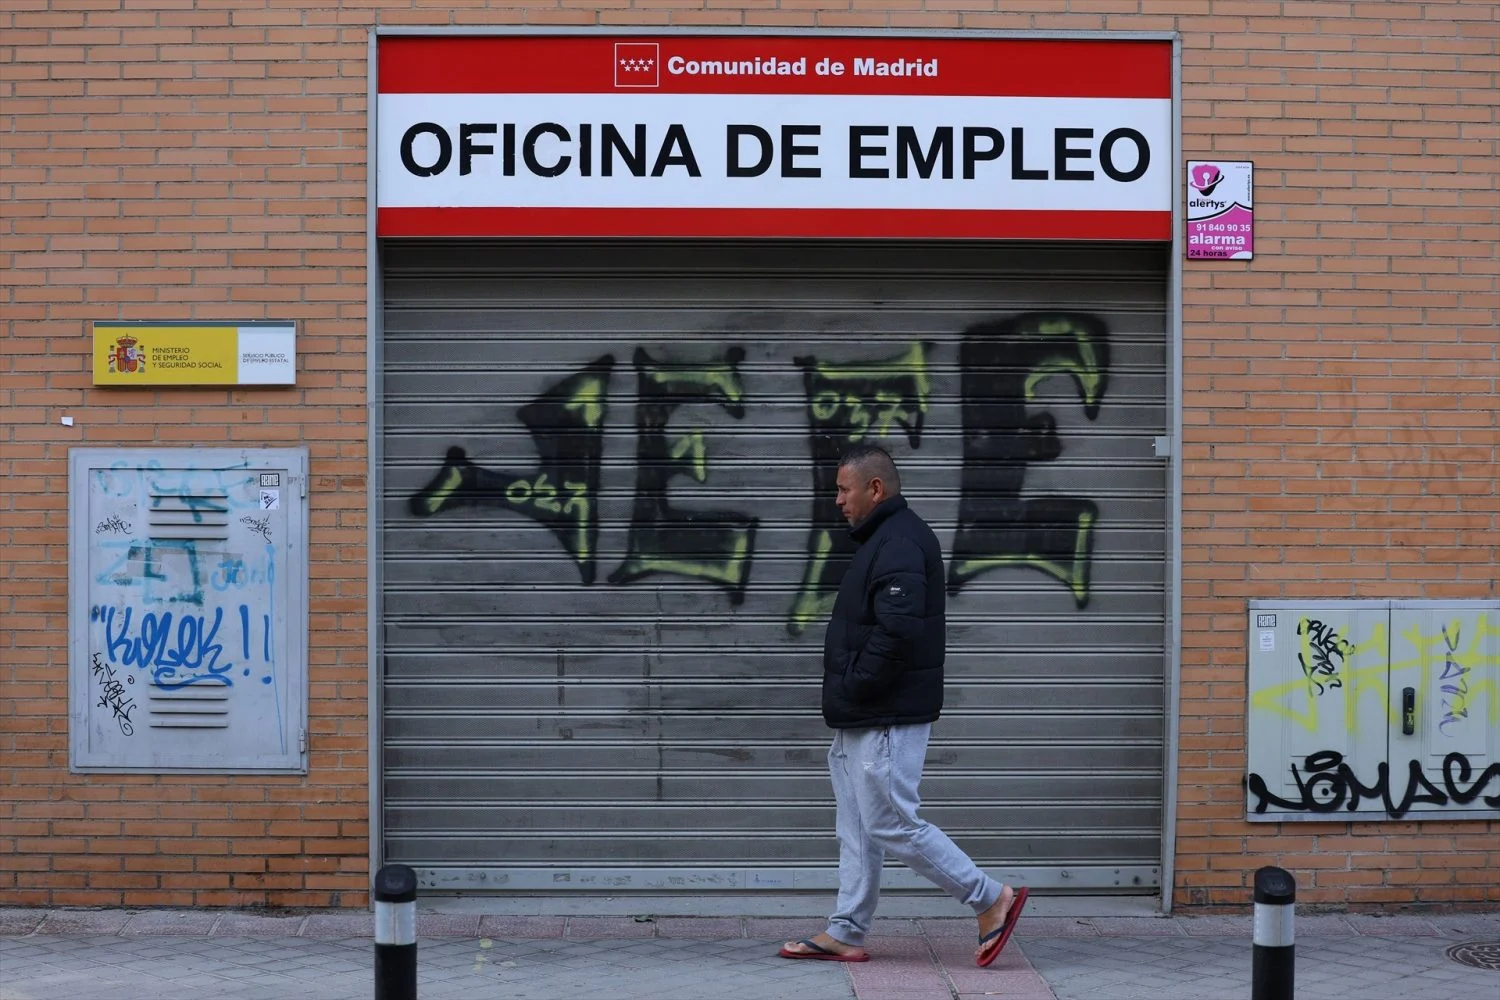
El 9 de marzo de 2021, un martes, los sistemas del Servicio Público de Empleo Estatal amanecieron bloqueados. La orden interna fue apagar todos los ordenadores y los empleados empezaron a encontrar archivos con extensión .RYK en carpetas compartidas: la firma de Ryuk, el ransomware que el propio director del organismo, Gerardo Gutiérrez, identificó como «la última versión» del programa. El apagón alcanzó las 710 oficinas presenciales y los 52 departamentos telemáticos, dejó sin servicio la web y la sede electrónica y, según CSIF y UGT, bloqueó entre 100.000 y 120.000 solicitudes de prestación al día; ABC contabilizó casi 200.000 citas sin atender. El portal no volvió a estar operativo hasta el 12 de marzo y el resto de servicios se recuperó a lo largo del mes, con el Centro Criptológico Nacional y el CNI tras el rastro del ataque.
El interrogante que quedó abierto fue el de los datos. Trabajo aseguró desde el primer día que no había habido «sustracción de datos», que los servidores no estaban dañados y que las copias de seguridad permitían restaurar el servicio; el Gobierno lo repitió por escrito al Congreso el 31 de mayo de 2021. El problema es que Ryuk se asociaba ya a la doble extorsión —cifrar y, además, exfiltrar información para publicarla en la ‘dark web’ si no se pagaba— y varios expertos en ciberseguridad se mostraron escépticos con esa versión. Lo que no consta públicamente es un lote de datos de demandantes de empleo ofrecido en foros clandestinos como consecuencia de aquel ataque. El episodio documentado de venta es posterior: en 2024 un hacker de 18 años, conocido como ‘Natohub’, accedió a una cuarentena de entidades —entre ellas el SEPE— y puso a la venta o filtró la información en BreachForums, hasta que fue detenido en Calpe (Alicante) en febrero de 2025.