
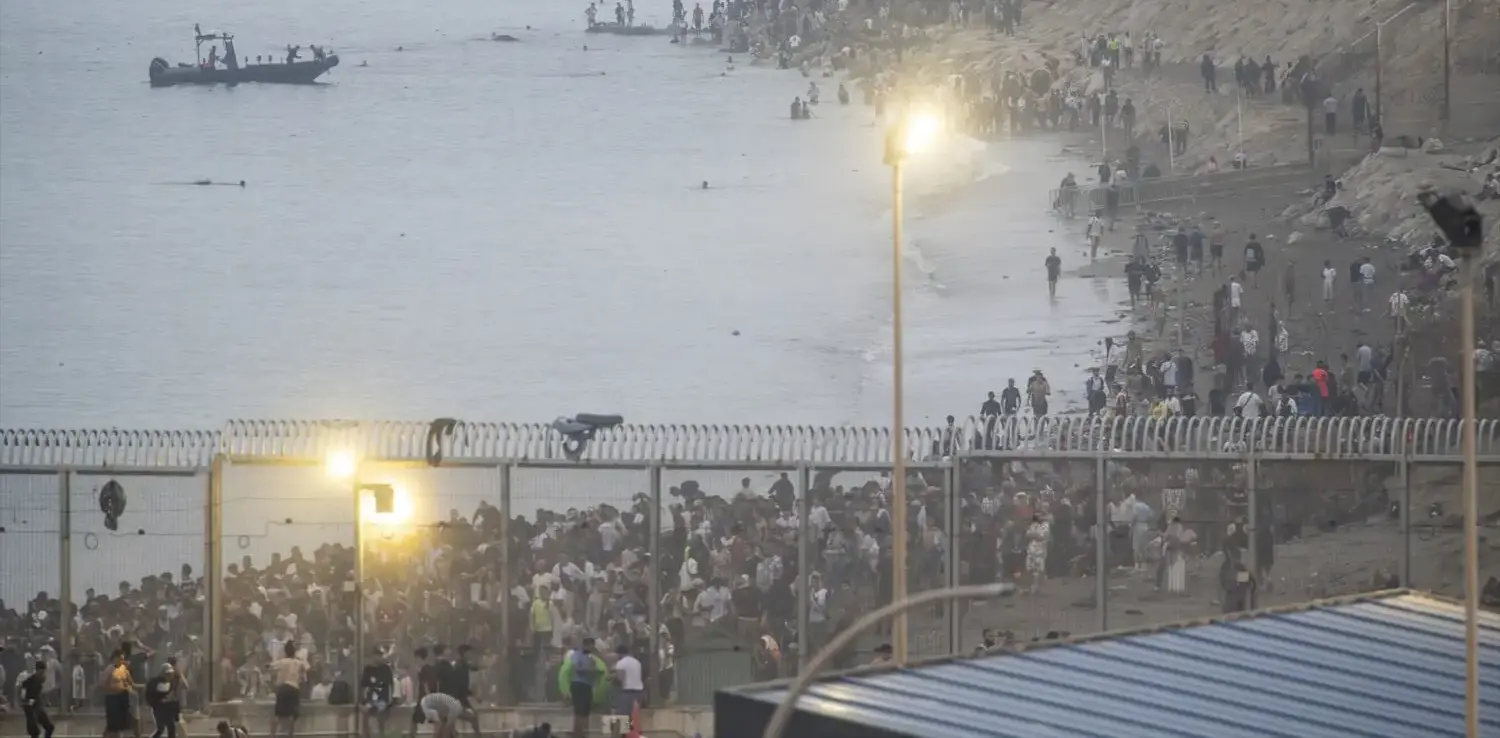
Como adelanta MONCLOA.COM, la Policía ha detectado vínculos entre los administradores y dinamizadores de 19 grupos de WhatsApp y miembros de la Policía marroquí, la Gendarmería Real y los servicios de inteligencia. El informe policial relaciona la campaña digital con la invasión de migrantes a Ceuta los días 30 y 31 de julio.
La entrada masiva de inmigrantes en Ceuta de los días 30 y 31 de julio de 2026 no fue únicamente una concentración espontánea de personas que decidieron cruzar la frontera por mar. Detrás de aquella movilización, que puso en jaque los dispositivos de seguridad de la ciudad autónoma, hubo una intensa actividad en las redes sociales y en grupos de mensajería que difundieron, amplificaron y organizaron los mensajes para promover el acceso irregular a territorio español. Ahora, una investigación del Centro Nacional de Inmigración y Fronteras (CENIF) ha identificado una extensa red de conexiones entre los responsables de aquella dinamización digital y miembros de las estructuras policiales y de inteligencia de Marruecos.
El informe policial, incorporado a las diligencias que instruye la Audiencia Nacional, detecta 97 personas identificadas como posibles perfiles relacionados con los servicios de seguridad marroquíes que mantenían conexiones, directas o indirectas, con administradores y dinamizadores de los grupos de WhatsApp utilizados para impulsar la entrada en Ceuta. El documento apunta a efectivos de la Dirección General de Seguridad Nacional (DGSN), los servicios de inteligencia interior (DGST), la Gendarmería Real y otras unidades policiales y de seguridad del país vecino.
La investigación dibuja así un escenario mucho más complejo que el de una simple convocatoria difundida entre potenciales inmigrantes. Los agentes españoles describen una estructura de relaciones digitales en la que aparecen intermediarios, perfiles de enlace y contactos vinculados a diferentes organismos de seguridad marroquíes. Una red compartimentada que habría permitido mantener cierta distancia entre quienes difundían públicamente los mensajes y las personas conectadas con las estructuras institucionales del país vecino.
La precisión es importante: el informe identifica indicios y conexiones que apuntan a esa vinculación, pero no acredita por sí mismo que los 97 perfiles participaran directamente en la organización del asalto ni que existiera una orden formal del Gobierno marroquí. Lo que sí considera relevante el CENIF es la repetición de los contactos y su conexión con los responsables de la campaña digital.
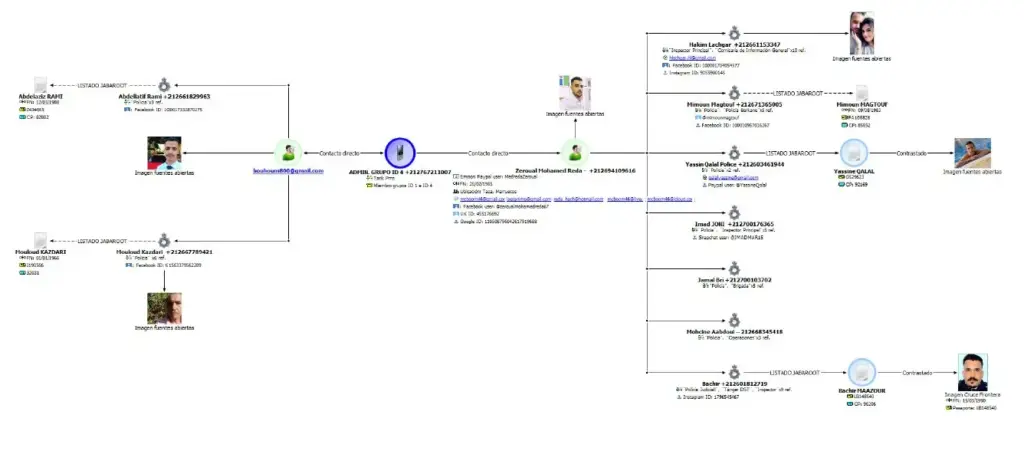
Una red de 19 grupos de WhatsApp para movilizar la entrada en Ceuta
El punto de partida de las pesquisas se encuentra en el análisis de 19 grupos de WhatsApp que reunían a 1.141 usuarios y que fueron utilizados para difundir información relacionada con el cruce irregular de la frontera. La Policía había identificado previamente a los participantes según el papel que desempeñaban en aquellas comunidades digitales.
Entre ellos figuraban 19 administradores, con capacidad para gestionar los grupos, aprobar nuevos integrantes y modificar sus condiciones de funcionamiento. También aparecían 32 dinamizadores, cuya función consistía en transmitir mensajes entre diferentes canales, alimentar las conversaciones y dar mayor visibilidad a las convocatorias.
El informe considera especialmente relevantes estos últimos perfiles porque eran los encargados de mantener activa la difusión de los mensajes. No se limitaban a participar en conversaciones sobre inmigración o a compartir información sobre las posibilidades de llegar a España. Su actividad contribuía a proyectar una convocatoria concreta: entrar en Ceuta por mar o a nado durante los días 30 y 31 de julio.
Los mensajes también incorporaban argumentos de apariencia jurídica para reforzar la convocatoria. Entre ellos figuraba una referencia a la sentencia del Tribunal Supremo 814/2026, utilizada como justificación formal para respaldar el discurso difundido entre los participantes.
A partir de esos primeros resultados, el CENIF decidió ampliar el análisis. El objetivo ya no era únicamente conocer quién administraba los grupos o qué usuarios difundían las convocatorias, sino averiguar quiénes estaban detrás de esos perfiles y qué relaciones mantenían con otras personas que no aparecían en primera línea de la actividad digital.
Fue precisamente en ese segundo nivel donde comenzaron a aparecer las conexiones con las estructuras de seguridad de Marruecos.
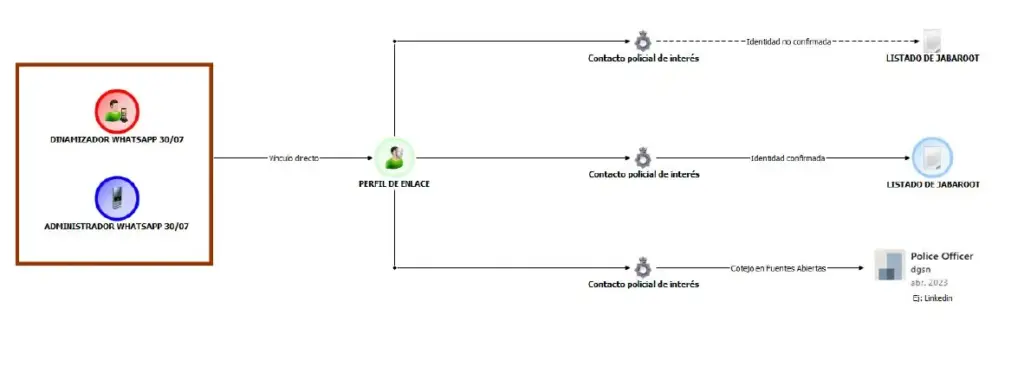
Los intermediarios que conectaban a los dinamizadores con la Policía marroquí
La principal novedad del documento reside en la identificación de una estructura de contactos indirectos que el CENIF denomina «perfiles de enlace». Se trata de números de teléfono o direcciones de correo electrónico que aparecen relacionados con los administradores y dinamizadores investigados y que, a su vez, mantienen conexiones con personas identificadas en agendas de terceros como policías, gendarmes o integrantes de los servicios de inteligencia marroquíes.
Esta fórmula dificulta establecer una relación directa entre quienes difundían los mensajes y los miembros de los organismos de seguridad. Sin embargo, la reiteración del mismo esquema relacional en diferentes perfiles ha llamado la atención de los investigadores.
El patrón aparece descrito en el informe como una secuencia entre el teléfono investigado, un perfil intermediario y un posible miembro de un cuerpo de seguridad. Según el CENIF, la utilización de estos terceros podría funcionar como una pantalla para dificultar la trazabilidad de las comunicaciones y ocultar las conexiones institucionales de los perfiles que participaban en la dinamización digital.
La investigación detectó inicialmente 97 conexiones con números de teléfono que podrían pertenecer a integrantes de los cuerpos de seguridad y los servicios de inteligencia marroquíes. El análisis posterior permitió obtener información sobre posibles identidades personales en 49 ocasiones.
Para realizar ese trabajo, los investigadores utilizaron herramientas policiales capaces de cruzar registros procedentes de diferentes agendas telefónicas, bases de datos disponibles en fuentes abiertas y direcciones de correo electrónico. Así pudieron comprobar cómo aparecía guardado un mismo número en los contactos de diferentes usuarios y detectar denominaciones como «policía», «gendarme», «inspector», «comisario» o «servicios de información».
El procedimiento permitió identificar relaciones que no resultaban evidentes en un primer rastreo de los grupos de WhatsApp. En algunos casos, los contactos aparecían asociados a cargos policiales concretos y en otros coincidían con registros incluidos en una filtración atribuida al grupo hacktivista Jabaroot.
De Casablanca y Rabat a la frontera oriental: una red extendida por Marruecos
La distribución geográfica de los contactos constituye otro de los elementos que destacan los investigadores. Las conexiones detectadas no se concentran exclusivamente en las localidades marroquíes próximas a Ceuta, sino que alcanzan diferentes centros policiales y administrativos del país.
El informe señala especialmente el eje Casablanca-Rabat, donde aparecen numerosos registros asociados a unidades policiales y comisarías de distrito. La capital marroquí concentra, además, las sedes centrales de organismos como la DGSN, la DGST y la Dirección General de Estudios y Documentación (DGED), responsable de la inteligencia exterior.
La investigación también identifica conexiones en el flanco oriental, especialmente en el entorno de Oujda, Berkane y Saïdia, donde aparecen referencias a mandos policiales, efectivos de la Gendarmería y servicios de información vinculados a la demarcación fronteriza.
En el corredor occidental, los investigadores encuentran contactos relacionados con localidades como Agadir, Inezgane y Massa, además de ramificaciones hacia el norte.
Esta distribución resulta relevante porque, según el documento, coincide con los principales ejes de desplazamiento y las rutas terrestres que los inmigrantes describieron durante las entrevistas posteriores a la entrada masiva en Ceuta.
Para el CENIF, esa coincidencia geográfica refuerza el interés de las conexiones detectadas. La presencia de contactos vinculados a organismos de seguridad en distintas zonas del país, sumada a su proximidad digital con los administradores y dinamizadores, constituye un patrón que los investigadores consideran difícil de atribuir exclusivamente a relaciones convencionales entre usuarios.
La filtración de Jabaroot permitió contrastar las identidades
Una de las herramientas que permitió avanzar en la identificación de los posibles agentes marroquíes fue la información publicada por Jabaroot, un grupo hacktivista que protagonizó una filtración masiva de datos de las estructuras de seguridad internas de Marruecos en agosto de 2026.
El archivo contenía registros atribuidos a unos 70.000 integrantes de los servicios de seguridad marroquíes, especialmente de la DGSN y la DGST. Entre los datos figuraban nombres, números de identificación nacional, carnés profesionales y, en determinados casos, fechas de nacimiento y años de incorporación.
El CENIF explica que contrastó los registros localizados en las agendas telefónicas con esa información y con otros elementos disponibles en fuentes abiertas. En determinados casos encontró coincidencias exactas de nombres y datos personales. En otros, las diferencias eran compatibles con variaciones fonéticas o distintas formas de transcribir los nombres árabes.
El documento sostiene que las comprobaciones realizadas ofrecieron un elevado grado de verosimilitud indiciaria, al encontrar coincidencias también en fechas de nacimiento y datos documentales. No obstante, el propio informe mantiene la cautela sobre el alcance de las identificaciones y distingue entre los posibles integrantes de estructuras de seguridad y aquellos cuya identidad ha podido contrastarse con mayor profundidad.
La investigación también destaca la presencia de mandos de diferentes niveles y organismos. No se trataría únicamente de policías destinados en comisarías locales, sino de contactos relacionados con la Gendarmería Real, unidades de coordinación, servicios de inteligencia y efectivos asignados a la seguridad de los palacios reales.
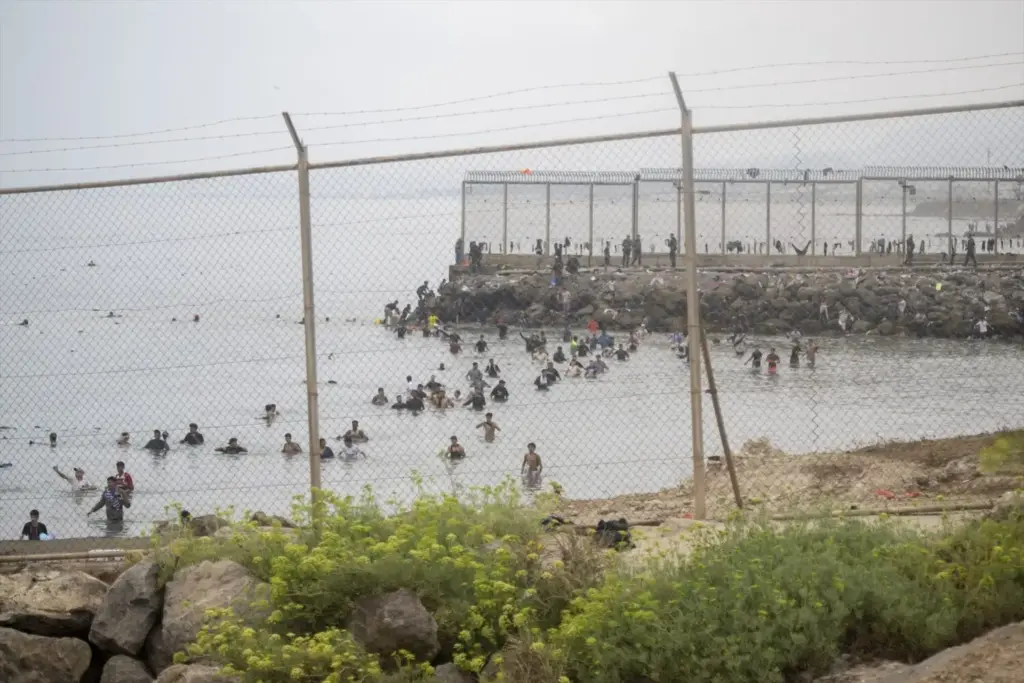
El CENIF conecta la campaña digital con la entrada efectiva de inmigrantes
Más allá de la identificación de los contactos policiales, el informe dedica especial atención a demostrar que la actividad en WhatsApp tuvo consecuencias sobre el terreno.
Para ello, los investigadores cruzaron los números de teléfono analizados con los datos de geolocalización obtenidos durante la investigación. El resultado fue la localización en territorio nacional de 84 de los 1.141 teléfonos incluidos en el análisis inicial, entre el 20 de julio y el 24 de agosto.
De esos 84 dispositivos, 23 fueron geolocalizados en Ceuta a partir del 30 de julio sin que constara su presencia anterior en la ciudad. El CENIF considera que este resultado permite conectar la actividad digital previa con la entrada efectiva de algunos participantes en los grupos investigados.
Los agentes reconocen, sin embargo, que el análisis se encontró con importantes limitaciones. Una parte considerable de quienes cruzaron irregularmente la frontera regresó voluntariamente a Marruecos durante las primeras horas. Además, algunos inmigrantes perdieron sus teléfonos durante la travesía o se desprendieron deliberadamente de ellos, lo que redujo las posibilidades de comprobar sus movimientos.
Pese a esas dificultades, la Policía considera que los resultados permiten establecer una relación entre los mensajes difundidos en los grupos y la entrada efectiva de algunos de sus integrantes. El documento habla de una conexión entre las fases anterior y simultánea al asalto y apunta a un posible marco integrado de planificación.
Una operación digital compartimentada para dificultar su identificación
La conclusión más relevante del informe es que la movilización de Ceuta habría estado precedida por un proceso de dinamización digital cuya estructura dificultaba identificar a sus responsables. Los investigadores describen un modelo de «autoría difusa», basado en la utilización de redes sociales, intermediarios y diferentes niveles de participación.
El uso de perfiles de enlace, la repetición de contactos con posibles integrantes de organismos de seguridad y la distribución geográfica de los números identificados son algunos de los elementos que llevan al CENIF a considerar que la actividad detectada merece nuevas diligencias de investigación.
De hecho, el documento propone solicitar información adicional a Google y Meta sobre determinadas cuentas de correo electrónico y perfiles de Facebook para ampliar la identificación de los intermediarios y determinar si existen conexiones adicionales con las estructuras policiales y de inteligencia marroquíes.
El objetivo es reconstruir los escalones que separan a los responsables visibles de los grupos de WhatsApp de quienes podrían encontrarse detrás de la red de contactos.
La investigación deja así una pregunta de especial trascendencia para la seguridad española: hasta qué punto las estructuras de seguridad marroquíes tuvieron relación con la movilización digital que precedió al asalto a Ceuta. El CENIF ha localizado 97 posibles perfiles vinculados a esos organismos y ha reconstruido conexiones que alcanzan desde los dinamizadores de WhatsApp hasta diferentes niveles policiales y de inteligencia del país vecino. La investigación no cierra todavía la atribución de responsabilidades, pero sí aporta un mapa de relaciones que aleja lo ocurrido de la imagen de una convocatoria exclusivamente espontánea.





