
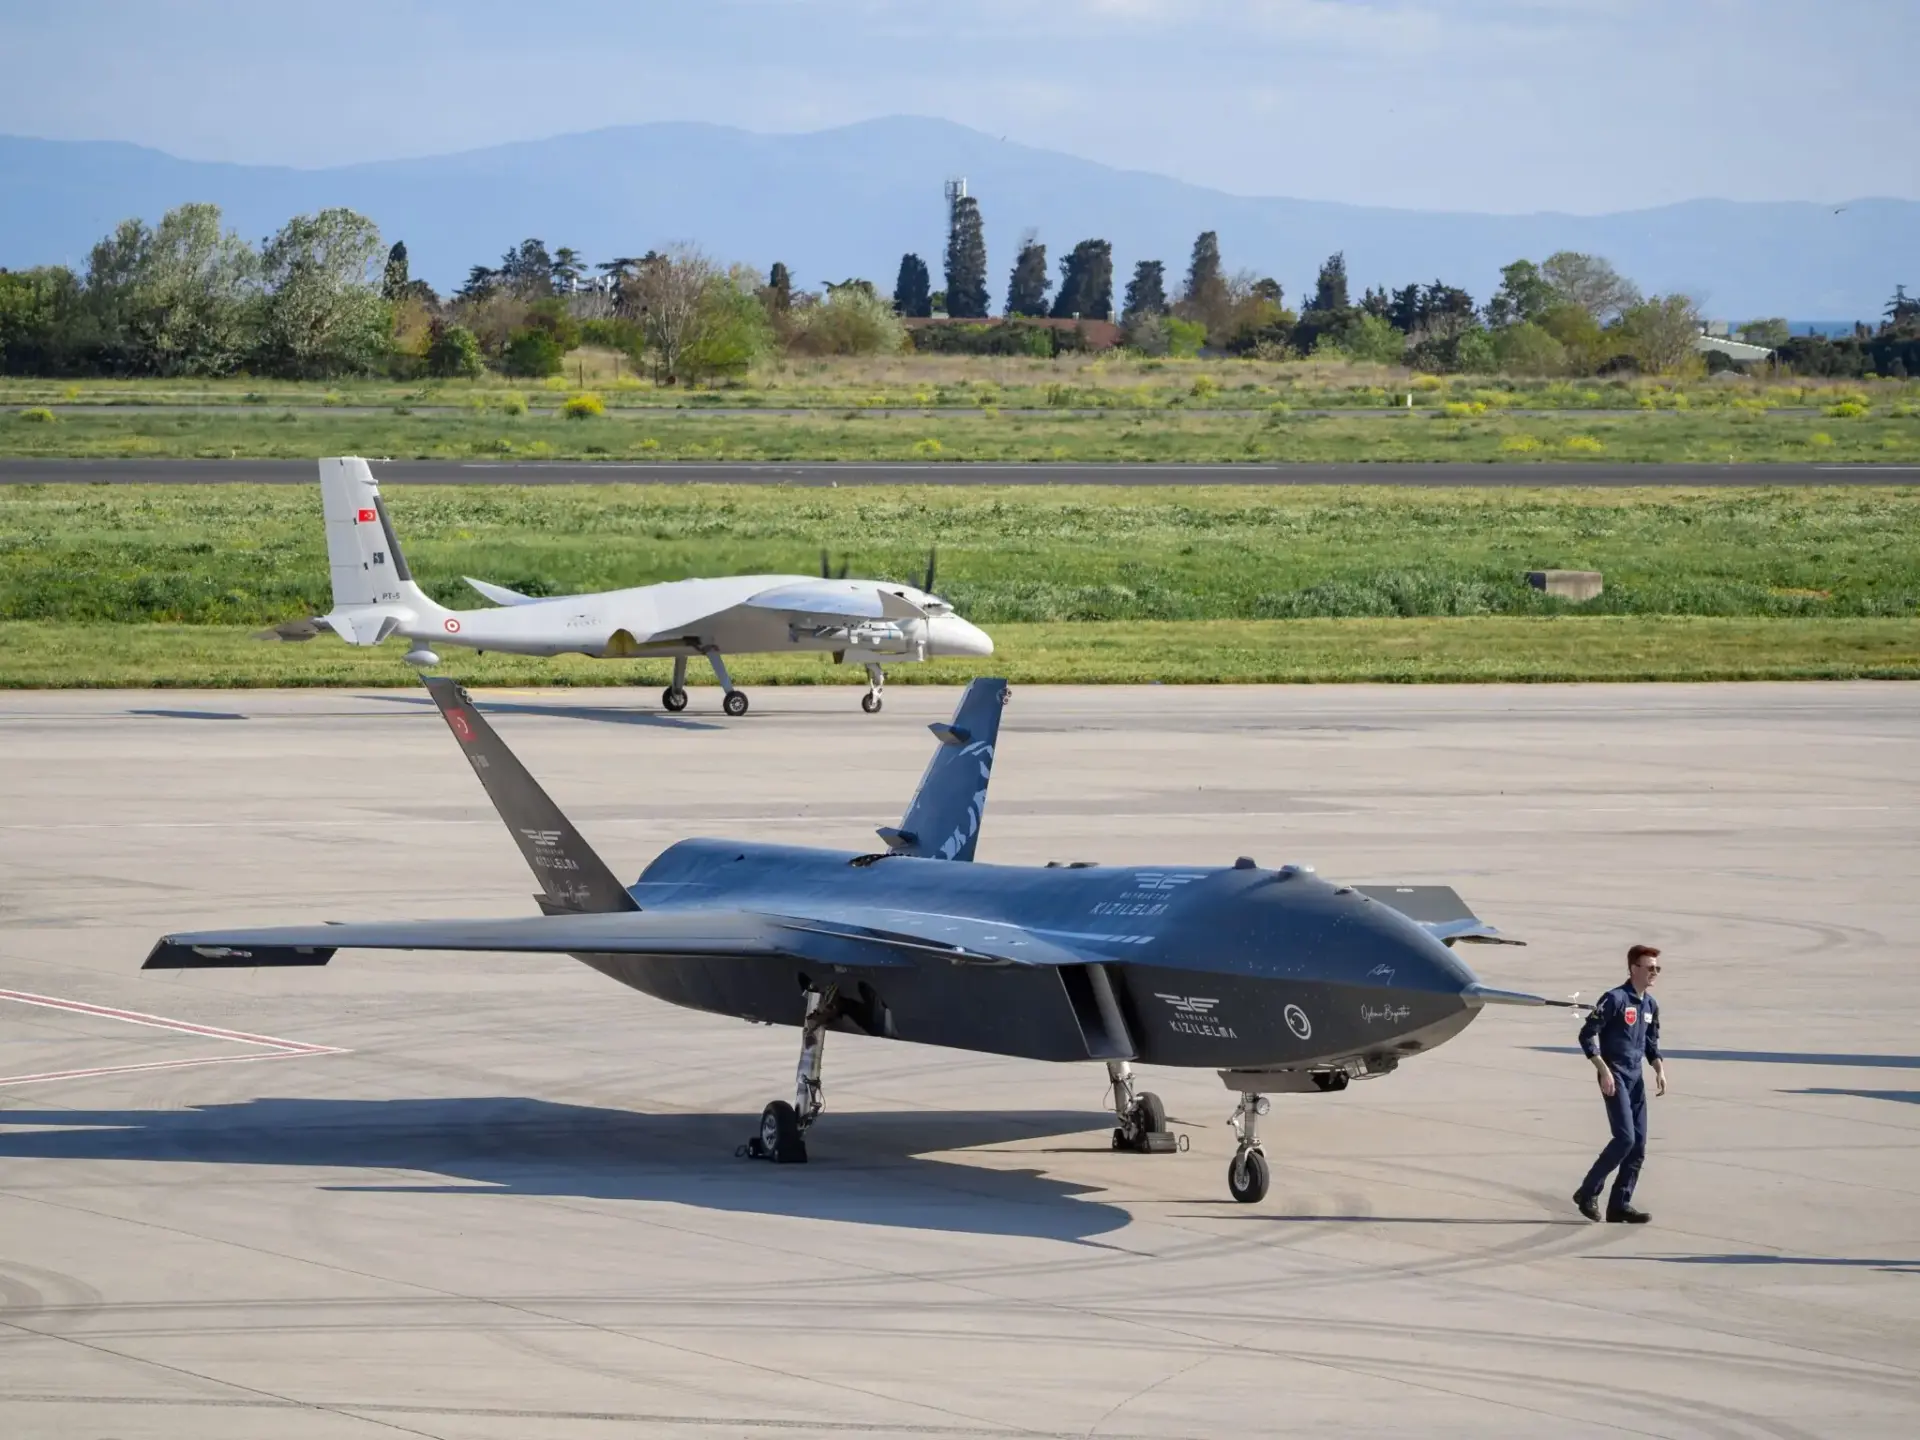
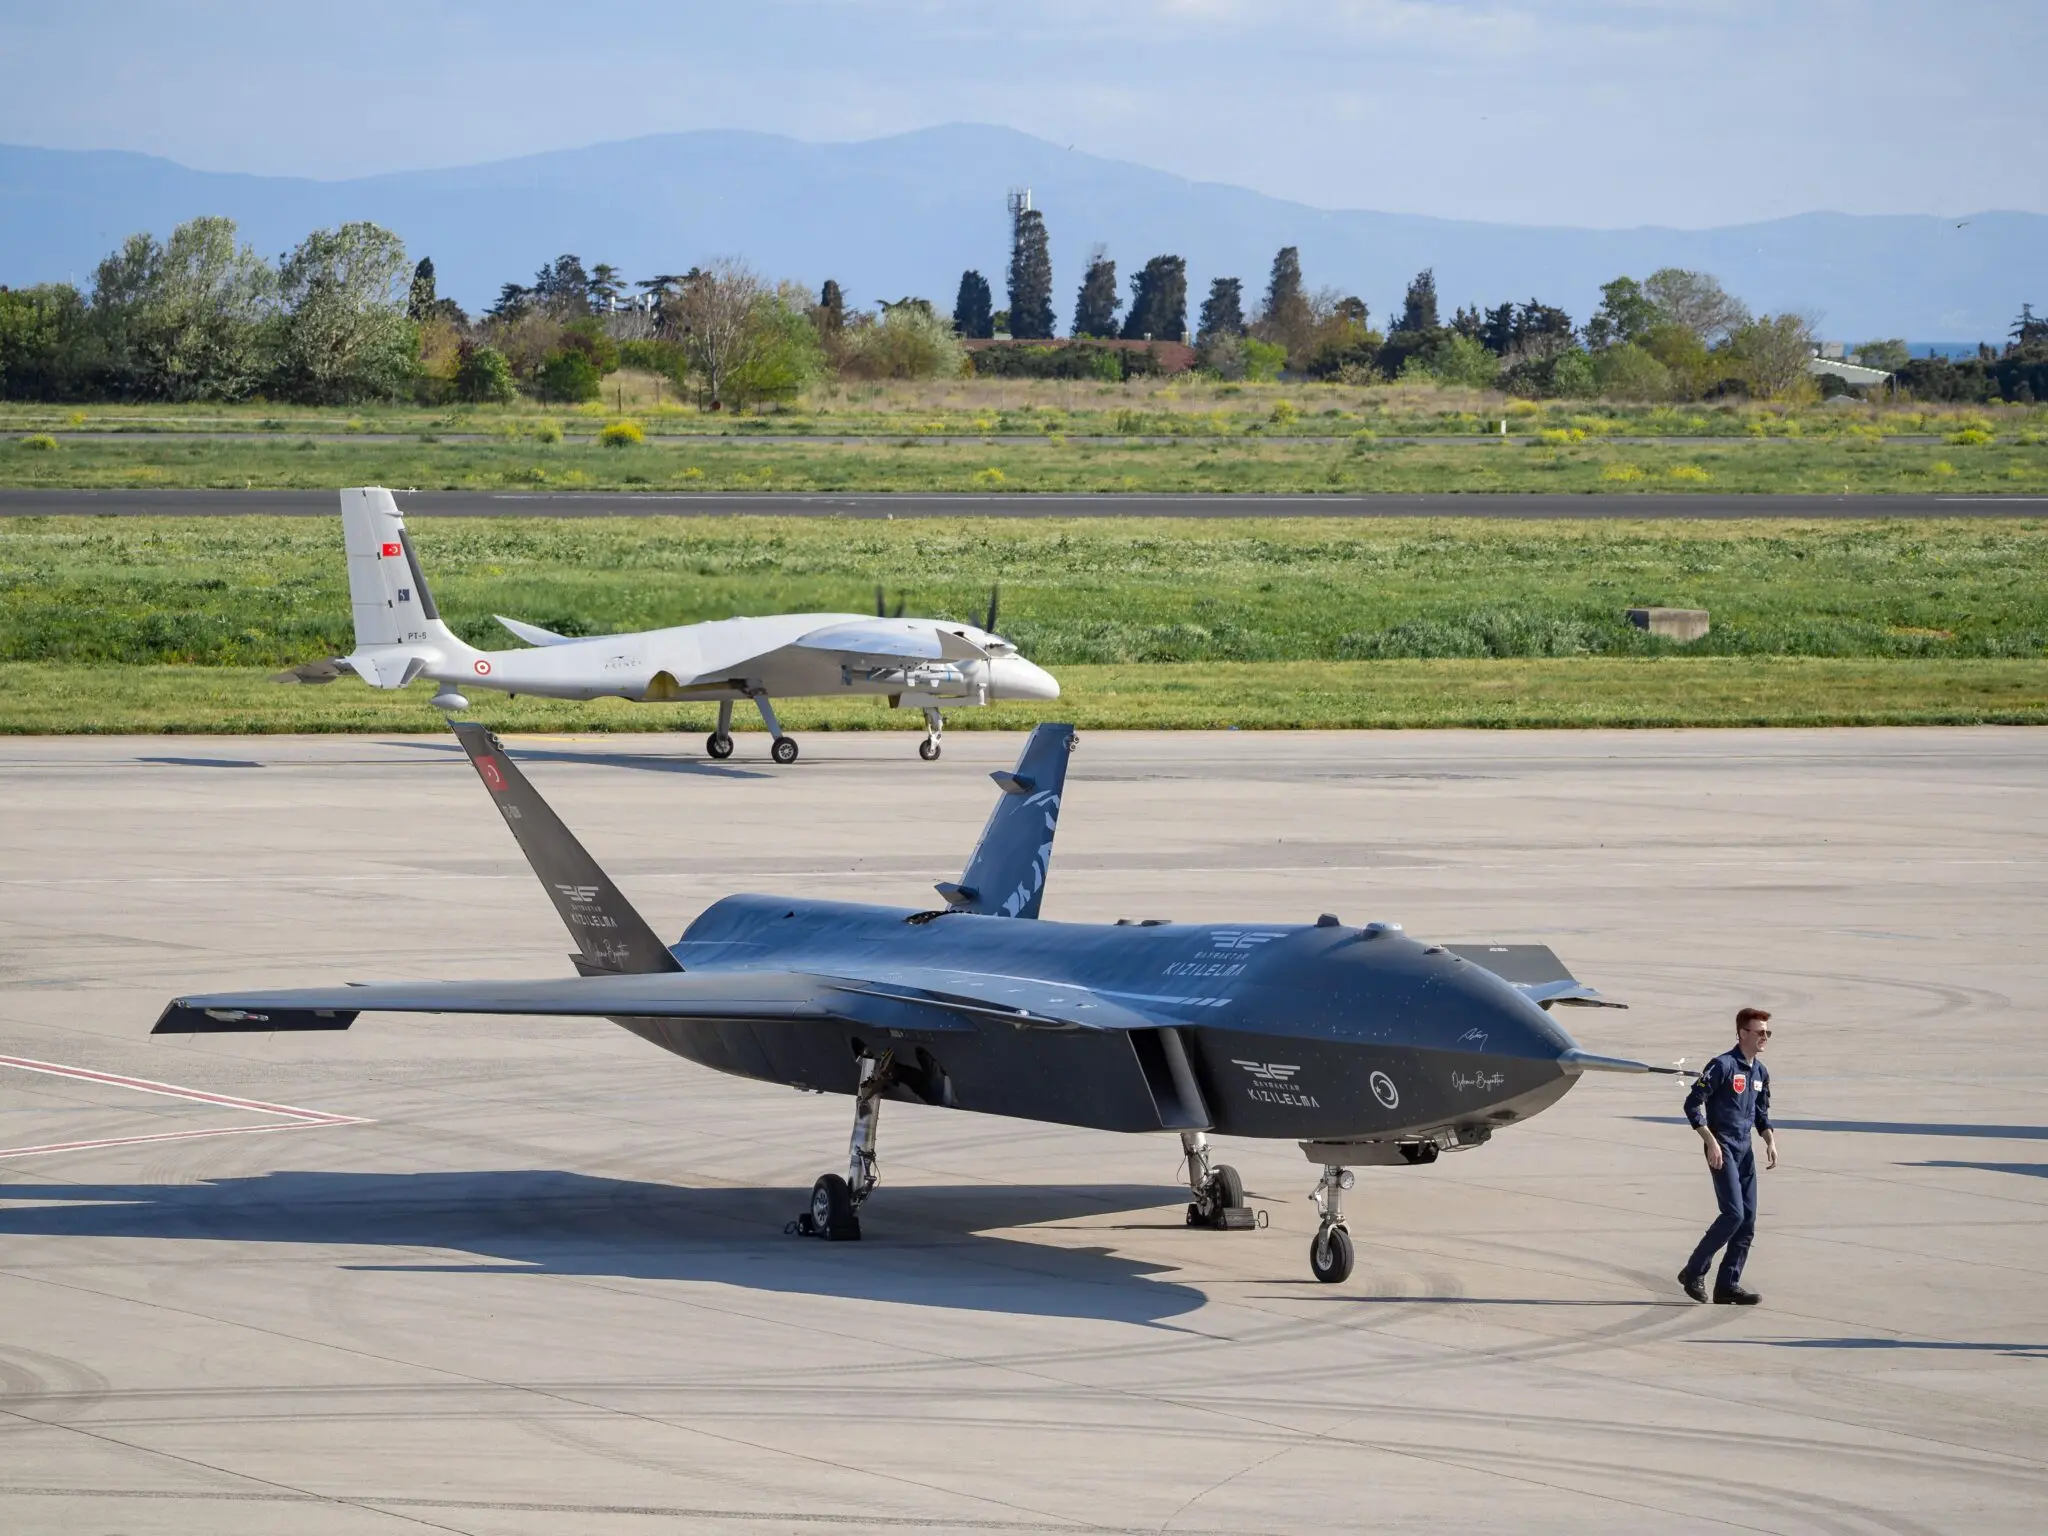
Un ciberataque al dron militar alemán ha llevado al Ejército a inmovilizar su flota de Quantum Systems tras una actualización maliciosa.
La compañía —fabricante de drones de reconocimiento e intercepción y, sobre todo, del software que los gobierna— confirmó un incidente detectado a finales de octubre de 2026. Su comunicado no escatima épica: ‘Una investigación interna inmediata reveló un ciberataque activo por parte de actores hostiles. La amenaza fue contenida gracias a la respuesta rápida de nuestros equipos de TI y seguridad, en colaboración estrecha y transparente con las autoridades’. Y añade la frase que todas las empresas dicen en las primeras 72 horas: que, por las medidas adoptadas y las características del incidente, no existe riesgo para los usuarios finales ni para los operadores de sus sistemas no tripulados.
Lo creo a medias. La contención se mide con registros forenses, no con notas de prensa. Y aquí el vector que señalan las fuentes internas —no la empresa— es el peor posible: no el dron, sino el canal por el que se actualiza el software que lo pilota.
Der Spiegel y el Financial Times, citando fuentes internas, apuntan a un archivo de actualización malicioso para QBase. Conviene explicar qué es QBase: el software de control en tierra y planificación de misiones de Quantum Systems, que corre sobre equipos Windows y que los operadores emplean para planificar, ejecutar, monitorizar y analizar misiones. No es un visor de vídeo. Es parte de la infraestructura operativa con la que se prepara un vuelo, se fijan puntos de ruta y se decide qué mira un sensor y durante cuánto tiempo.
Si el servidor de actualizaciones está comprometido, el atacante no necesita tocar un solo dron. Le basta con entregar el archivo que el cliente confía e instala. Eso tiene nombre en el oficio: ataque a la cadena de suministro, y su versión más limpia consiste en una actualización firmada por el proveedor y envenenada por un tercero. La literatura técnica sobre el ataque a la cadena de suministro lo repite desde hace quince años.
Una actualización inesperada llegó a clientes y encendió las alarmas dentro de la compañía. No está claro cuántos la instalaron.
En ciberguerra el eslabón débil nunca es el dron: es la carpeta de actualizaciones que un operador abre con doble clic y sin preguntar.
El Ejército aparta a los Falke y tres servicios abren diligencias
La reacción militar fue inmediata y, en la práctica, la confirmación más elocuente. El Ejército alemán inmovilizó los drones de Quantum Systems por precaución y los excluyó de un ejercicio reciente. En la Bundeswehr, el Vector de reconocimiento vuela con el nombre de Falke, y sus misiones se planifican precisamente con QBase en estaciones de trabajo Windows que gestionan los operadores en campo. Ahí está el nudo: el sistema operativo más extendido del mundo, un software de planificación de misiones y una cadena de actualización con acceso remoto.
En paralelo, según esos mismos informes, investigan el MAD —la contrainteligencia militar—, el BfV —inteligencia interior— y el BSI, la agencia federal de ciberseguridad. Nada de eso está confirmado oficialmente y ningún atacante ha sido identificado ni atribuido. En este oficio la ausencia de atribución rara vez es un vacío: casi siempre es una decisión. Cuando tres servicios alemanes miran la misma carpeta, la hipótesis de Estado se trabaja por defecto y la de ciberdelincuencia común se descarta como cortina.
La propia empresa pone el contexto sobre la mesa: ‘La industria europea de defensa lleva años enfrentándose a ciberataques persistentes. Las compañías que están en primera línea de apoyo a Ucrania son atacadas precisamente porque nuestro trabajo es críticamente relevante para la seguridad de los clientes’. Traducido al lenguaje del oficio: formar parte de la cadena de apoyo a Kiev te convierte en objetivo permanente, no en objetivo ocasional.
Historial: la actualización como arma de Estado
No es una hipótesis de laboratorio. NotPetya, en junio de 2017, se distribuyó a través del软件…





