
EN 30 SEGUNDOS
- ¿Qué ha ocurrido? El ciberespionaje con Pegasus al móvil del presidente del Gobierno sigue sin autor conocido más de cuatro años después de que el CNI confirmara la infección.
- ¿Dónde y cuándo? Las intrusiones se produjeron en octubre de 2020 y el 19 de mayo de 2021; la causa se reabrió en abril de 2024 y volvió a archivarse en enero de 2026.
- ¿Qué resultado? Israel no respondió a la comisión rogatoria de la Audiencia Nacional y el informe PEGA del Parlamento Europeo señaló a Marruecos como ‘posible’ responsable.
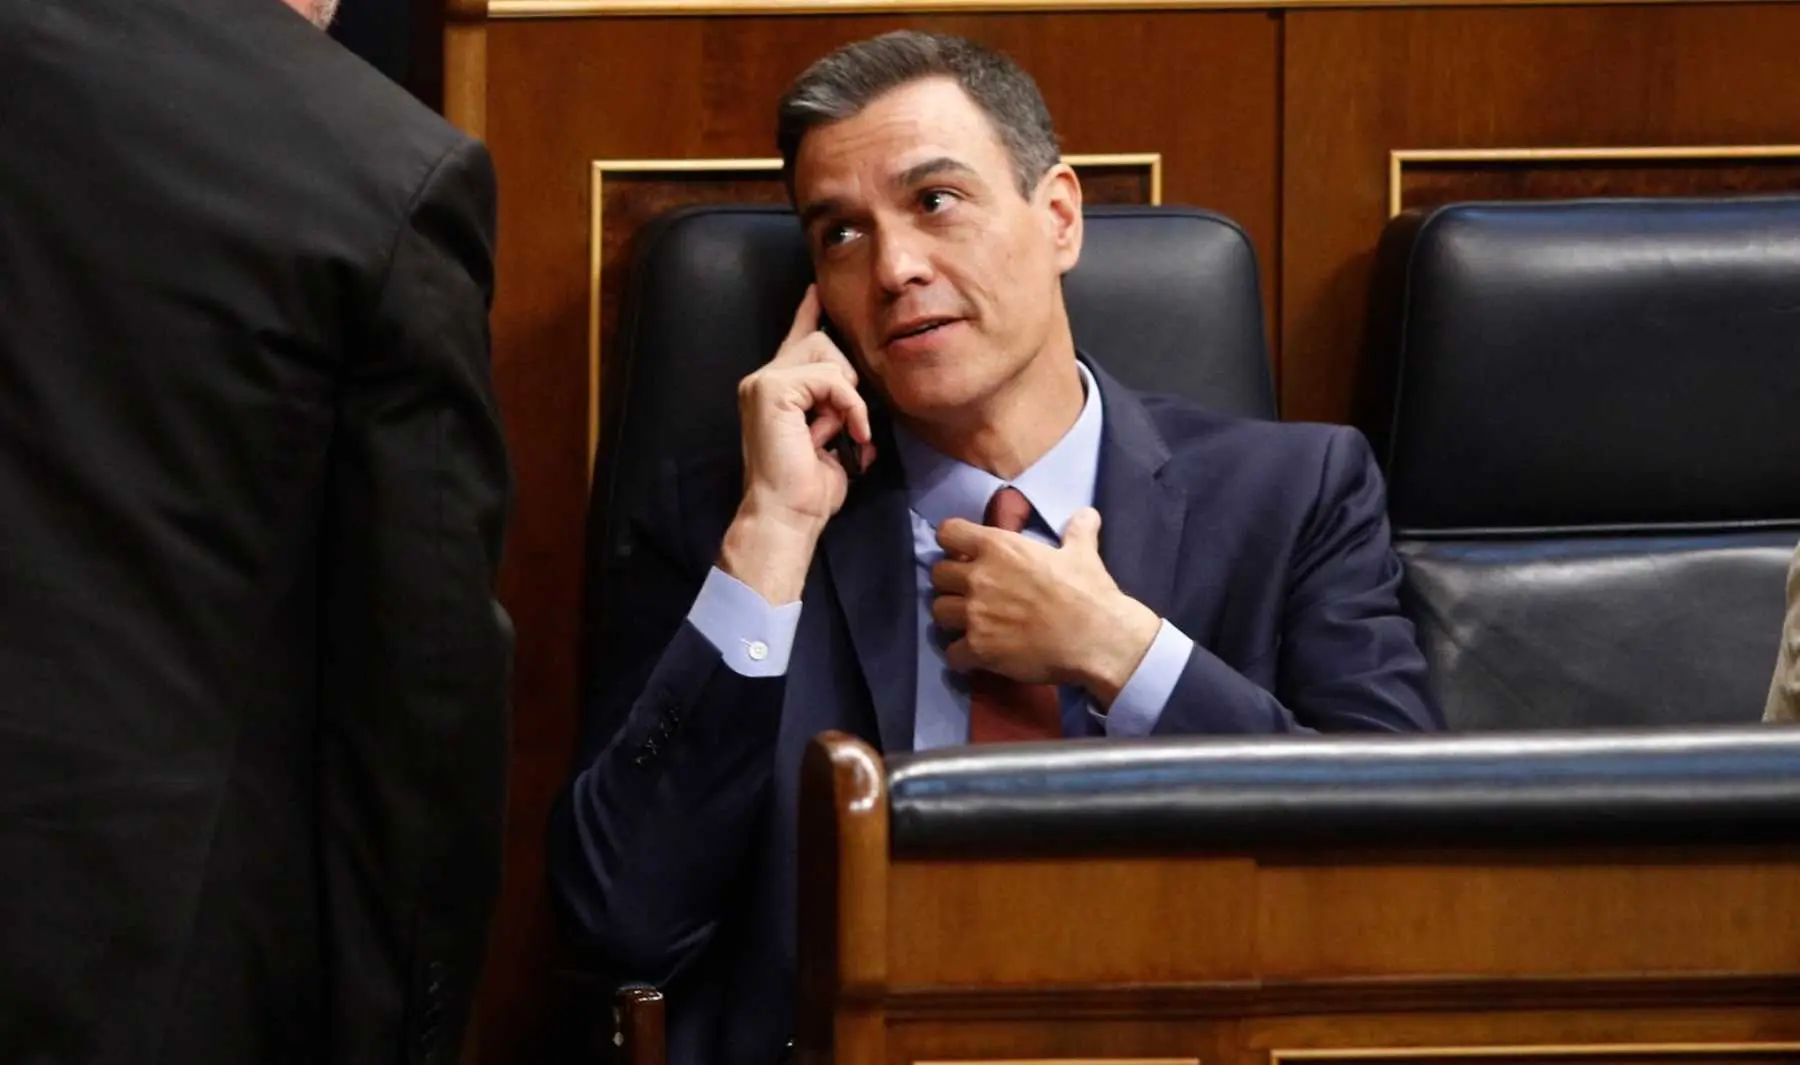
El ciberespionaje con Pegasus al móvil del presidente del Gobierno sigue sin autor conocido. Más de cuatro años después de que el CNI confirmara la infección, la causa que instruyó la Audiencia Nacional se ha archivado dos veces sin ningún responsable identificado.
El ataque, la confirmación y dos archivos
El 19 de mayo de 2021, con España y Marruecos inmersos en su peor crisis diplomática en años por la hospitalización del líder saharaui Brahim Ghali, alguien extrajo 2,57 gigabytes de información del móvil del presidente. No era la primera intrusión: el mismo teléfono ya había sido infectado en octubre de 2020. La coincidencia temporal con la crisis y con el asalto a la frontera de Ceuta instaló en la opinión pública la teoría de la responsabilidad marroquí, que el Gobierno nunca ha confirmado.
La confirmación oficial llegó casi un año después, el 2 de mayo de 2022, cuando el ministro de la Presidencia, Félix Bolaños, compareció de urgencia para anunciar que el CNI había detectado el software espía Pegasus en los teléfonos del presidente y de la ministra de Defensa, Margarita Robles. Bolaños habló de intervenciones ‘ilícitas y externas’ y pidió evitar conjeturas sobre su autoría. Análisis posteriores ampliaron la lista a los ministros del Interior, Fernando Grande-Marlaska, y de Agricultura, Luis Planas.
Ese mismo día, la Abogacía del Estado denunció los hechos ante la Audiencia Nacional. El magistrado José Luis Calama abrió diligencias por descubrimiento y revelación de secretos y remitió a Israel una comisión rogatoria con diez preguntas concretas para NSO Group, la empresa fabricante del programa. El juez preguntaba, entre otras cosas, si la compañía puede determinar qué cliente provocó una infección concreta o a quién ha vendido el software en España.
El 10 de julio de 2022, apenas dos meses después de abrirse el caso, Calama acordó el primer archivo provisional ‘por falta de autor o autores conocidos’. Israel no había respondido a la comisión rogatoria, ni lo haría a las tres reiteraciones posteriores.
El procedimiento se reabrió el 23 de abril de 2024, no por un avance desde Israel, sino por una orden europea de investigación remitida por un juez de París que instruye desde 2021 una causa similar, con ministros y diputados franceses entre las víctimas. El cruce de indicadores técnicos entre ambos países arrojó una coincidencia relevante: una misma dirección de correo aparece tanto en las infecciones de Marlaska y Robles como en los teléfonos analizados por los franceses.
El CNI aportó análisis técnicos e intercambió indicadores con Francia, pero el silencio de Israel bloqueó la identificación del autor del ataque.
Israel, Marruecos y una autoría sin confirmar
A pesar del intercambio de datos con Francia, el CNI no ha determinado quién está detrás de esa cuenta y concluyó en sus informes que la coincidencia de infraestructura no basta para ‘precisar relación alguna’ entre los responsables de uno y otro ataque. Con ese callejón sin salida, el juez volvió a archivar la causa en enero de 2026, otra vez por falta de autor conocido, en un auto que describió la situación como de ‘impotencia investigadora’.
La principal hipótesis sobre la autoría apunta a Marruecos. El informe final de la comisión PEGA del Parlamento Europeo, de mayo de 2023, señaló al país como ‘posible’ responsable del espionaje al presidente y a sus ministros, y lo situó entre los mayores clientes de NSO. La investigación Pegasus Project sostiene que el software llegó al servicio de inteligencia interior marroquí, la DGST, a través de una empresa intermediaria emiratí. El Gobierno español, sin embargo, nunca ha emitido un juicio semejante y ha negado la implicación de Rabat; Marruecos rechaza haber utilizado Pegasus contra dirigentes extranjeros.
El Informe Anual de Seguridad Nacional no ha incluido a Marruecos —ni ha mencionado el incidente de Pegasus— entre los países que espían o interfieren en España en sus ediciones de 2022, 2023, 2024 y 2025, mientras sí cita a China y a Rusia. Sectores de la oposición, entre ellos Podemos y el PNV, sostienen que el rechazo del Ejecutivo a señalar a Rabat podría responder a los datos que el régimen de Mohammed VI pudiera tener sobre el presidente. Otras formaciones, como Sumar o Esquerra Republicana, critican la actitud del Gobierno sin respaldar esa teoría.
El panorama de la ciberseguridad
España figura desde hace años entre los países europeos con mayor exposición a las herramientas de espionaje comercial. La propia investigación Pegasus Project documentó entre mayo de 2018 y junio de 2019 una campaña contra objetivos españoles: 768 ciberataques sobre 250 números de teléfono y un pico de 106 intentos en un solo día. Entre los objetivos aparecen disidentes saharauis residentes en España, pero también perfiles sensibles para la seguridad nacional, como el coronel de la Guardia Civil Alberto Aguilera, jefe de información del cuerpo para Cataluña, y el periodista Ignacio Cembrero.
El caso español comparte patrones con los de Francia y otros socios europeos, lo que confirma que el spyware de grado militar es una amenaza transnacional y no un episodio aislado. La negativa de Israel a responder a las comisiones rogatorias —repetida también en el caso del cabo Francisco Javier Soria, fallecido en un bombardeo israelí en el Líbano— ilustra la dificultad de esclarecer estas operaciones cuando dependen de la cooperación de un tercer Estado.
La causa permanece archivada en España, aunque la investigación francesa sigue abierta y el intercambio de indicadores técnicos entre ambos países deja la puerta abierta a nuevos avances. Los organismos de ciberseguridad dependientes del CNI, como el CCN-CERT, mantienen activas sus alertas frente al spyware dirigido a instituciones y cargos públicos, una amenaza que afecta ya a gobiernos de toda Europa.





