
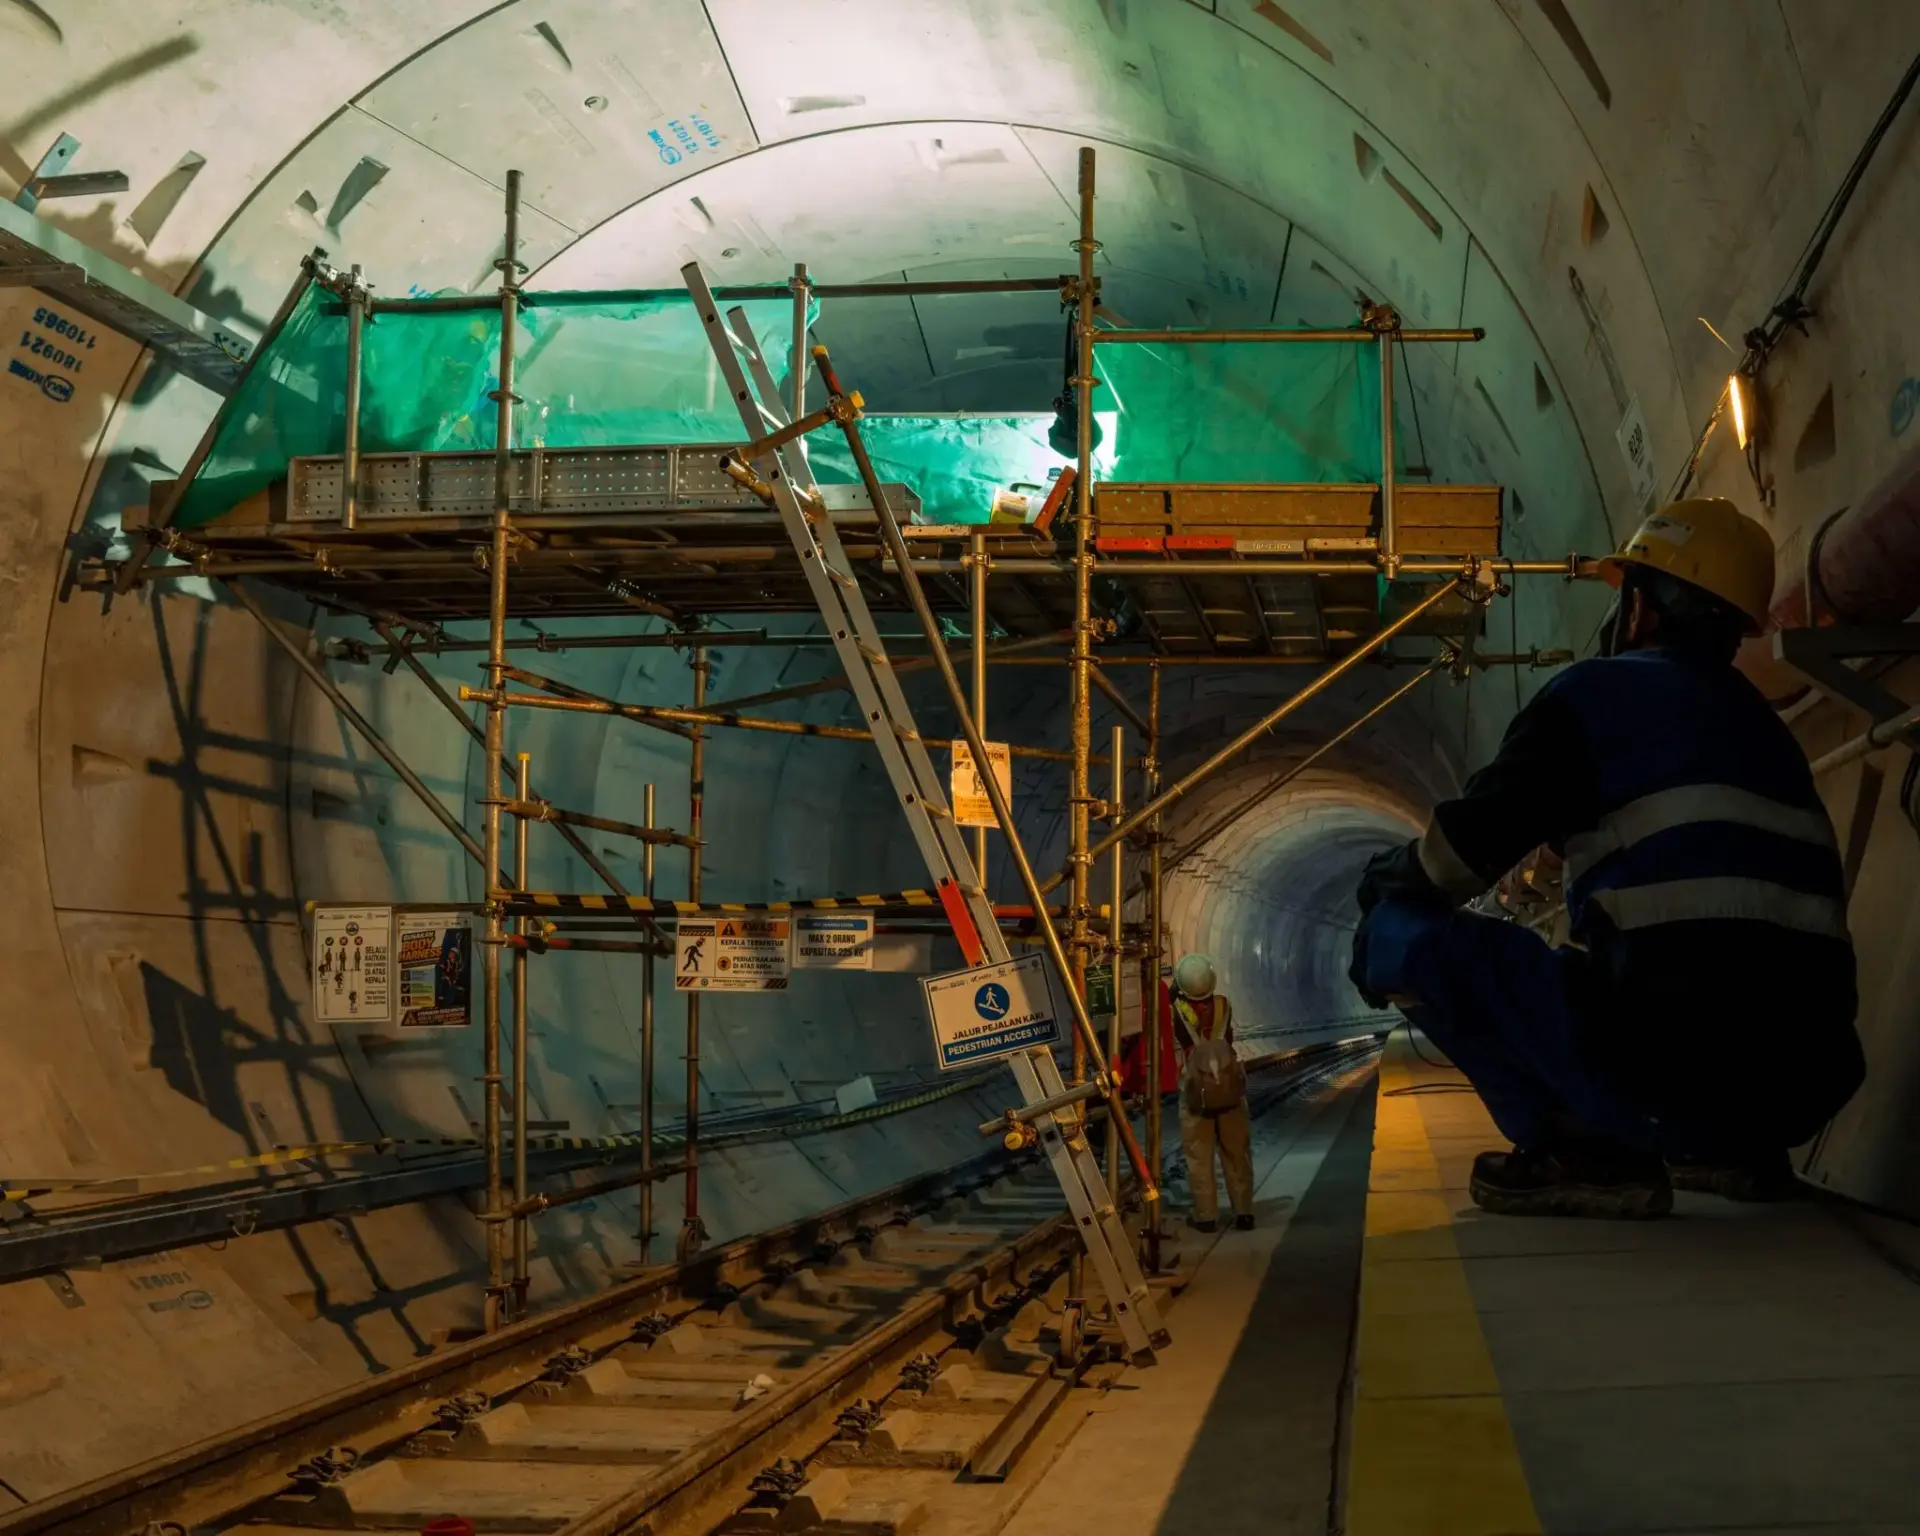
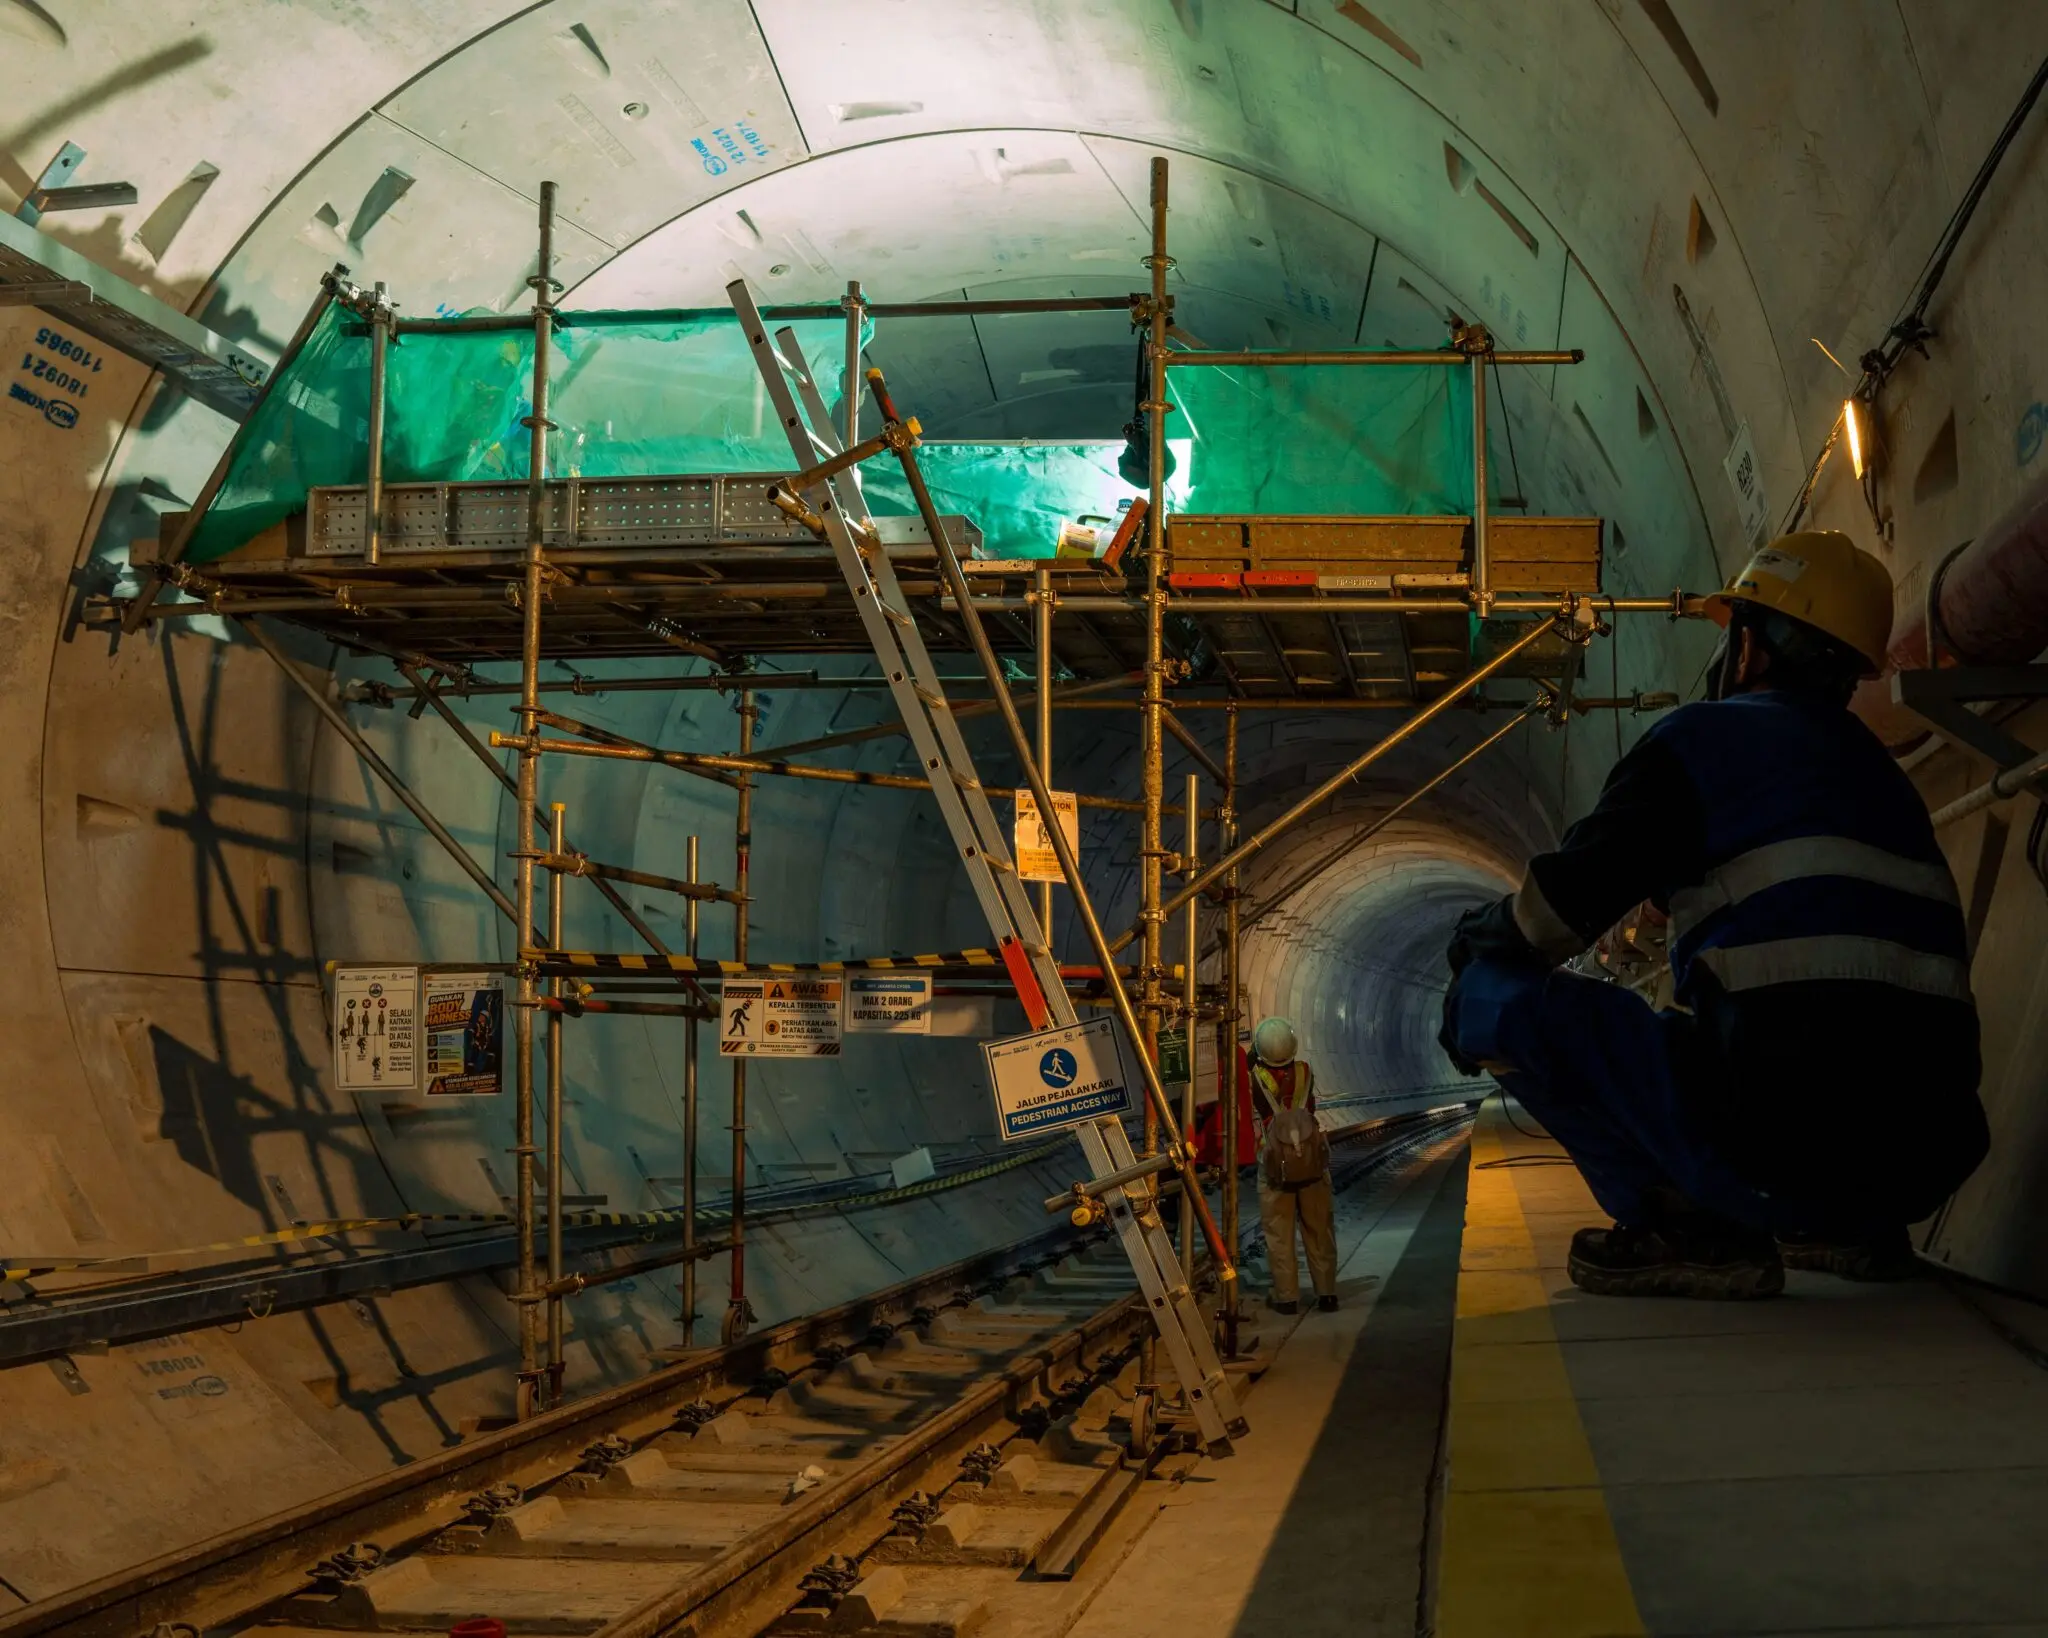
El ciberataque al túnel del Brennero ya tiene confirmación oficial: personas no autorizadas accedieron a los datos de BBT SE y el grupo Everest reclama 812 GB de botín.
BBT SE es la sociedad que construye el túnel de base del Brennero, la conexión ferroviaria subterránea de 64 kilómetros que unirá Italia y Austria. Cuando esté terminada será la galería ferroviaria más larga del mundo. No abrirá antes de 2034 y el presupuesto ronda los 11.700 millones de euros. En la jerga de Bruselas, esto es una infraestructura crítica transfronteriza.
La empresa ha confirmado que hubo acceso no autorizado a parte de sus datos. Nada más, y ese ‘parte’ hace mucho trabajo. La intrusión se remonta, según lo publicado, a mediados de octubre. Everest publicó su reclamación el 17 de octubre. La prensa austriaca destapó el asunto el 6 de noviembre y el 7 la compañía declaró a ANSA que la explotación no está afectada, que los sistemas implicados están aislados y que hay peritos forenses externos y autoridades sobre el caso.
Qué está confirmado y qué sigue siendo un farol del atacante
Le adelanto que la parte verificable es bastante más pequeña de lo que sugiere el titular. Los 812 GB no los ha visto nadie. Una banda criminal que presume de tamaño de archivo no es una fuente auditada, y aquí hay un dato que conviene subrayar: ZeroFox ya documentó que Everest tiende a inflar el volumen de lo que roba. La cifra que publica el atacante no mide el alcance del incidente.
Dicho lo cual, si el material es real y reciente, el valor es alto. Planos, estudios topográficos y procedimientos de obra ahorran a un intruso meses de reconocimiento. Esas carpetas describen cómo encaja la infraestructura por dentro. Y hay un segundo uso, más barato y más sucio que el chantaje: con nombres de proyecto auténticos se puede engañar a un subcontratista, colar una certificación falsa o suplantar a un jefe de obra en un correo.
Un plano robado no detiene un tren. Sirve para que otro se crea quien no es y firme lo que no debe.
Fíjese ahora en lo que no hay. Ninguna prueba de acceso a los sistemas industriales ni de manipulación de las funciones de control del túnel. Tampoco ha confirmado BBT SE el cifrado de sus sistemas. Quien afirme que un ransomware puede parar esta obra está inventando, y lo está haciendo con dinero ajeno.
Atribuir cada incidente al Kremlin sin una sola prueba es regalar propaganda a quien busca exactamente eso.
Everest, el oficio de inflar el botín para vender miedo
Everest es un grupo criminal rusófono, no un servicio de inteligencia. En julio exigió 10 millones de francos suizos a Stadler Rail después de usar credenciales robadas para entrar en la plataforma de datos de un proveedor. La producción siguió. Ese es el patrón del oficio: acceso inicial barato, credenciales compradas o extraídas con infostealers, y doble extorsión —venta del dato a un tercero y amenaza de publicación simultánea.
Hablar ruso y moverse en el ecosistema criminal rusófono no demuestra dirección estatal. La atribución exige respaldo técnico cruzado, no vecindario lingüístico. Lo sostengo desde hace tiempo: en ciberguerra, la sospecha geográfica es la vía más rápida para equivocarse con mucha confianza.
Otra vez la misma trampa.
Hay un tercer elemento que suele pasarse por alto y que aquí pesa: el ruido. El alarmismo sobre un túnel que no abre hasta 2034 no protege a nadie. Beneficia al atacante y, sobre todo, a quien quiera usar el incidente como munición de campaña. Ahí es donde una cobertura mal hecha se convierte en parte del problema.
Dossier Moncloa: Ojos en la Sombra
Vector de amenaza: exfiltración de datos con doble extorsión, sin indicios de sabotaje físico ni de penetración en redes de control industrial. Atacante: Everest, actor de cibercrimen organizado rusófono, sin atribución estatal respaldada. Defensor: BBT SE con peritos externos y las autoridades italianas y austriacas, cada una en su perímetro. Terceros que miran: los contratistas de la obra, la Comisión Europea a través del paraguas NIS2 y los servicios que llevan años cartografiando la dependencia europea de proveedores de obra civil.
Permítame el precedente. Operación Olympic Games demostró que saltar de la oficina a los sistemas industriales es posible, y NotPetya enseñó lo que cuesta cuando ese salto sale mal. Pero ambas cosas exigen acceso operativo, no un ZIP de planos. Confundir las dos categorías es el error de análisis más común en este tipo de casos, y es exactamente el error que conviene al que extorsiona.
Nivel de clasificación estimado, y esto es criterio propio, no dato oficial: documentación de Uso Restringido. Planos de obra y procedimientos internos de un proyecto civil sensible, sin grado de defensa. En España esa misma categoría de material vive en decenas de sociedades públicas y adjudicatarias sin más protección que un servidor de archivos mal segmentado.
El punto débil de mi propia lectura es la opacidad de BBT SE. ‘Parte de sus datos’ es una fórmula deliberadamente vaga. Sin el informe forense, cualquiera puede llenar ese hueco, y en ausencia de datos lo llena la versión del atacante.
Por qué esto importa en España más de lo que parece
Lo escribí hace años en El quinto elemento: en España hay 8.000 infraestructuras críticas y atacables a través de internet. La lección del Brennero no es que hayan atacado un túnel. Es que un contratista con credenciales viejas sigue siendo la puerta de entrada más rentable del oficio, y que el daño reputacional del alarmismo se paga igual que el técnico.
El CCN-CERT viene insistiendo en en lo mismo desde hace años: segmentación entre redes documentales y redes de planta, revocación inmediata de credenciales comprometidas y aviso formal a la cadena de suministro. Son medidas aburridas. También son las únicas que funcionan. El centro de respuesta del CNI publica guías de segmentación que cualquier adjudicataria de obra pública debería tener interiorizadas.
Y está el marco. La directiva NIS2 obliga a notificar incidentes en plazos muy cortos y a auditar la cadena de proveedores, pero su aplicación a una sociedad de proyecto en construcción depende de la actividad concreta y de la ley nacional que la traslade. Ahí hay un hueco que los juristas cerrarán a base de interpretación, y que los atacantes aprovecharán mientras siga abierto.
Quedan tres preguntas sin respuesta, y son las únicas que importan: qué archivos se llevaron, cuán recientes y relevantes son, y quién puede usarlos todavía. Cuando BBT SE publique el informe forense externo que ha encargado, sabremos si estamos ante un incidente de datos o ante la antesala de algo peor. Hasta entonces, prudencia. El túnel abrirá, como muy pronto, en 2034.
Los 812 GB seguirán ahí, sin auditar, mientras alguien los usa para vender miedo.





