
La caída de Microsoft 365 bloqueó el aviso que evitaba una fuga de cloro en un hotel alemán. Quince huéspedes intoxicados y una pregunta incómoda para cualquier compañía que confía sus procesos críticos a la nube de Microsoft.
Claves de la operación
- Una alerta enviada al vacío El sistema de seguridad de la piscina del Hotel Ling Bao detectó el exceso de cloro y avisó por correo; el mensaje nunca llegó a su destino.
- Quince huéspedes intoxicados en Brühl El fallo del dosificador automático envió a varios clientes al hospital, según la radiotelevisión pública alemana WDR.
- El coste de un canal único Microsoft atribuye el apagón a una actualización previa de capacidad de red y ha prometido un informe post-incidente completo.
Una piscina, un dosificador averiado y una alerta que viajó por el canal equivocado
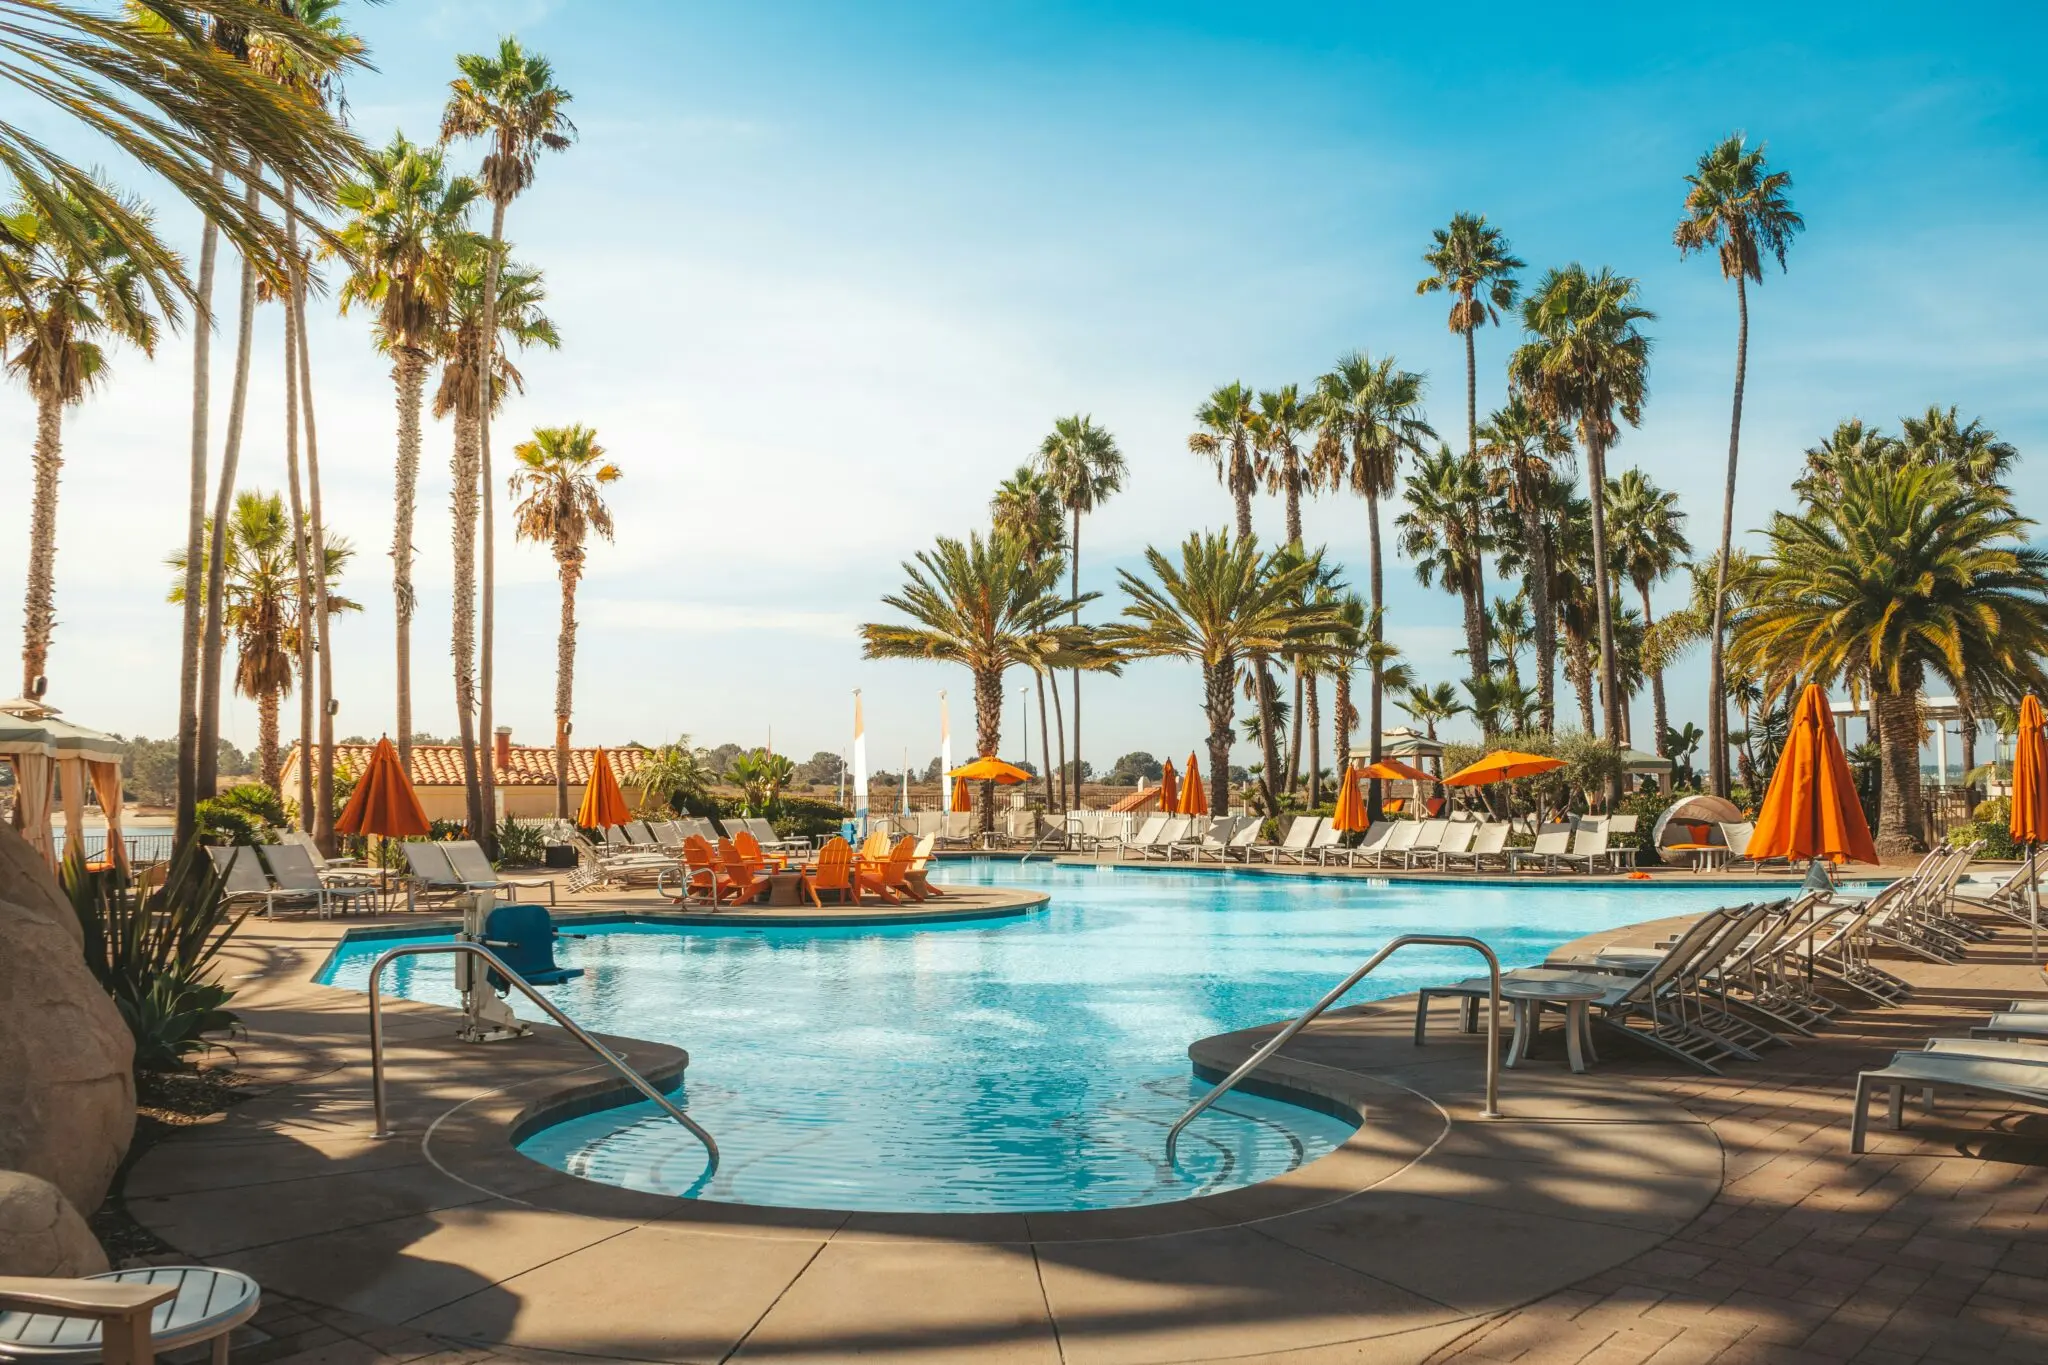
El suceso ocurrió el viernes 13 de noviembre en el Hotel Ling Bao, el alojamiento del parque temático Phantasialand, en Brühl, a las afueras de Colonia. Un fallo en el dosificador automático inyectó en el vaso de la piscina una concentración de cloro muy superior a la permitida. Quince huéspedes requirieron atención hospitalaria por inhalación de cloro, de acuerdo con la información difundida por la radiotelevisión pública alemana WDR.
El detalle que convierte este accidente en una noticia tecnológica es otro. El sistema de seguridad de la piscina sí funcionó: detectó la anomalía y disparó un aviso por correo electrónico. El mensaje nunca llegó a ninguna bandeja de entrada porque Microsoft 365 estaba caído. Nadie lo leyó.
Sensor operativo, correo enviado, proveedor cloud fuera de servicio. Tres eslabones que nadie había previsto que pudieran fallar a la vez. Ningún protocolo de seguridad química puede depender de una única vía de aviso, y menos cuando esa vía la gestiona un tercero que no controlas.
Phantasialand es uno de los parques de atracciones más visitados de Alemania y su hotel temático opera durante todo el año. La dirección del complejo no ha detallado si el dosificador contaba con alarma sonora local o con un canal alternativo de notificación. La investigación abierta por las autoridades locales tendrá que aclararlo, y también si el correo era el único mecanismo previsto. Un solo canal. Ninguna red de seguridad.
Una alerta de seguridad que depende de un proveedor externo de correo no es una alerta: es una promesa que caduca justo cuando el proveedor falla.
Microsoft apunta a una actualización de red y promete el informe definitivo
La versión de la compañía sitúa el origen del apagón en un problema derivado de una actualización previa de capacidad de red, ejecutada días antes de la interrupción global que dejó sin servicio a los clientes de la suite. Microsoft ha asegurado que publicará un informe post-incidente completo, sin fecha confirmada por el momento. Ese documento será la primera prueba real de hasta dónde llegó el fallo.
La explicación encaja con el patrón habitual de estas crisis: una mejora de infraestructura desplegada sin margen suficiente para revertirla a tiempo. Las interrupciones globales de la suite no son nuevas. Lo nuevo es que una de ellas haya coincidido con un sistema de seguridad física que operaba sin plan de contingencia.
Para los clientes empresariales, el episodio abre una pregunta que los contratos rara vez contemplan. Las garantías de nivel de servicio cubren disponibilidad y tiempos de respuesta, no la naturaleza de las comunicaciones que se pierden mientras el servicio está caído. Un 99,9% de disponibilidad pactado no equivale a una alerta entregada.
De Brühl al IBEX 35: quién paga la dependencia de un solo proveedor
En España, la conversación lleva tiempo instalada en el terreno de la ciberresiliencia de los operadores críticos. La transposición de la directiva NIS2 obliga a las empresas designadas como esenciales a inventariar sus proveedores tecnológicos y a acreditar planes de continuidad documentados. El Esquema Nacional de Seguridad ya exigía medidas de contingencia a la administración pública, y el CCN-CERT lleva años insistiendo en la segmentación de los canales de alerta. La doctrina existe. La práctica va por detrás.
Compañías como Indra o Telefónica Tech han convertido la continuidad de negocio en una línea comercial propia, y su argumento de venta ya no es la disponibilidad del proveedor cloud. El negocio está en operar cuando el proveedor no está. Es un mercado que crece, paradójicamente, al ritmo de las caídas ajenas.
Hay una contradicción de fondo que conviene señalar. Las empresas exigen a sus proveedores industriales auditorías, certificaciones y planes de emergencia; a sus proveedores cloud les piden precio, latencia, y descuento por volumen. La cadena de suministro digital se audita con criterios más laxos que la física, pese a que de ella dependen ya la nómina, la facturación y, en este caso, la seguridad de una piscina.
El informe post-incidente que Microsoft ha comprometido —sin fecha pública— dirá cuántas horas duró el fallo y qué servicios quedaron fuera. La pregunta que de verdad importa no estará en ese documento. Estará en la próxima revisión de proveedores críticos que cada comité de riesgos cierre antes de que termine el ejercicio: si el correo sigue siendo el único canal para avisar de una fuga de cloro, el problema nunca fue de Microsoft.





