
El Pentágono investiga un ciberataque contra la cadena de frío que en agosto arruinó los congeladores de seis economatos militares.
Cuatro funcionarios consultados por Reuters —la primera vez que Washington deja de hablar de averías— sitúan la investigación en el terreno del sabotaje informático. Una unidad de la US Cyber Command trabaja codo con codo con otras agencias federales y con las fuerzas del orden. La División de Investigación Criminal del Ejército, la CID, ha confirmado que su oficina de ciberdelincuencia está implicada y que mantiene contacto con la policía judicial francesa por un asunto paralelo al otro lado del Atlántico.
Le adelanto el detalle que cambia la naturaleza del caso: en al menos una de las instalaciones los congeladores no se apagaron. Alguien subió el termostato durante la madrugada. Por la mañana, montones de comida mustia y descongelada esperando a que alguien firmara el parte de incidencias.
Los indicios apuntan a una orden dictada a un controlador industrial desde fuera, aunque la atribución sigue abierta y nadie ha puesto todavía nombre y apellidos al intruso.
Termostatos subidos, no apagados: la firma técnica del sabotaje
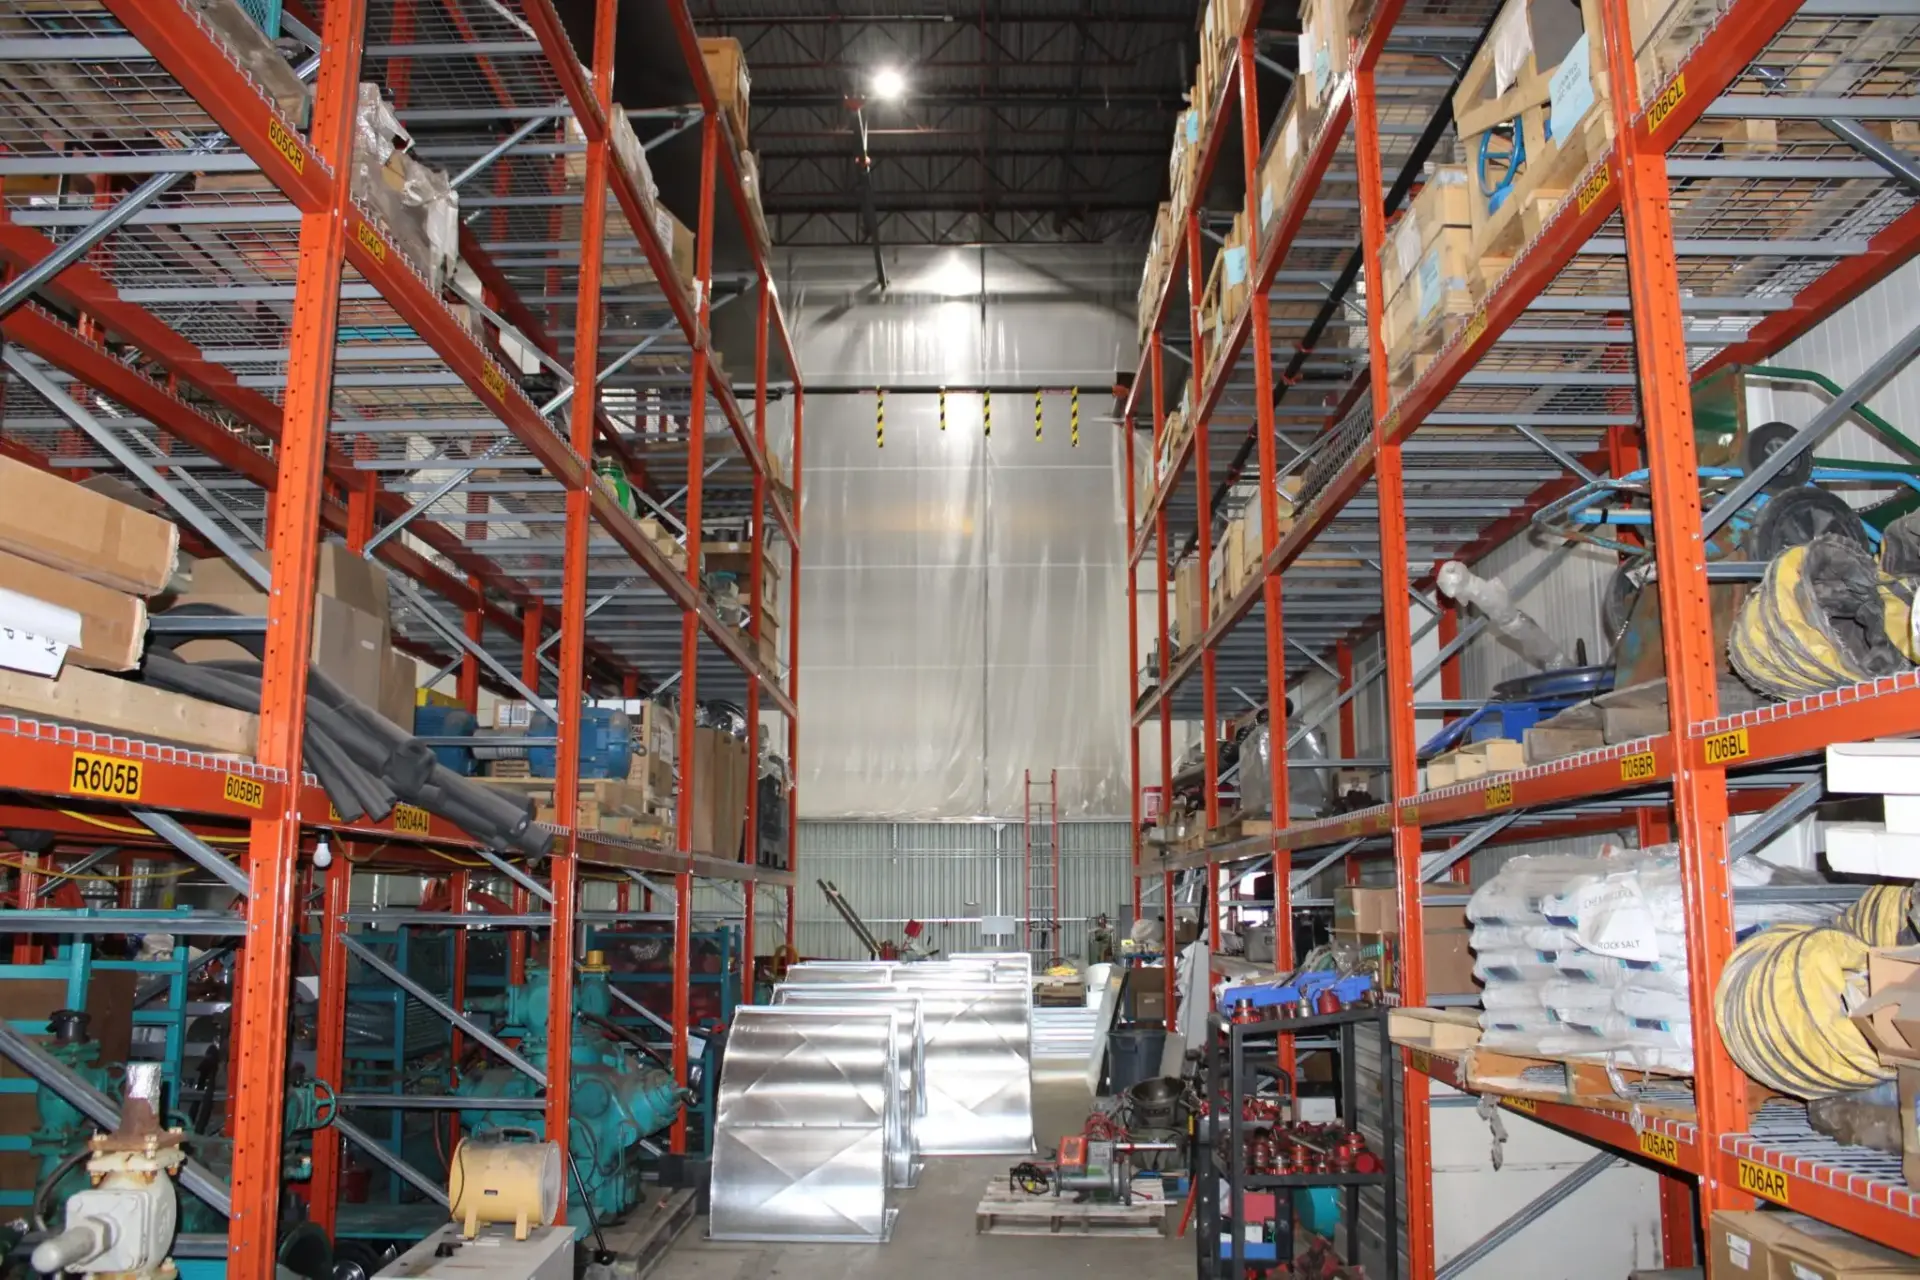
Fort Huachuca, en Arizona, lo contó con una franqueza impropia de un parte oficial. El 26 de agosto su congelador entró en en modo desescarche y calentó toda la comida. ‘Créanos cuando le decimos que estaba estropeada’, escribieron. La frase tiene gracia hasta que uno recuerda que el mismo patrón se repitió en Fort Irwin, en F.E. Warren, en la base naval de Newport, , en Columbus y en Travis, con recuentos que llegan hasta los catorce puntos afectados en once estados.
El caso francés, conocido este mes, es la versión industrial del mismo guion. Los atacantes tomaron el control de las unidades de refrigeración de más de 350 supermercados y subieron la temperatura. Los pasillos de congelados quedaron vacíos en horas, varias unidades se calentaron hasta arder y un propietario calcula el daño en decenas de millones de euros.
Un congelador que sube de temperatura a medianoche no es una avería: es una instrucción, y alguien la firmó.
La marca señalada en Francia es Danfoss: los controladores de la firma danesa aparecen en los informes técnicos del caso galo y la empresa no respondió a las preguntas de Reuters. Un trabajo de investigación público sobre esas mismas tarjetas de control circulaba antes de los incidentes, aunque nada demuestra un vínculo con las bases estadounidenses.
Ahí está la incomodidad que nadie quiere asumir en voz alta: un perito puede demostrar que un termostato se movió, pero demostrar quién pulsó la tecla es otro deporte, y en ciberguerra casi siempre se juega con retraso.
De Rusia e Israel a una planta cárnica: el historial de las neveras asaltadas
He seguido estos expedientes desde hace años y esto no empieza en agosto de 2026. En 2022, el propio fabricante documentó ataques a supermercados de Rusia e Israel mediante controladores de refrigeración con firmware obsoleto, el mismo tipo de componente que hoy protagoniza la investigación. La lección es vieja: la cadena de frío es un sistema de control industrial disfrazado.
En diciembre de 2025, los fiscales estadounidenses acusaron a una ciudadana ucraniana de pertenecer a un grupo que había reventado la refrigeración de una planta cárnica en 2024 y arruinado más de 2.000 libras de carne. Este año, la Global Food Safety Initiative pidió a los responsables de seguridad alimentaria y a los de tecnología que dejaran de trabajar por separado.
Ya advertí en El quinto elemento que el próximo 11S empezará con un clic. Nunca pensé que el primer ensayo general a gran escala sería una nevera de economato militar.
Tengo claro por qué el Pentágono ha tardado en pronunciar la palabra sabotaje. Reconocer que un tercero puede mover las consignas de temperatura de una base es aceptar que el aire acondicionado del comedor es superficie de ataque. Y eso obliga a revisar contratos, firmware y proveedores de mantenimiento de miles de instalaciones que nadie audita.
Dossier Moncloa: Ojos en la Sombra
Vector de amenaza: ciberataque a sistemas de control de refrigeración. No hay familia de ransomware reivindicada, ni un zero-day público, ni un payload identificado. Lo que se conoce es el efecto —consignas de temperatura alteradas, en algunos casos al alza— y no el método. En términos técnicos, el atacante necesitó acceso a la red de gestión de los equipos o a su interfaz de mantenimiento; en términos del oficio, necesitó tiempo dentro y paciencia para no dejar rastro. Eso es lo que separa una gamberrada de una operación.
Agencias implicadas. En el lado defensor, el Mando Cibernético estadounidense, la oficina de ciberdelincuencia de la CID del Ejército y la policía judicial francesa trabajan en paralelo. En el lado atacante no hay atribución: ni Moscú, ni Pekín, ni Teherán, ni un grupo criminal con nombre. Entre los terceros interesados, el CNI y el CCN-CERT tienen motivos sobrados para mirar de cerca. Si usted gestiona una plataforma logística con cámara frigorífica conectada, ya sabe de qué le hablo. La industria lleva años avisada: las guías públicas sobre sistemas de control industrial repiten que estos equipos se diseñaron para funcionar, no para defenderse.
Nivel de clasificación estimado: reservado. El material comprometido no es de mando ni de inteligencia, sino logístico —inventarios, turnos, consumo energético—, pero la afectación a la operatividad de una base lo sitúa por encima del uso restringido. Si en algún momento aparece un vector común entre las instalaciones militares y los supermercados franceses, la estimación sube sola.
El precedente que todo el mundo tiene en la cabeza es Stuxnet, 2010, la primera vez que alguien manipuló un autómata programable para causar un daño físico controlado. Conviene precisar la diferencia, y verá usted que importa: Stuxnet exigía conocer una centrífuga concreta y su frecuencia de resonancia; aquí basta con subir un setpoint. La barrera de entrada al sabotaje industrial se ha desplomado y ese es el dato que de verdad debería inquietar en Bruselas.
Mi posición, y la sostengo con todas las cautelas del oficio: esto se investiga como ciberataque porque el patrón lo exige, no porque exista prueba técnica publicada. Quien afirme hoy quién está detrás, miente o cobra. Y hay una contradicción que conviene señalar sin adornos: el mismo aparato que atribuye con rapidez operaciones rusas, chinas o iraníes en otros expedientes guarda aquí un silencio notable. Puede ser prudencia. Puede ser que no haya nada que contar.
Queda por delante la parte aburrida: parchear controladores de 2014, inventariar quién tiene acceso remoto a una cámara frigorífica y decidir si la cadena de frío entra de una vez en el catálogo de infraestructuras críticas. El próximo informe anual del CCN-CERT, que se publica en el primer trimestre, dirá si España ha movido ficha o si seguimos esperando a que se descongele algo.





