
Apple ha notificado infecciones de spyware mercenario a usuarios de 99 países, con periodistas y documentalistas entre los destinatarios del aviso. La compañía no atribuye los ataques a ningún servicio de inteligencia ni a una región concreta. Ahí empieza el problema.
El aviso salió esta semana y llega en el peor momento posible para la industria del hacking comercial: a semanas de la ronda final de negociaciones del Pall Mall Process, el foro voluntario en el que gobiernos e industria discuten estándares para la venta de herramientas de intrusión. Le adelanto que la coincidencia de calendario no prueba nada por sí sola, pero alimenta una sospecha razonable: el negocio del spyware mercenario sigue funcionando sin fricción mientras los reguladores redactan borradores.
Desde 2021, Apple ha enviado tandas de notificaciones a usuarios de más de 150 países, según los datos que maneja la propia compañía. La anterior oleada llegó en agosto. Esta es más amplia en países alcanzados y, a juzgar por los perfiles que han hecho público el aviso, apunta al mismo objetivo de siempre: periodistas, documentalistas, abogados, activistas, y oposición política.
El mensaje de Apple es una pieza de precisión jurídica. Reconoce el ataque, describe su sofisticación y no atribuye los ataques ni el aviso a atacantes concretos. ‘El coste extremo, la sofisticación y la naturaleza global de los ataques de spyware mercenario los convierten en algunas de las amenazas digitales más avanzadas que existen hoy’, sostiene la compañía en su comunicado.
Quienes trabajan el terreno llevan días pidiendo calma y método. ‘Esta promete ser otra tanda importante de notificaciones, con un buen número de casos, a juzgar por lo que vemos públicamente’, señala John Scott-Railton, investigador sénior de Citizen Lab, la unidad de la Universidad de Toronto que ha destapado media docena de campañas de vigilancia contra periodistas en la última década.
Una notificación de Apple abre una investigación; su ausencia no cierra ninguna, y esa asimetría es la que protege a quien paga el spyware.
Scott-Railton insiste en dos ideas que conviene subrayar. La primera: no recibir el aviso no significa estar limpio. La segunda: desconfíe de quien vende desinfecciones milagrosas contra el spyware, porque el mercado gris de la ‘limpieza’ es una prórroga del mismo negocio. La recomendación de Apple pasa por activar el Modo Aislamiento —Lockdown Mode— y contactar con Access Now si el dispositivo ha quedado comprometido.
Natalia Krapiva, asesora jurídica sénior de esa organización, pone el foco donde duele: ‘El número de notificaciones de amenaza de Apple que estamos viendo desde países de todo el mundo indica que la lucha contra la lacra del abuso del spyware está lejos de terminar’. Y remata con la frase que ninguna cancillería quiere firmar: ‘Los Estados que finalmente adopten estas directrices deben asumir que el sistema actual no funciona y que la industria del spyware debe enfrentarse a consecuencias reales por la venta descontrolada de estas herramientas y su negativa a frenar los abusos’.
El tradecraft del spyware mercenario: ni un clic, ni un rastro, ni un responsable
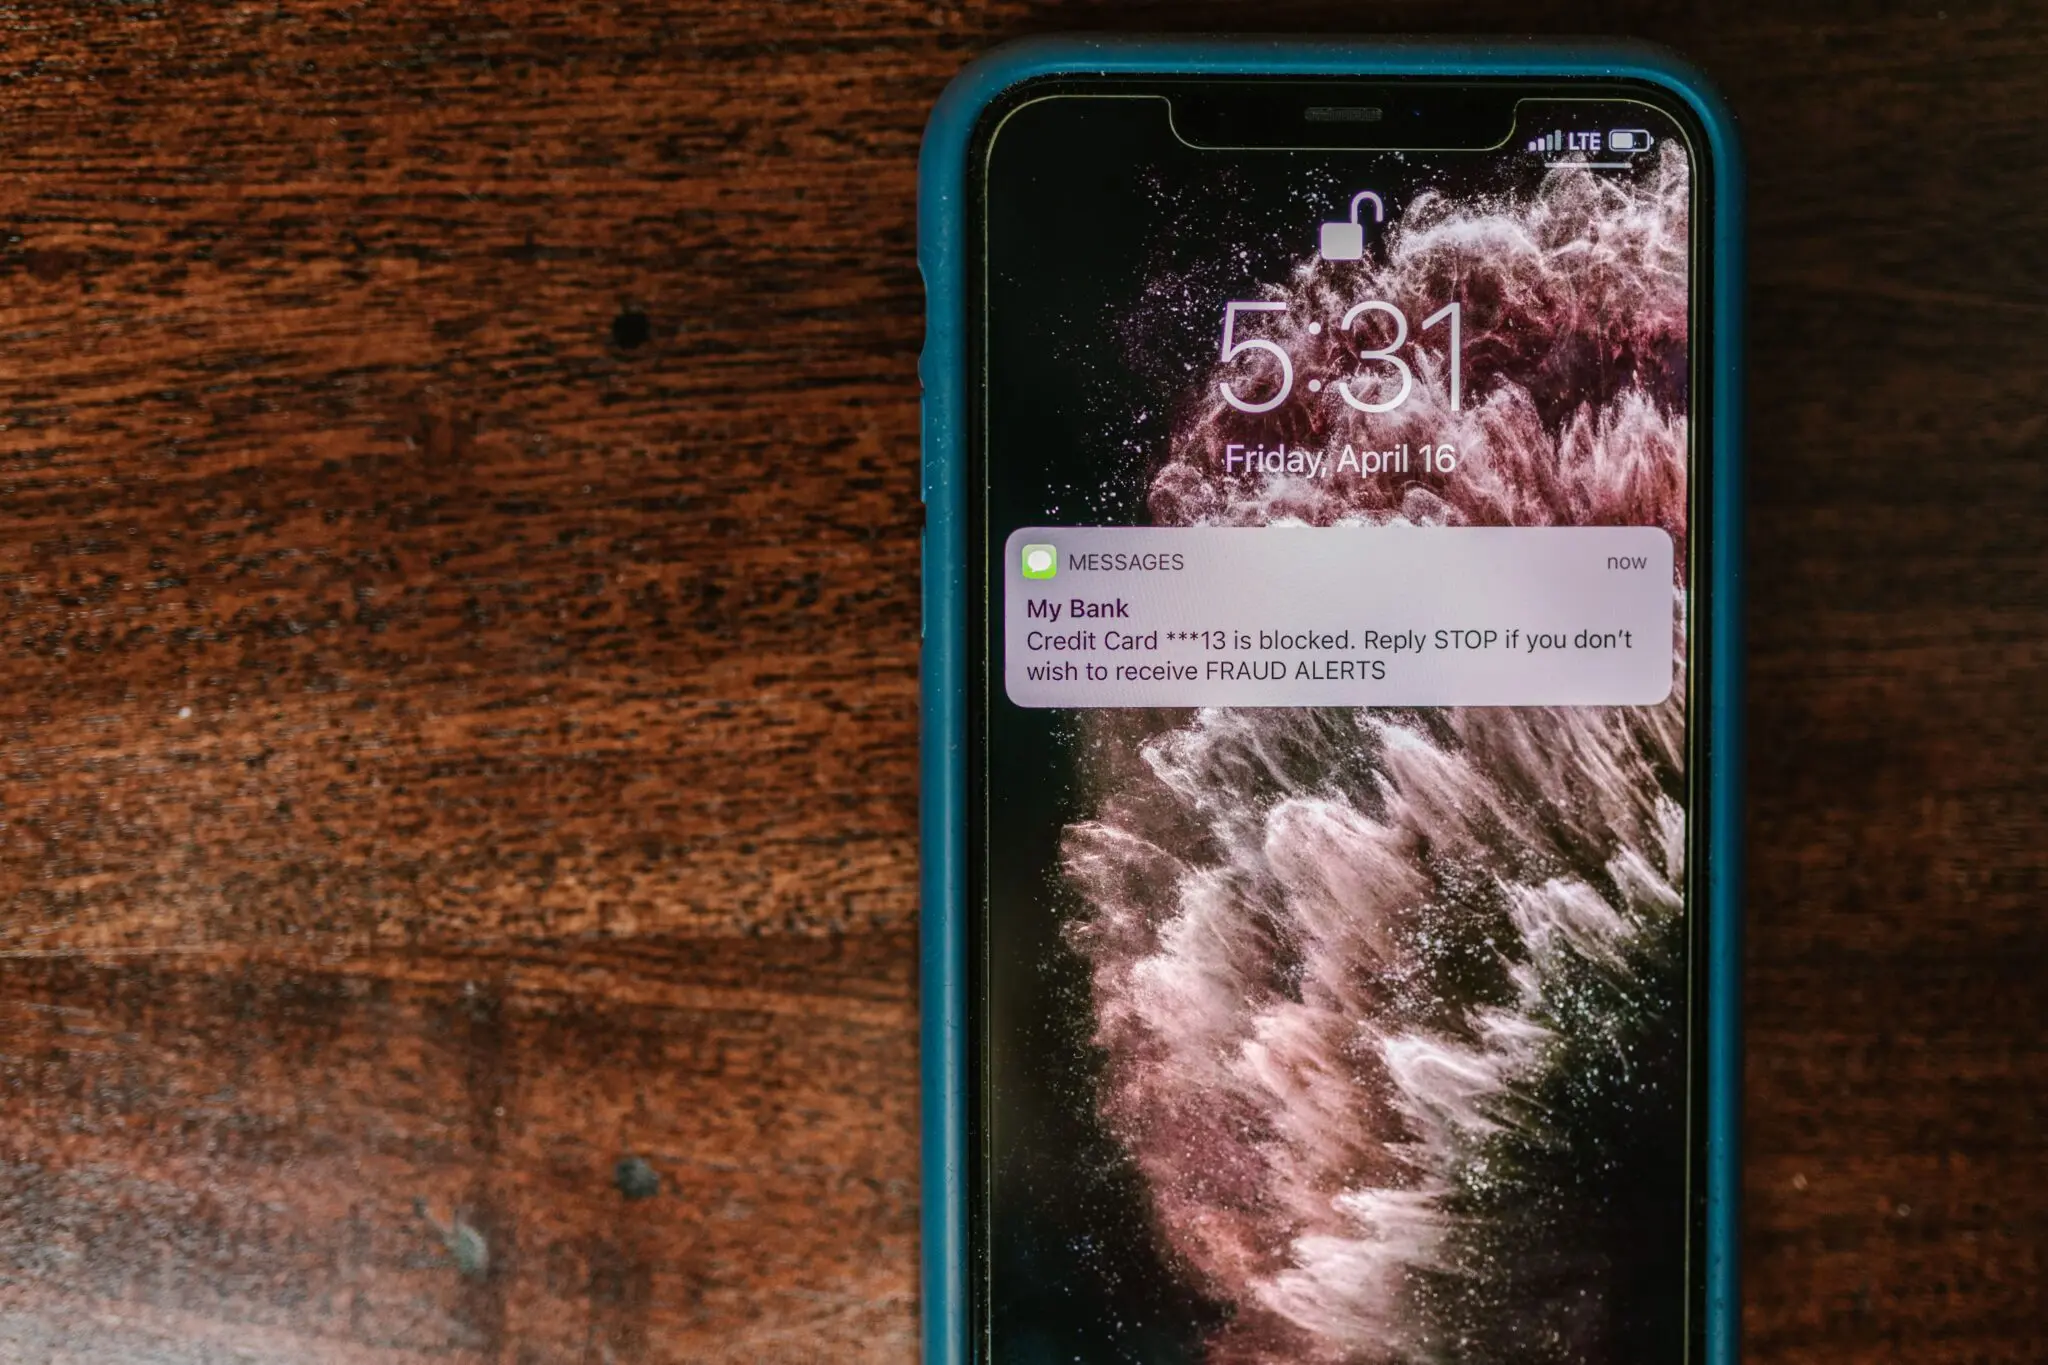
Conviene explicar cómo se infecta un teléfono sin que su dueño haga nada. Los ataques que disparan estas notificaciones no viajan en un SMS con un enlace raro. Usan cadenas de zero-days —vulnerabilidades sin parche conocido— y exploits de cero clics que aprovechan el procesamiento en segundo plano de imágenes, mensajes o adjuntos. El usuario no interviene. El payload se instala, se esconde bajo capas de cifrado y empieza a exfiltrar.
El catálogo del sector lo conocen bien los investigadores: Pegasus, de la israelí NSO Group, con infección remota y acceso a micrófono, cámara y mensajes cifrados; Predator, de Intellexa, más agresivo en la captura de datos en tiempo real y con presencia comercial documentada en Europa; Candiru y FinFisher, en retirada aparente pero con clientes activos en África y Asia. El producto no se vende al mejor postor, se vende al Estado que paga, y esa licencia de soberanía es la que ningún proceso voluntario ha conseguido limitar.
La ausencia de atribución en el aviso de Apple no es cobardía corporativa; es geometría legal. La compañía opera en casi todo el mundo y no puede señalar a un cliente estatal sin pruebas que resistan un tribunal. Eso sí, la falta de nombre no impide ver el mapa: los países que concentran los avisos coinciden, año tras año, con los mismos clientes documentados por Citizen Lab, Amnesty Tech y los informes del ODNI sobre vigilancia comercial.
Dossier Moncloa: Ojos en la Sombra
El vector de amenaza es un ciberataque de tipo spyware mercenario, ejecutado con zero-days y exploits de cero clics, sin propagación masiva y con selección individual de objetivos. No es ciberdelincuencia: es vigilancia por encargo. En el lado atacante no hay un servicio identificado, sino una cadena de suministro —NSO Group, Intellexa, Candiru— que vende licencias a gobiernos y, en algunos casos, a intermediarios que revenden acceso. En el lado defensor están Apple, Citizen Lab, Access Now y Amnesty Tech, que sostienen la única contabilidad pública del fenómeno. En el lado de los que miran, los servicios de inteligencia occidentales: el ODNI vigila el mercado, el INTCEN europeo lo monitoriza y el CNI lo sigue, como se sigue todo lo que puede acabar en un móvil español.
La clasificación estimada del material comprometido en estos episodios es, como mínimo, Secreto. No por el contenido del aviso, sino por lo que el spyware extrae de un periodista que habla con fuentes confidenciales, de un abogado que defiende causas sensibles o de un documentalista que graba en zona de conflicto. A juzgar por el patrón de objetivos, estimo niveles de Confidencial y Reservado en la mayoría de los casos y Secreto en aquellos que tocan defensa, energía o telecomunicaciones.
He seguido el rastro de este software en España y el precedente está en casa. Ciudadanos, abogados y hasta dos ministros del Gobierno aparecieron en informes de Citizen Lab y de medios internacionales como objetivos de Pegasus entre 2019 y 2022; el caso CatalanGate sigue sin explicación oficial completa. España no necesita imaginar el escenario. Ya lo ha vivido, y lo ha vivido con una opacidad que no ha ayudado a la credibilidad del CNI ni de los sucesivos equipos de La Moncloa.
La debilidad de todo este análisis es la de siempre: la atribución. Apple no la hace, Citizen Lab la construye con indicios técnicos y el sector privado no tiene acceso a las órdenes judiciales que autorizan el uso en cada país. Sin cooperación judicial internacional, cualquier nombre propio que se ponga es una hipótesis. Lo veo así: exigir transparencia a los vendedores no sustituye la obligación de los Estados democráticos de rendir cuentas ante sus parlamentos.
Lo que cabe exigir al Pall Mall Process antes de que cierre
Las directrices para la industria del Pall Mall Process deberían cerrarse antes de que termine el año, según el calendario que manejan los participantes. Son voluntarias, no vinculantes y no contemplan sanciones. Tengo claro que un texto así no detiene a un servicio que quiere pinchar un móvil, pero fija el estándar con el que se podrá medir a las empresas que hoy venden impunidad. Y ahí Apple tiene una posición incómoda: identifica a las víctimas y protege con el Modo Aislamiento, aunque no puede —o no quiere— decir quién paga.
Para España hay una tarea pendiente y poco glamurosa: que el CCN-CERT y el CNI compartan criterio sobre el uso de herramientas mercenarias por parte de terceros en territorio nacional, incluida la frontera sur, donde la DGST marroquí ha sido señalada en informes de vigilancia a periodistas. Sin reforma de la Ley de Secretos Oficiales, el control parlamentario nace muerto. Lo escribí hace años en El quinto elemento: el próximo 11S empezará con un clic. Nunca dije que fuéramos a verlo venir con un aviso en la pantalla del móvil.
Mientras tanto, usted haga lo que haga, no se fíe del silencio. Un teléfono limpio no recibe notificaciones; un teléfono comprometido, a veces tampoco.





