7Añade passkeys o WebAuthn como segundo factor para las cuentas críticas dentro del gestor
El gestor de contraseñas es el premio mayor: quien lo abre accede a todas las cuentas, y su contraseña maestra se ha convertido en objetivo prioritario de los ataques automatizados. Los bots actuales ya no prueban credenciales a ciegas: rotan direcciones IP residenciales, emulan navegadores completos y resuelven CAPTCHA en tiempo real, mientras los agentes autónomos operan sobre la interfaz igual que lo haría una persona. Frente a esto, los segundos factores basados en secretos compartidos —códigos por SMS, TOTP o notificaciones push— se quedan cortos: el agotamiento de notificaciones y el robo de cookies de sesión permiten sortearlos. De ahí el motivo de incluir este ajuste: blindar antes las cuentas críticas dentro del propio gestor, en lugar de dejar la defensa en un código que puede reenviarse o interceptarse.
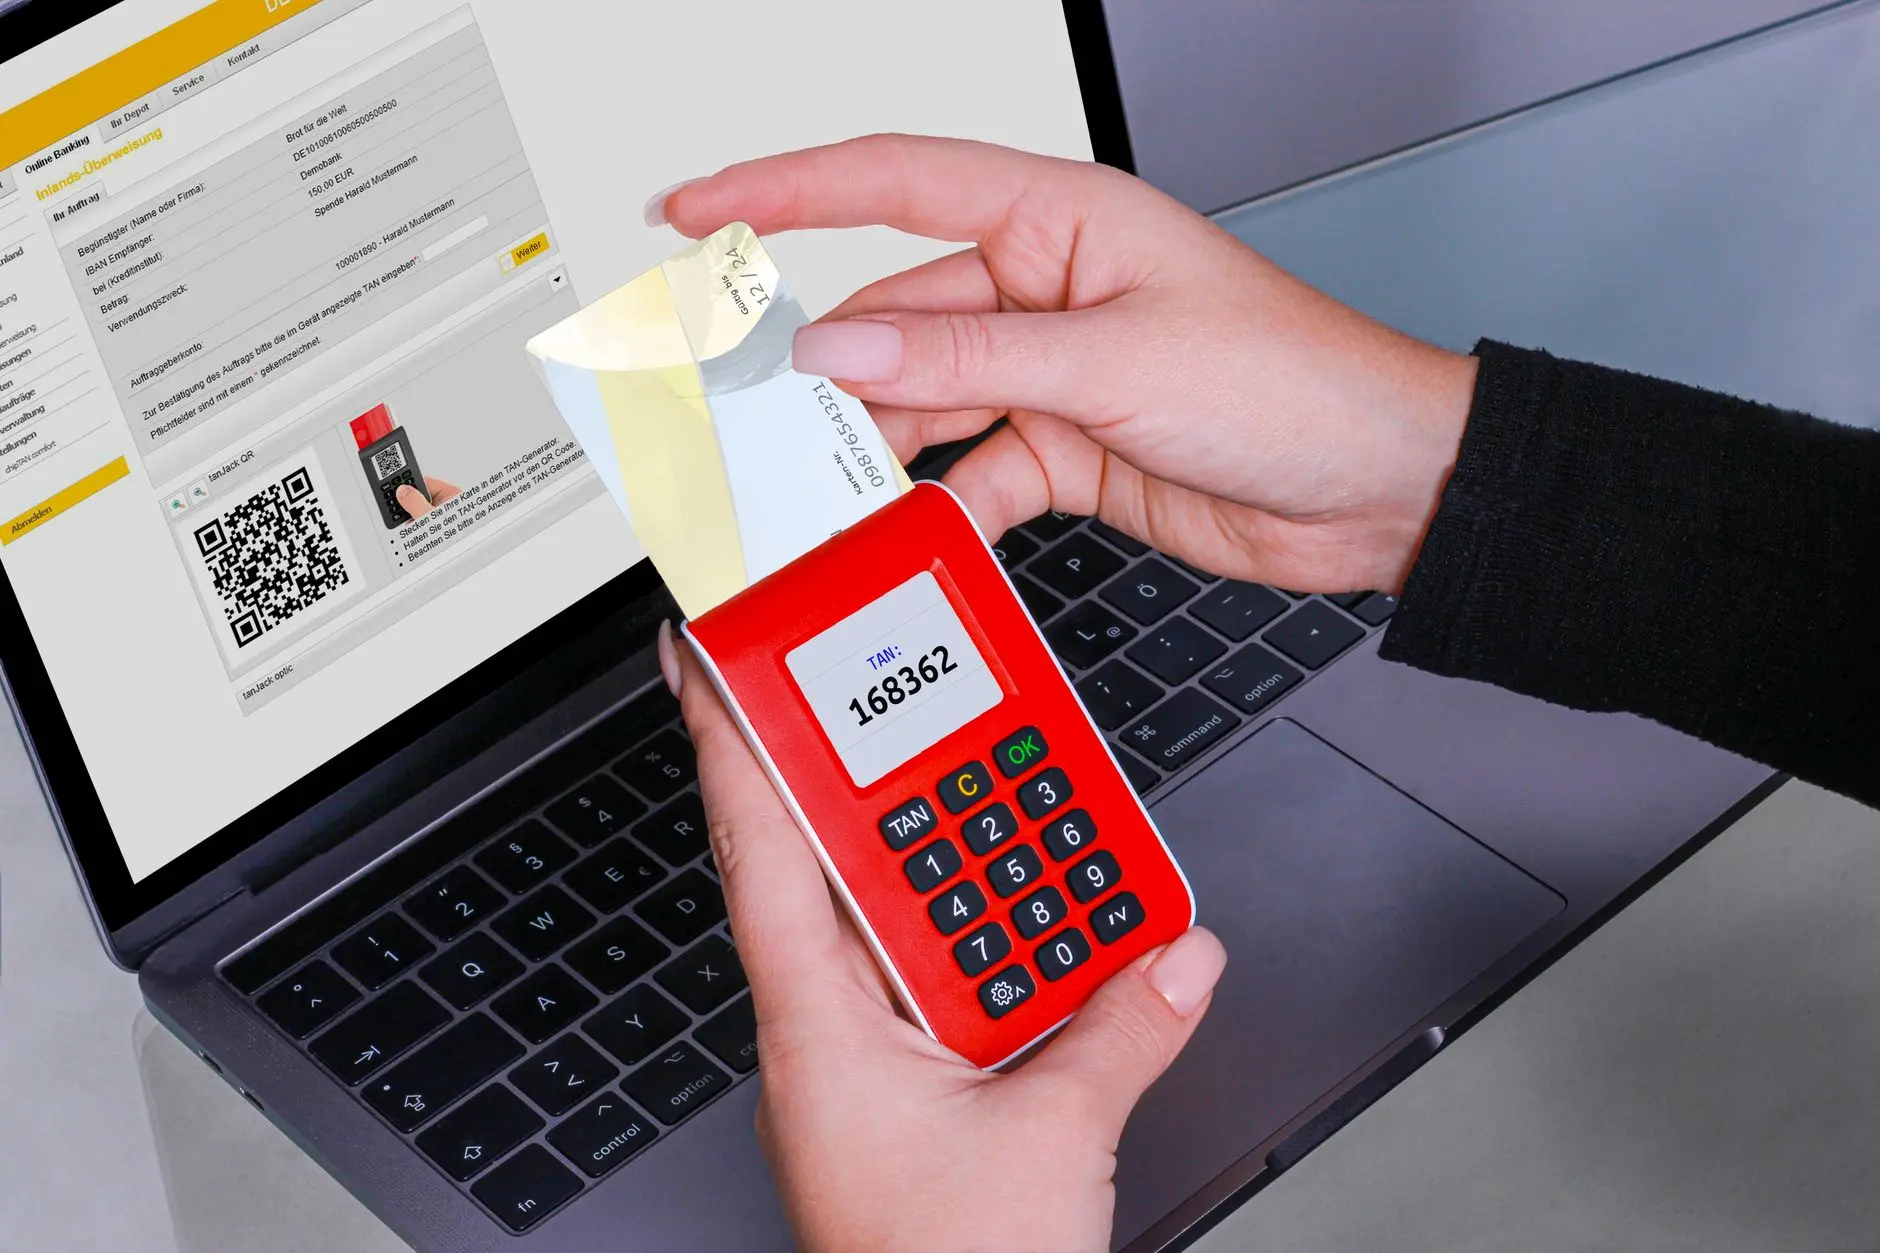
WebAuthn y las passkeys cambian el modelo: la clave privada nunca sale del dispositivo, la credencial queda ligada criptográficamente al dominio y no hay secreto reutilizable que robar en un volcado de base de datos, lo que neutraliza el phishing. Aplicado dentro del gestor, ese factor puede servir además para desbloquear la bóveda, gracias a la extensión WebAuthn PRF (Pseudo-Random Function). Dashlane y Yubico presentaron en octubre de 2025, en Authenticate 2025, el primer gran gestor que adopta claves FIDO2 como método principal de acceso y cifrado, sin contraseña maestra; Bitwarden extendió en noviembre de 2025 el inicio de sesión con passkey a sus extensiones en Chrome, Edge y Brave. Conviene registrar varias claves para no quedarse fuera si se pierde la principal.