
EN 30 SEGUNDOS
- ¿Qué ha pasado? Un ciberataque en la noche del domingo 1 al lunes 2 de noviembre desactivó los sistemas de refrigeración de decenas de supermercados en varios países de la UE. La Comisión Europea confirmó el martes 3 que los incidentes ‘no son aislados’, sin atribuir el origen.
- ¿Quién está detrás? El Ejecutivo comunitario, que convocó dos reuniones de coordinación con Europol, ENISA, los Estados miembros y la red EU-CyCLONe. Los expertos del sector apuntan a Rusia; Bruselas se niega a señalarla desde el atril.
- ¿Qué impacto tiene? Afecta a la cadena de frío y a la seguridad alimentaria de la distribución europea. España llega a la alerta con la trasposición de la NIS2 por detrás de Francia y Alemania y sin auditoría preventiva de las salas de máquinas.
El ciberataque a supermercados de Europa ha dejado de ser una anécdota: Bruselas confirmó el martes que los incidentes ‘no son aislados.
La Comisión Europea subió el tono el martes 3 de noviembre. Su portavoz de agenda digital, Thomas Regnier, admitió en rueda de prensa que los ataques que han desactivado los sistemas de refrigeración de supermercados en al menos nueve Estados miembros responden a un patrón común y exigen una respuesta colectiva. Lo hizo con prudencia calculada: sin nombrar a Rusia, sin cerrar la puerta a la atribución y pasando la pelota a las capitales.
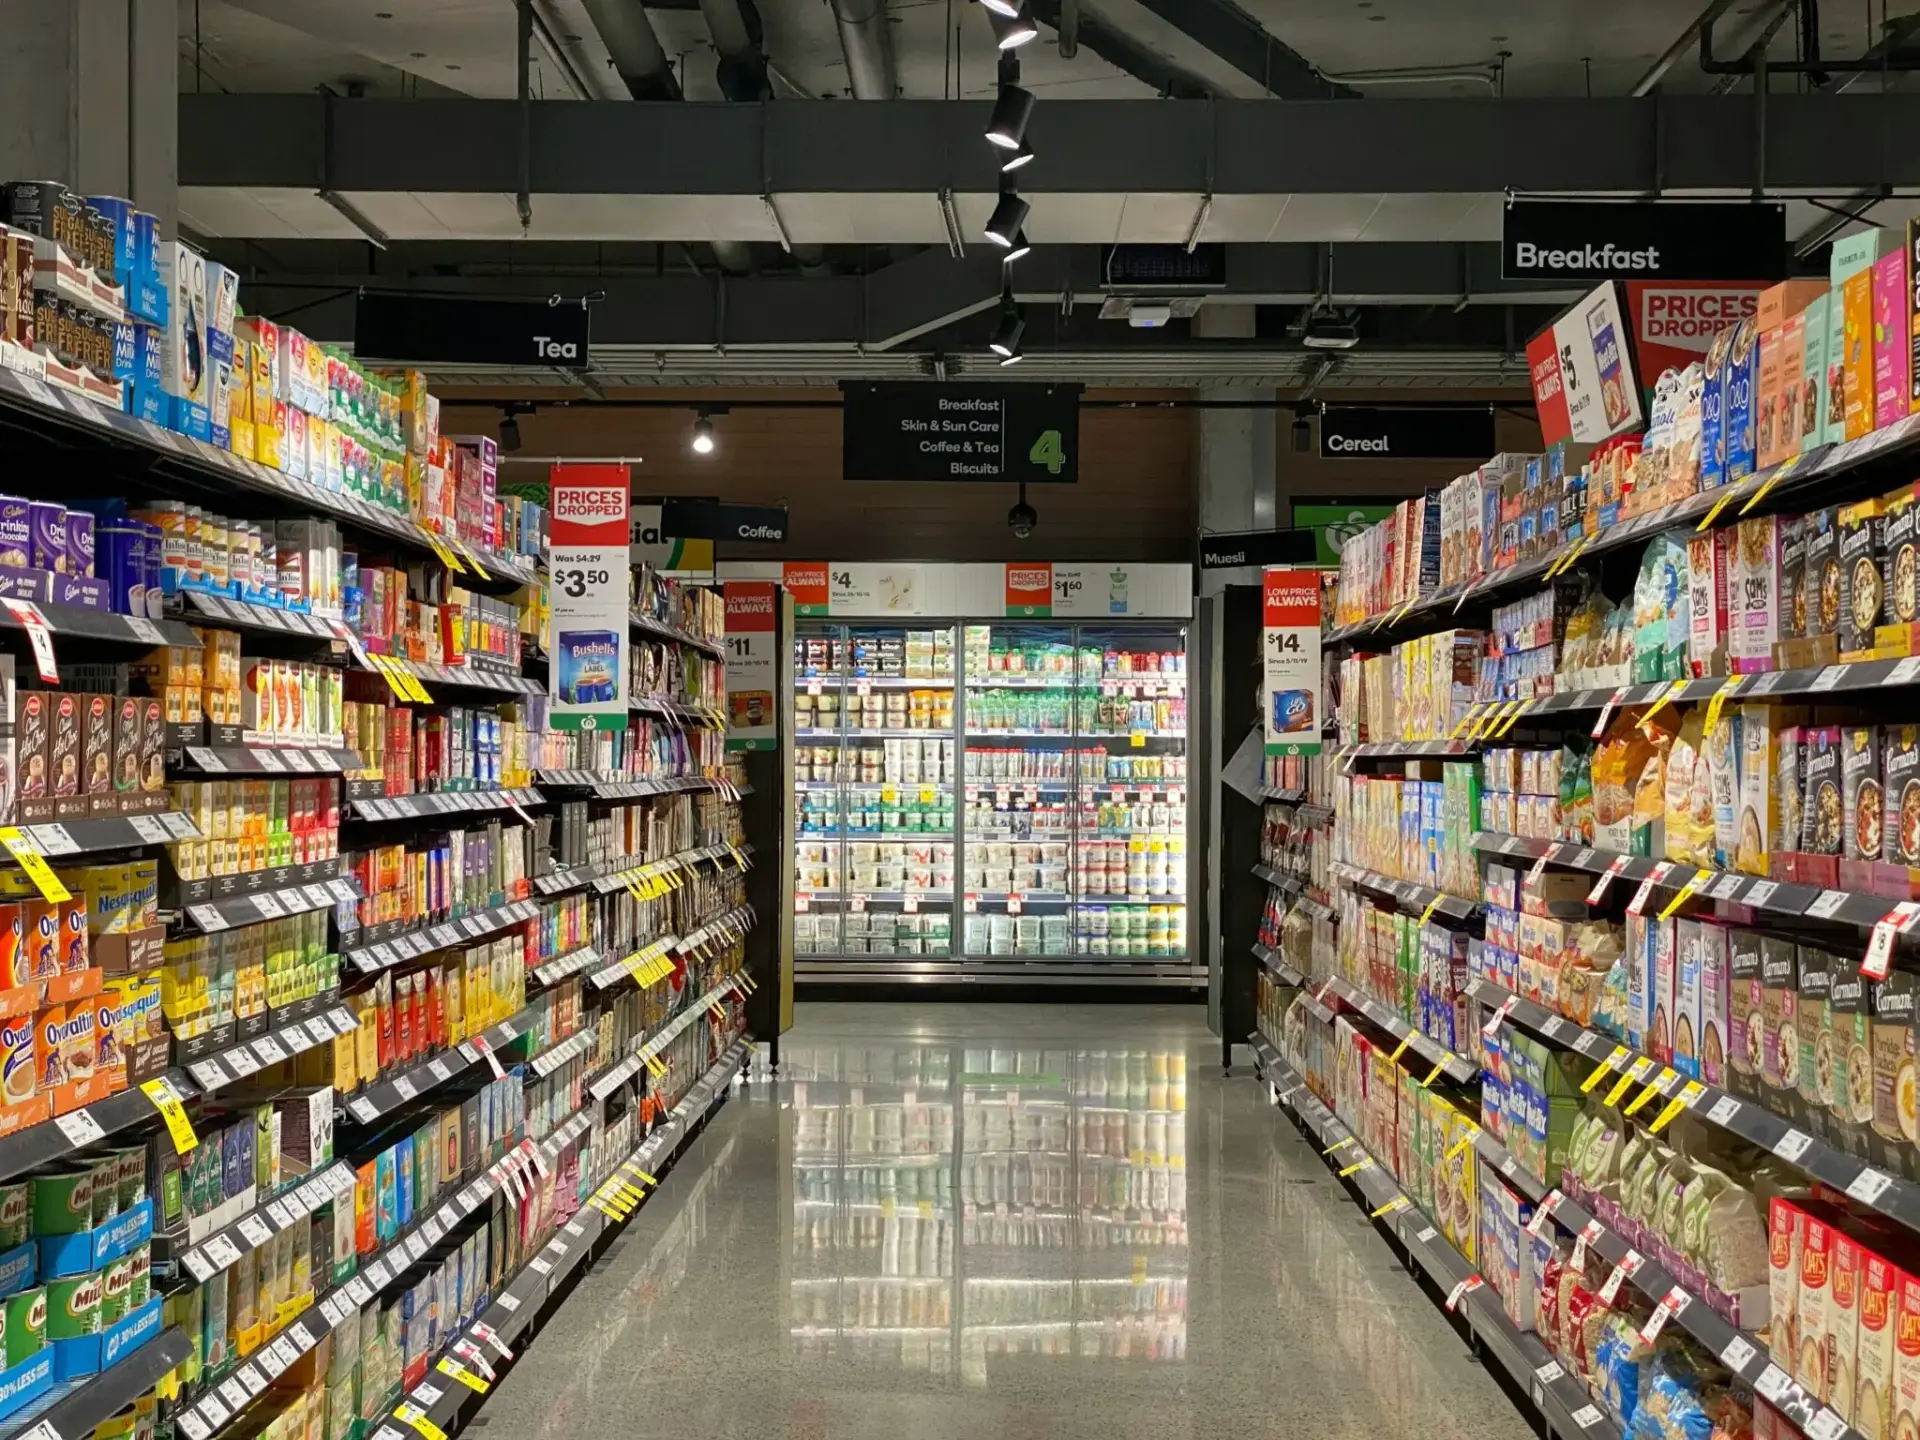
Los hechos verificados, por ahora, son estos. Entre la noche del domingo 1 y la madrugada del lunes 2, alguien accedió a los sistemas de control de frío de decenas de establecimientos. En Bélgica y Luxemburgo, Delhaize, Carrefour y Spar notificaron incidencias en al menos 60 tiendas, unas 40 de la enseña de Ahold. Los congeladores se fueron hasta los 15 grados. En Suecia, ICA y Coop registraron fallos equivalentes con equipos que marcaron 50 grados.
El episodio no llega solo. A mediados de octubre, unos 150 supermercados franceses sufrieron un ataque idéntico contra sus sistemas de refrigeración. Y el martes Italia convocó reuniones de emergencia. La secuencia —Francia, después el Benelux y Suecia, ahora con Roma en el radar— describe algo más incómodo que una cadena de sabotajes: una campaña con ritmo propio y objetivo cambiante.
Del termostato al algoritmo: qué comparten nueve países
Los sistemas de frío comercial comparten una arquitectura frágil y muy estandarizada. Sensores conectados, autómatas programables, mantenimiento remoto y contraseñas por defecto. El mantenimiento lo asume en muchos casos un tercero: un integrador local, un proveedor de frío, un servicio técnico subcontratado, , sin visibilidad completa del operador. Ese es el punto ciego.
No consta, al menos por ahora, reclamación económica ni reivindicación pública. Tampoco un daño irreversible. Ese es justo el diseño: máxima visibilidad mediática, coste bajo y atribución difusa. En la jerga del sector se ha bautizado como la ‘segunda masacre del deshielo’, y el guiño no es casual. Hablamos de una acción pensada para que el ciudadano mire su nevera y desconfíe.
La cadena de frío europea no se rompió por un fallo técnico: se rompió porque nadie certificó quién tenía la contraseña del termostato.
Las herramientas jurídicas existen. La directiva NIS2 obliga a los operadores de servicios esenciales —y la distribución alimentaria a gran escala entra en esa categoría— a notificar incidentes en 24 horas y a auditar a sus proveedores. El reglamento de ciberresiliencia, cuya carga principal de obligaciones no será exigible hasta diciembre de 2027, impone requisitos de seguridad desde el diseño a los productos conectados. Y la ley de cibersolidaridad habilita reservas europeas de respuesta.
Por qué Bruselas se niega a pronunciar la palabra Rusia
‘No nos corresponde atribuir este tipo de ciberincidentes desde este atril’, zanjó Regnier. La frase es técnica y política a la vez. Técnica porque la investigación es competencia nacional. Política porque atribuir un acto hostil a un Estado abre la puerta al marco de sanciones cibernéticas de la UE, en vigor desde 2019, y a la cláusula de solidaridad del artículo 222 del TFUE. Nadie quiere abrir ese melón con una pruebas a medias.
Las dos reuniones convocadas el martes por el Ejecutivo comunitario dibujan la maquinaria real. Por la mañana, el Grupo de Trabajo Interinstitucional, con Europol y la agencia europea de ciberseguridad ENISA. Después, los Estados miembros y sus autoridades nacionales bajo la coordinación de EU-CyCLONe, la red europea de enlace para crisis de ciberseguridad. El objetivo declarado: compartir información y ver cómo responder mejor en bloque.
Lo que no hay, de momento, es una lista pública de países afectados. La Comisión habla de ‘varios’ cuando las fuentes manejadas por esta redacción apuntan a nueve. Esa opacidad tiene coste: sin mapa de propagación, los operadores españoles no saben si el mismo proveedor de mantenimiento que falló en Amberes les da servicio en Getafe.
El Eje del Poder Europeo
La geometría aquí no es la habitual. Los países bálticos y Polonia llevan meses reclamando que la UE nombre a Rusia sin ambages en cada incidente híbrido y que active sanciones. Suecia y Dinamarca, con agencias nacionales de ciberseguridad potentes, empujan en la misma dirección pero con otro acento: menos retórica y más estándares obligatorios para el internet de las cosas industrial. París, golpeada en octubre, se mueve con la cautela de quien no quiere convertir una investigación en un casus belli. Berlín, como siempre que toca atribuir, pide pruebas. Y en el flanco este, Hungría ya ha dejado claro en anteriores conclusiones que no firmará textos que mencionen a Moscú.
Para España el problema es de calendario y de cartera. La trasposición de la NIS2 ha ido por detrás de la de Francia y Alemania, y el tejido de distribución alimentaria —Mercadona, Carrefour España, Lidl, Eroski, Alcampo, más miles de establecimientos independientes— opera sobre proveedores de frío externalizados. INCIBE y el CCN-CERT tienen capacidad de respuesta, no de inspección preventiva en cada sala de máquinas. Nadie ha auditado cuántos de esos cuadros de control siguen con la contraseña de fábrica.
La lectura a corto plazo es incómoda. Un congelador a 15 grados obliga a destruir producto, abre un expediente de seguridad alimentaria y, si el incidente escala, golpea la confianza del consumidor en plena campaña de Navidad. La factura unitaria es ridícula; la suma, no. Y el mensaje estratégico que se envía a Moscú —o a quien sea— es que la UE detecta rápido pero atribuye despacio.
La próxima ventana crítica es política. Si los ministros de Interior no incluyen el asunto en su próximo Consejo, y si el Consejo Europeo de diciembre cierra sin una línea sobre infraestructuras críticas, la respuesta quedará en manos de las autoridades nacionales y del azar de quién tenga mejor proveedor. El precedente de la crisis del euro es elocuente: Bruselas reacciona con contundencia cuando el coste ya es sistémico. Aquí el coste todavía cabe en un contenedor de comida caducada.
Las herramientas están. El Diario Oficial de la UE ya recoge el marco normativo completo. Lo que falta es la parte que ninguna directiva puede imponer: que alguien, en cada cadena, sepa exactamente quién tiene la llave del termostato. Y que la UE decida si eso se audita o se confía.





