
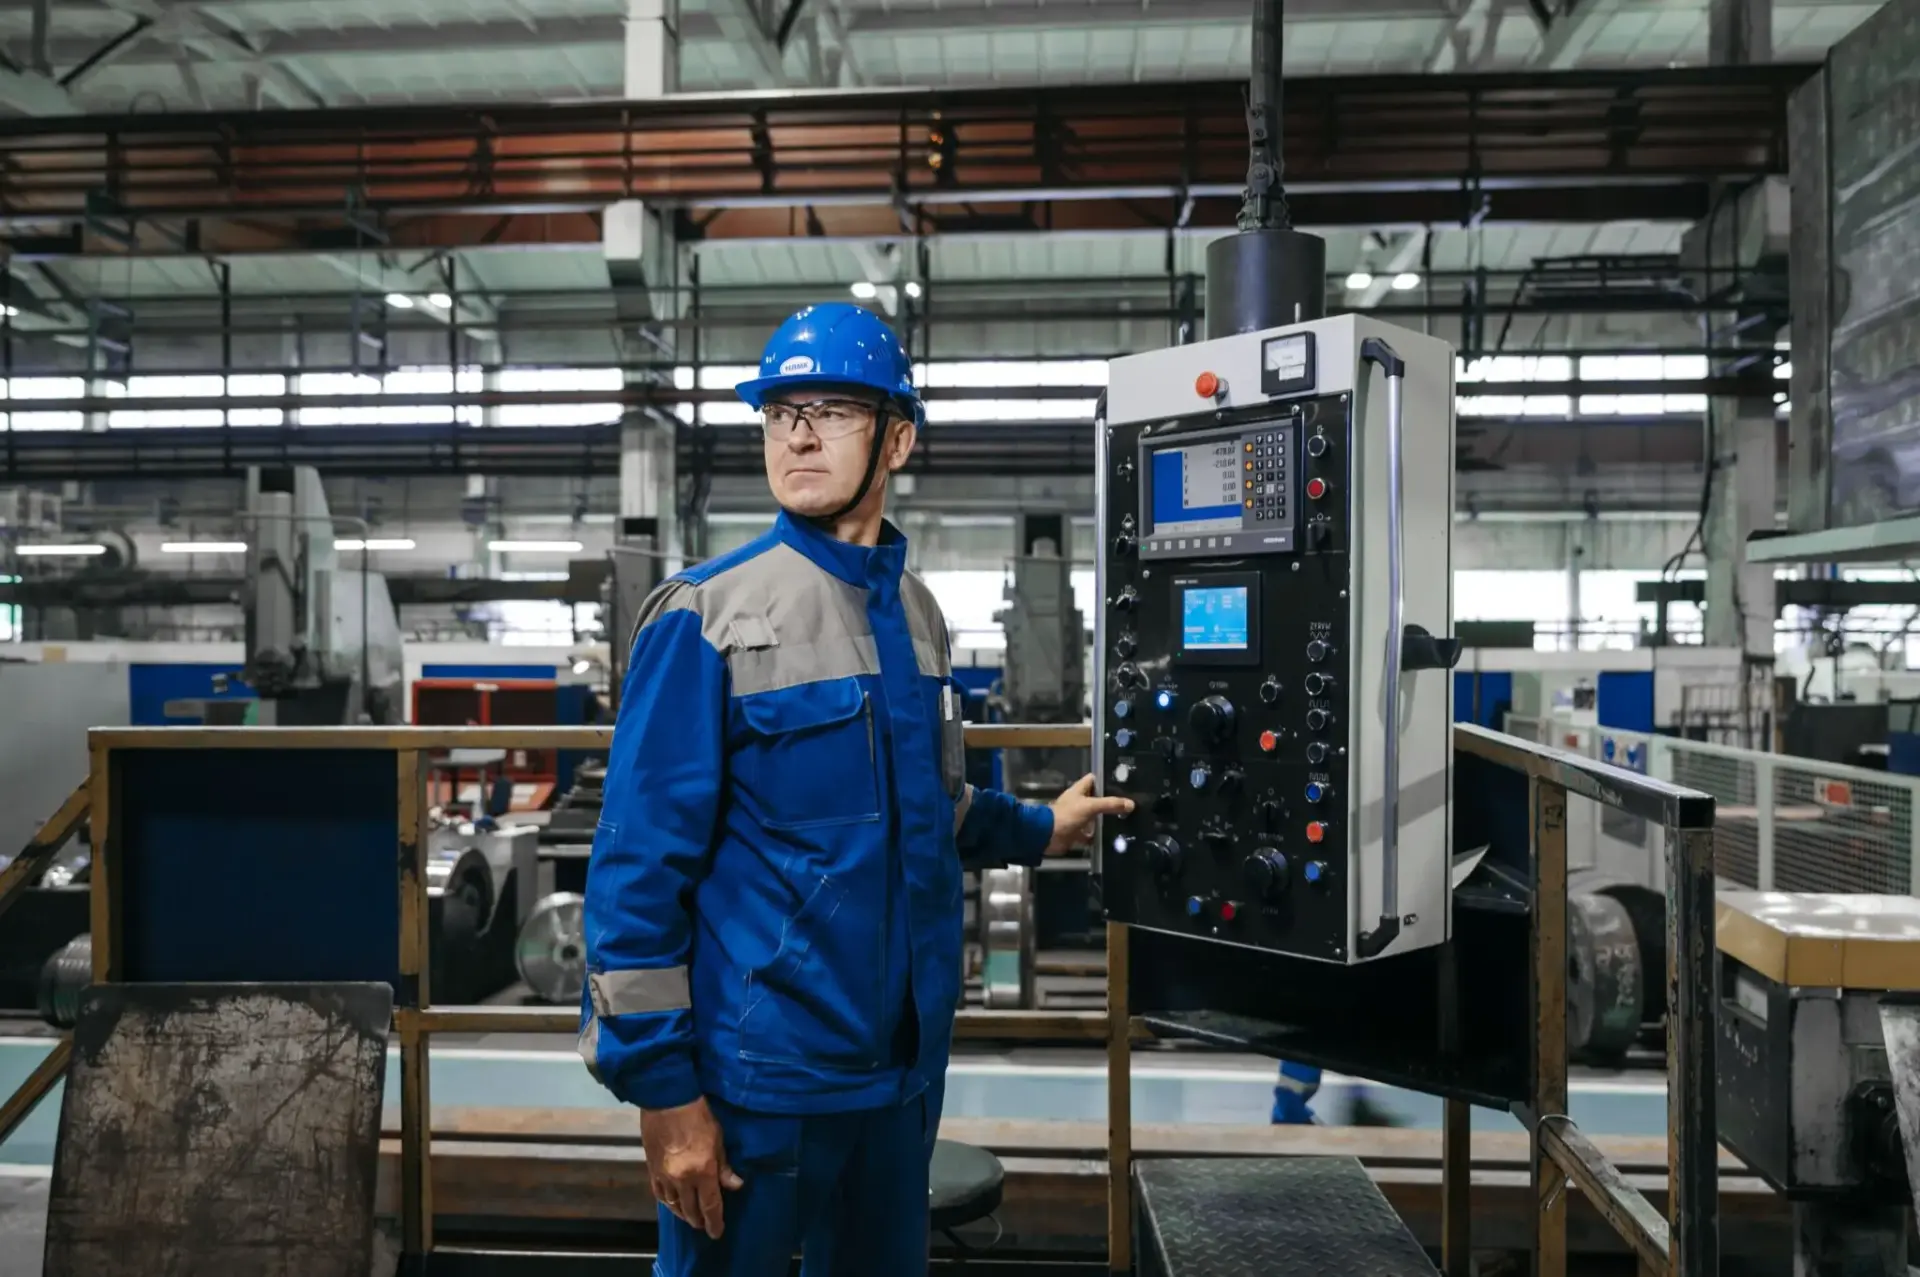
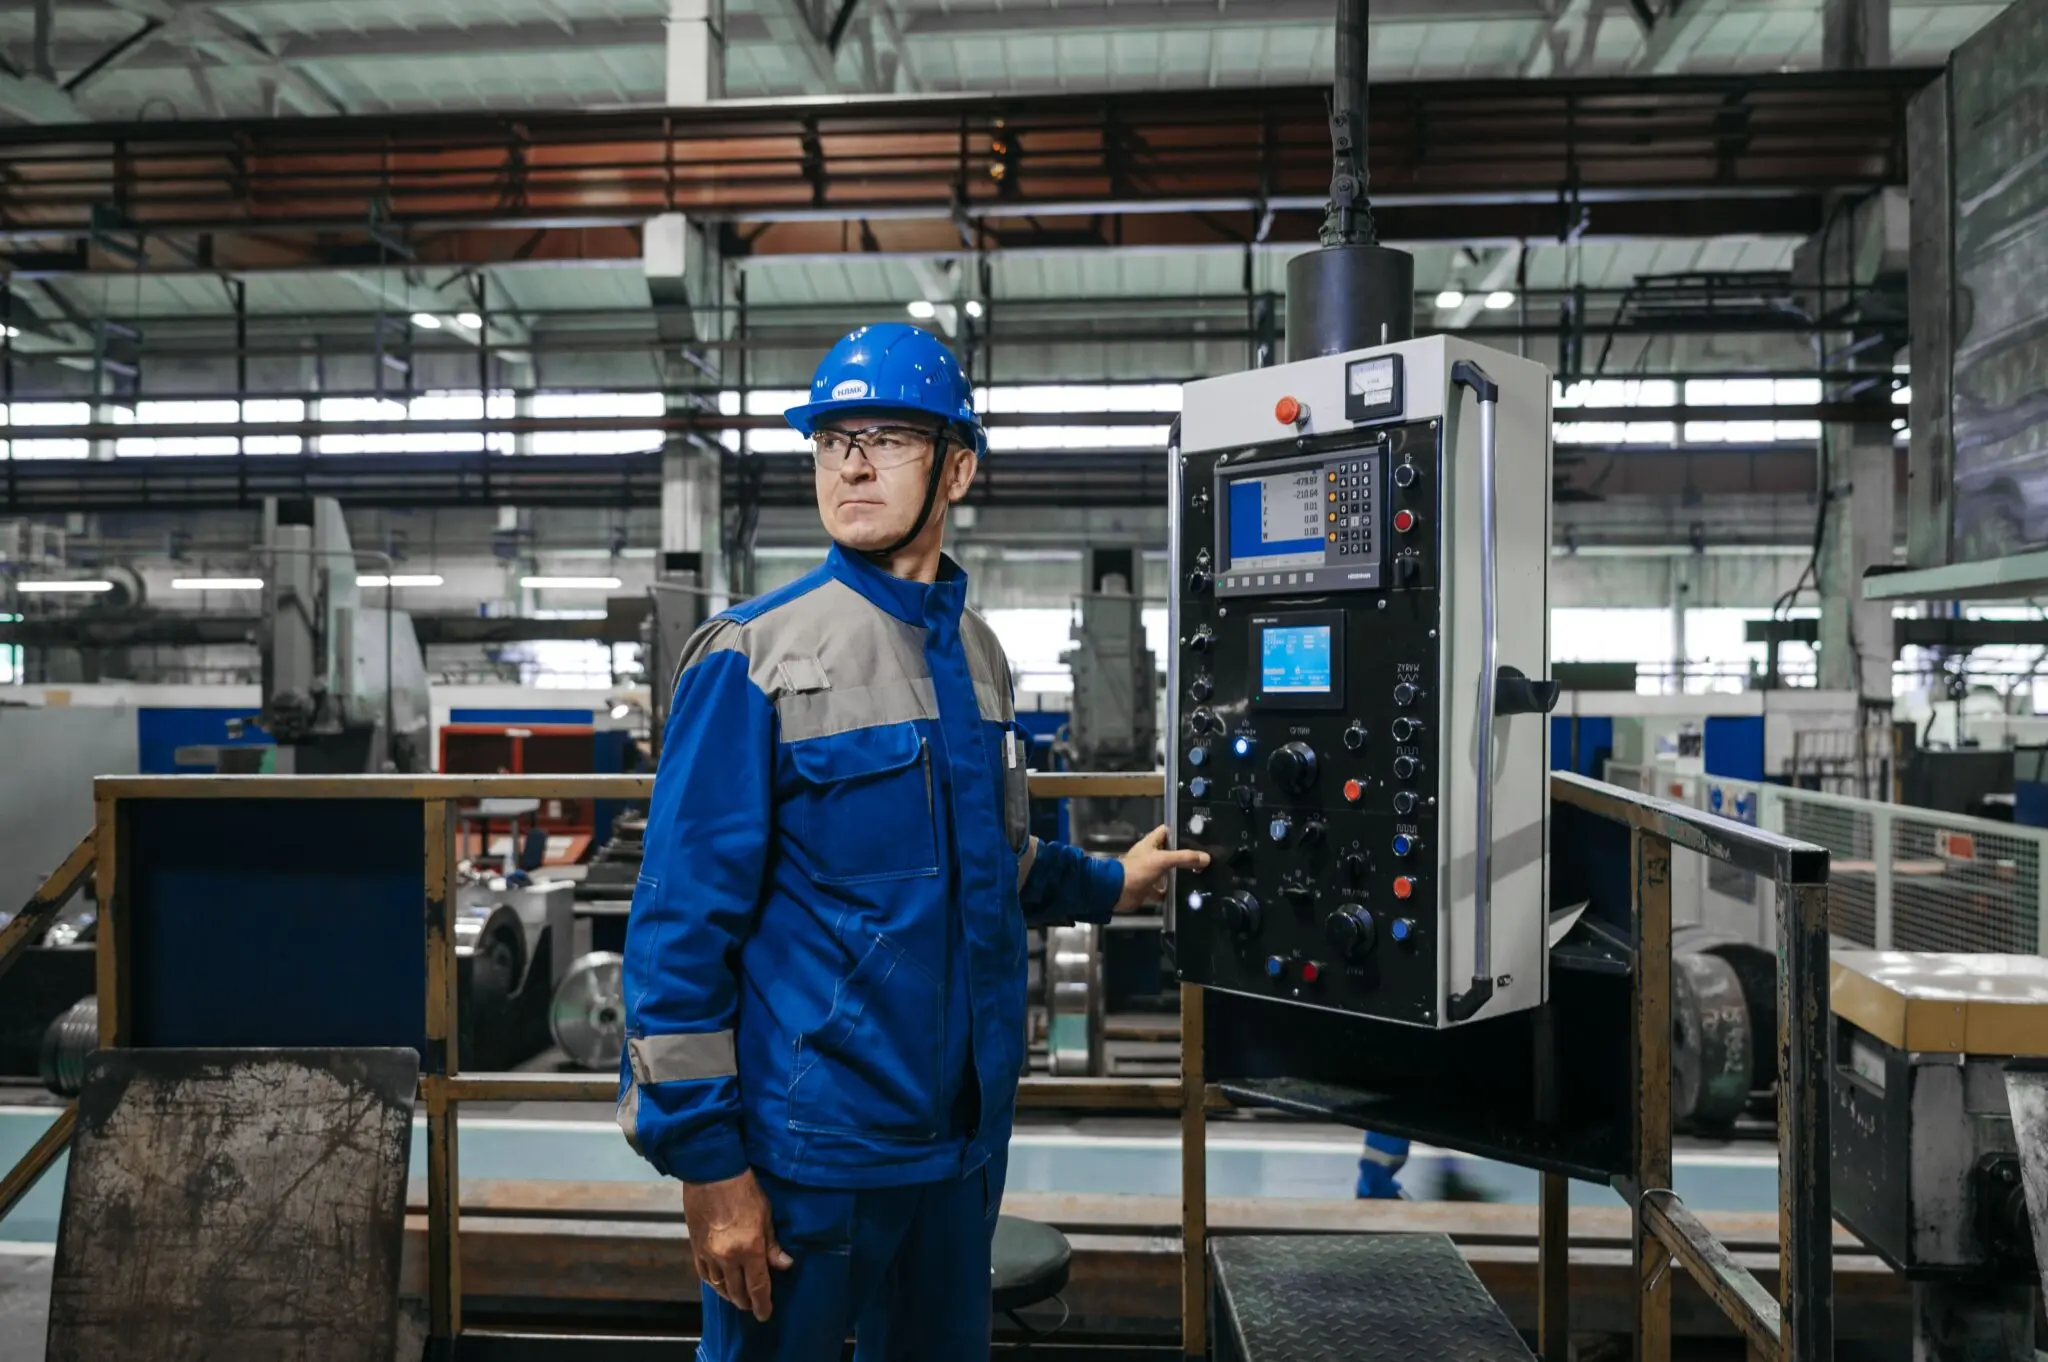
Cinco agencias federales de Estados Unidos han firmado un aviso conjunto sobre ciberataques a la refrigeración industrial. El documento, difundido por la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), describe un escenario de una simplicidad inquietante: alguien, desde el otro lado del mundo, fuerza un congelador comercial a calentar sin parar hasta destruir el inventario y poner en riesgo a quien después se coma el producto.
Firman el aviso CISA, el FBI, el Departamento de Salud y Servicios Humanos (HHS), el Departamento de Agricultura (USDA) y el Departamento de Transporte. La actividad descrita no se limita a un país ni a un sector concreto: alcanza a empresas sanitarias, químicas, alimentarias y de transporte que usan estos equipos para vigilar temperaturas, llevar registros, ejecutar ciclos de desescarche y ahorrar energía, incluidos los camiones frigoríficos que mueven la carga entre almacenes.
Tres puertas de entrada y un objetivo: el termostato conectado a internet
Los objetivos son controladores electrónicos de temperatura y controladores de refrigeración comercial instalados en supermercados y almacenes frigoríficos. El aviso lo dice con precisión administrativa: los actores ‘pueden explotar vulnerabilidades o debilidades en controladores sin parchear o accesibles desde internet para alterar ajustes de forma remota y forzar las unidades a ciclos continuos de calefacción y desescarche’.
Las agencias identifican tres vías de entrada. La primera es el bypass de autenticación: entrar sin credencial válida porque el propio equipo permite hacerlo. La segunda, la inyección de código arbitrario. La tercera, la explotación de configuraciones débiles, que en este parque de dispositivos significa casi siempre lo mismo: panel expuesto a internet, contraseña de fábrica y nadie mirando. No hace falta un zero-day para cocer un congelador.
Una vez dentro, el atacante cambia temperaturas a voluntad. Eso acorta la vida útil del equipo, genera riesgo de incendio, y destruye stock. Y hay un efecto del que casi nadie habla en las reuniones de crisis: el producto en mal estado que llega al consumidor deja de ser un problema de pérdidas para convertirse en un asunto de seguridad alimentaria.
Puede, además, ocultar el daño. Los operadores pierden de vista la temperatura real y el registro de lo ocurrido, y no hay peor momento para descubrir que una cámara lleva seis horas caliente que cuando ya no queda nada que salvar. El sabotaje silencioso es el que de verdad duele.
Nadie sabotea un congelador por diversión: se sabotea para que la cadena de frío falle en silencio y el daño se descubra cuando ya es irreversible.
Chris Butera, de CISA, añade la frase que cualquier responsable de operaciones debería tener escrita en la pared del almacén: toda organización que dependa de estos sistemas debe asumir que es un objetivo. No es retórica. Es doctrina.
Cómo se cocina un congelador a distancia sin que salte ninguna alarma
Las mitigaciones que propone el aviso son de una elementalidad que avergüenza. Primero, exposición: sacar los paneles de control de internet y, si hace falta acceso remoto, colocar delante un cortafuegos actualizado o una pasarela equivalente. Segundo, segmentación: red propia para el equipamiento industrial, separada de la red de oficina. Tercero, lo básico de siempre.
Contraseñas por defecto fuera, contraseñas fuertes dentro y autenticación multifactor resistente al phishing donde se pueda. Firmware actualizado. Equipos sin soporte del fabricante, retirados o sustituidos. Permitir cambios de ajustes solo desde dispositivos y direcciones IP de confianza. Copias de seguridad probadas y guardadas fuera de la red. Registro de eventos activado y revisado con la misma rutina con la que se revisa la factura de la luz. Si el equipo no registra nada, se vigila el tráfico de red entre dispositivos. Puede consultarse el detalle en la web oficial de CISA.
Hay un control que se olvida más que el resto, y es el que separa un susto de una catástrofe: un controlador no debería poder llevar un congelador más allá de lo que es seguro, venga la orden de quien venga. Límites físicos en el propio equipo, no solo en el sistema de supervisión que alguien puede reescribir. La seguridad industrial se juega en el último eslabón.
El oficio lleva una década avisando de esto.
El aviso pide a las organizaciones estadounidenses reportar actividad sospechosa al centro de operaciones 24/7 de CISA o al centro de denuncias de delitos en internet del FBI; las sanitarias pueden acudir además al HHS. El reporte debe incluir fecha, hora y localización del incidente, descripción de la actividad, número de afectados, equipos implicados y una persona de contacto.
Dossier Moncloa: Ojos en la Sombra
Vector de amenaza: manipulación remota de tecnología operativa. Aquí no hay exfiltración de datos ni rescate que pagar. Hay sabotaje con efecto físico, el mismo salto conceptual que Stuxnet dio en Natanz en 2010 y que Triton intentó en 2017 contra los sistemas instrumentados de seguridad de una petroquímica saudí. Entonces la atribución técnica apuntó a un instituto estatal ruso; ahora el aviso estadounidense no atribuye nada. Ni un nombre, ni un indicador, ni una campaña bautizada.
El aviso no dice quién ataca. Y en el oficio, callar el nombre del adversario es la mitad de la noticia.
Agencias implicadas: cinco que firman y un actor sin nombre. En el lado defensivo están CISA, el FBI, el HHS, el USDA y Transporte; en la observación, el Centro Nacional de Ciberseguridad británico, cuyos principios de conectividad segura para OT cita el propio documento, y el resto de equipos europeos que replicarán la alerta en las próximas semanas. Del lado atacante, silencio. Y cuando cinco agencias federales coinciden en señalar que la actividad es global y no ponen apellido, conviene leerlo con la cautela del que sabe que la atribución en ciberguerra solo se firma con respaldo técnico cruzado.
Nivel de clasificación estimado: Sin Clasificar pero Sensible. El aviso es público y de distribución abierta, pero los datos de incidentes concretos —qué instalación, qué controlador, a qué hora— viajan por canales restringidos entre el operador y su CERT. Estimo que los informes de caso que han alimentado el documento tienen nivel Confidencial o Uso Restringido. La guía es abierta; el daño, no.
Permítame un aviso en clave nacional. En España la cadena de frío no es un asunto menor: los puertos de Algeciras y Valencia mueven carga refrigerada todo el año, las mercas concentran controladores de una docena de fabricantes distintos y buena parte del firmware instalado en los últimos quince años no se ha vuelto a tocar. Lo escribí en El quinto elemento hace más de una década: ‘En España hay 8.000 infraestructuras críticas y atacables a través de internet’. La cifra ha crecido; la costumbre de mirar, no tanto. El catálogo del CCN-CERT recoge las guías de segmentación equivalentes a las que pide Washington.
Si usted gestiona una instalación frigorífica, el orden de prioridades es este: primero compruebe si su controlador responde desde fuera de la red corporativa, después cambie la contraseña de fábrica y luego discuta el presupuesto de segmentación. En ese orden. Al revés no funciona.
Lo veo así: el aviso vale por lo que dice y, sobre todo, por lo que omite. Nadie firma un documento así por gusto; se firma cuando hay actividad observada y no se quiere —o no se puede— decir de quién. El hito a vigilar es la próxima actualización del catálogo de mitigaciones de CISA y, en clave doméstica, el próximo informe anual del CCN-CERT, previsiblemente ya en 2027. Si aparecen indicadores técnicos sobre la mesa, la conversación cambiará de dueño. Mientras tanto, saque el termostato de internet. Cuesta cero euros y evita un incendio.





