
EN 30 SEGUNDOS
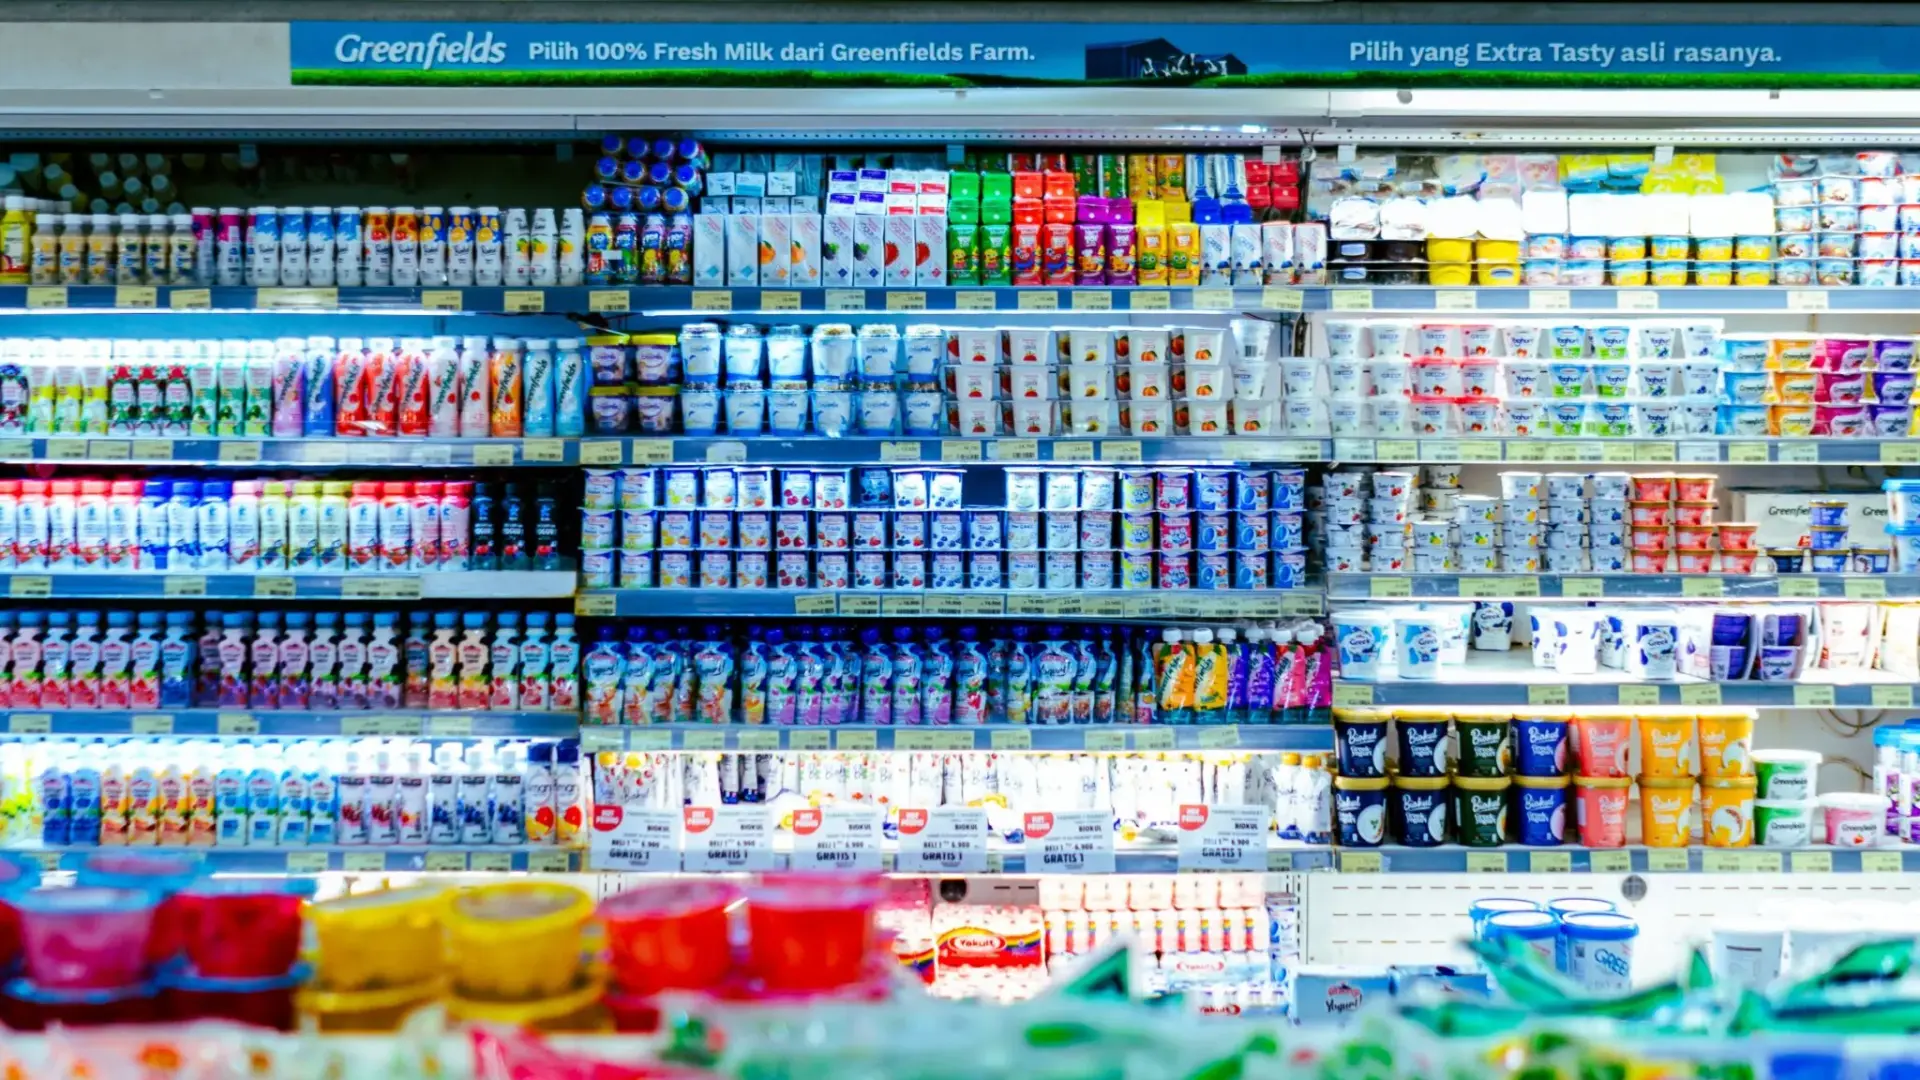
- ¿Qué ha pasado? Francia atribuye al Cuerpo de la Guardia Revolucionaria Islámica (IRGC) el ciberataque que en octubre sobrecalentó los frigoríficos conectados de casi 700 puntos de distribución y destruyó toneladas de comida.
- ¿Quién está detrás? París señala a tres miembros del IRGC, con direcciones IP iraníes y mensajes en farsi; Teherán lo niega y el Kremlin ya rechazó la acusación anterior.
- ¿Qué impacto tiene? Cierres temporales en Francia y una oleada posterior en Bélgica, Irlanda, Suecia y al menos seis países más de la UE, con la cadena de frío convertida en objetivo blando.
Francia atribuye al IRGC iraní el ciberataque que sobrecalentó los frigoríficos de casi 700 supermercados en octubre, tras culpar a Rusia.
Un sabotaje térmico ejecutado desde el termostato
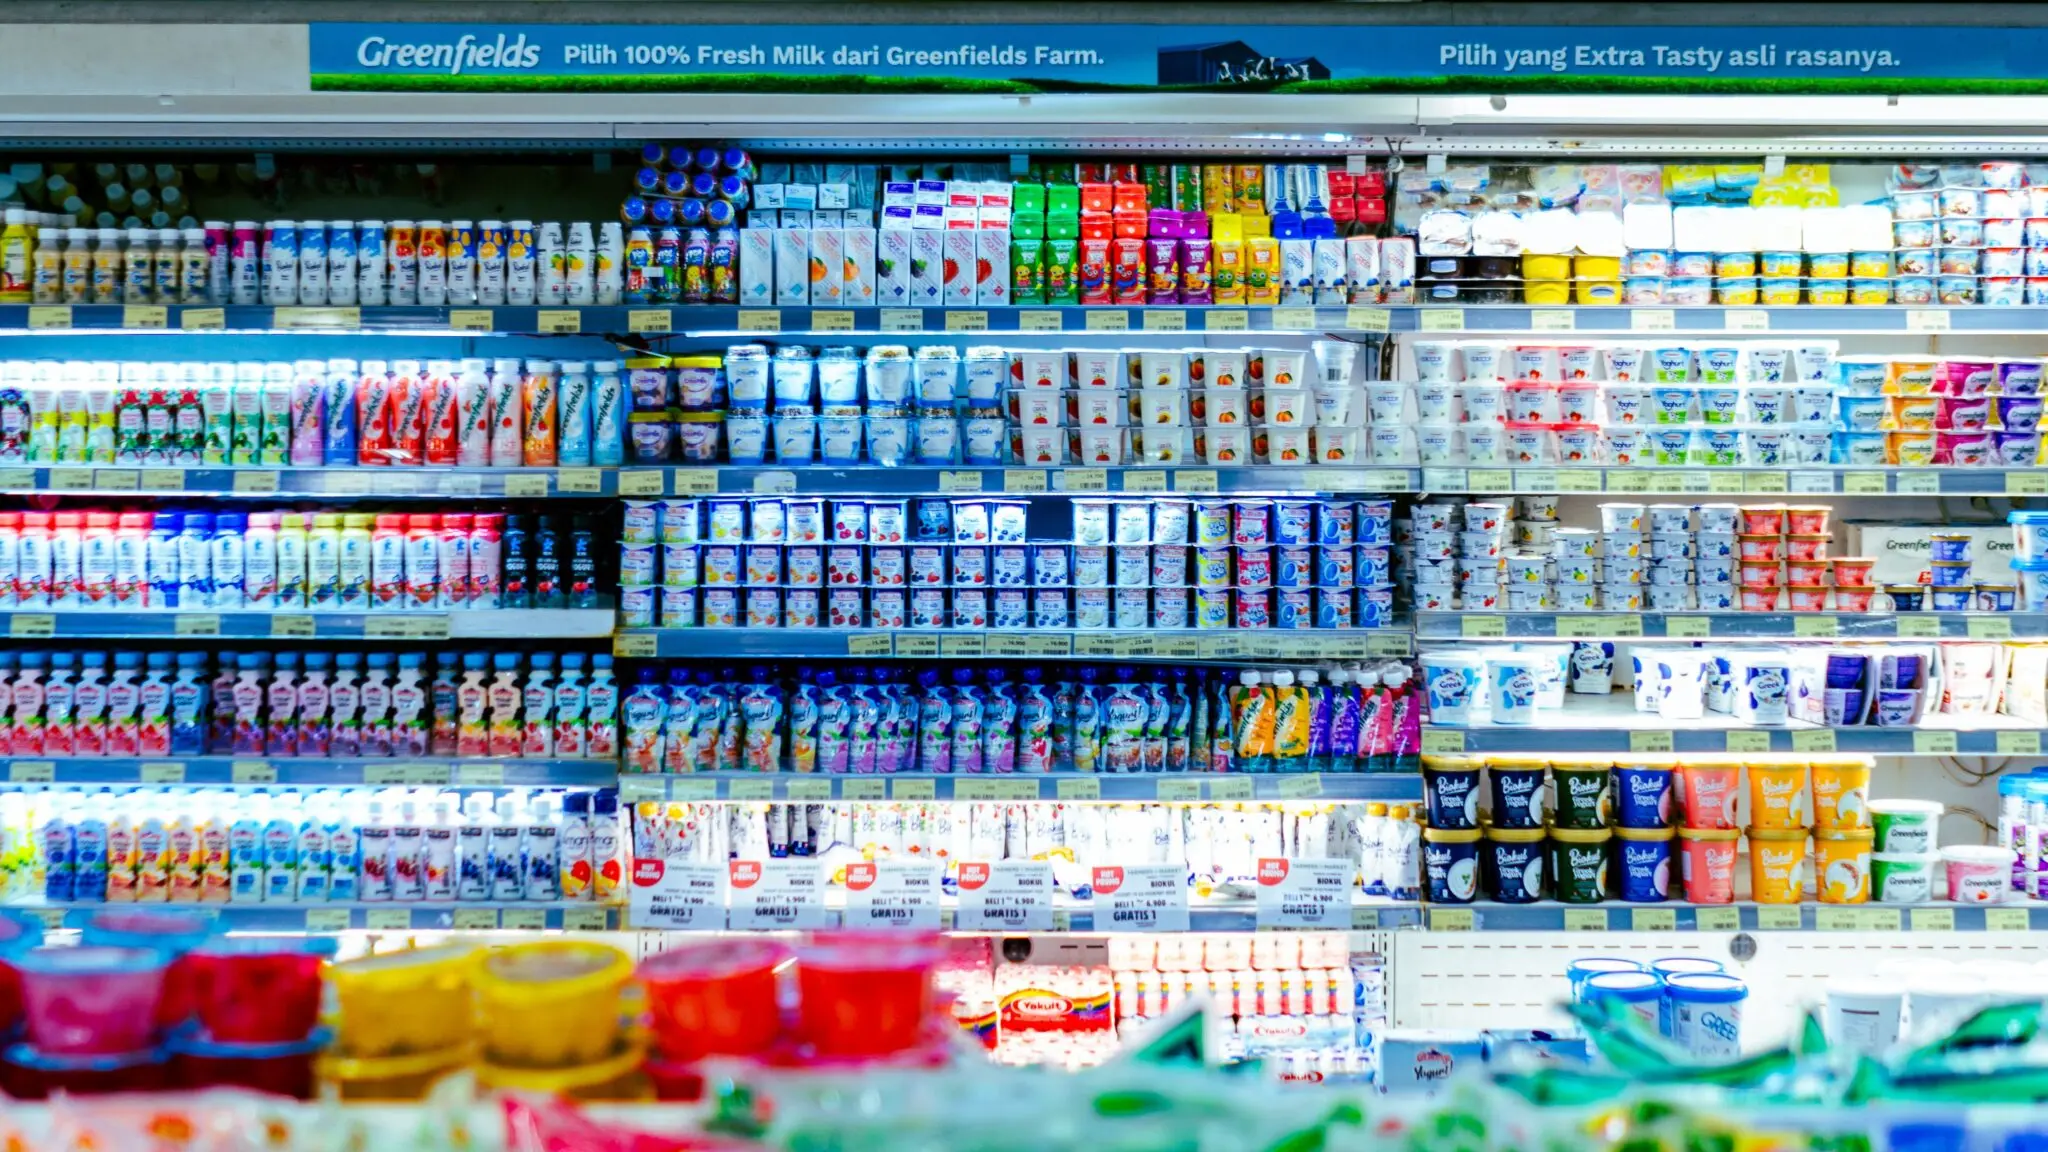
Los equipos atacados no eran servidores de nóminas ni bóvedas de datos. Eran frigoríficos y congeladores de tienda, conectados a internet para que un centro de control ajuste la temperatura sin desplazar a un técnico. Alguien entró en esas unidades, manipuló el termostato y las dejó subir hasta destruir toneladas de alimento. Varios establecimientos echaron el cierre mientras vaciaban las cámaras. Tres semanas más tarde, la misma receta apareció en Bélgica, Irlanda, Suecia, y al menos seis países más de la Unión Europea.
El recuento oficial sitúa el alcance en casi 700 puntos de distribución afectados en Francia: hipermercados, tiendas de proximidad y plataformas logísticas. La cifra equivale a la práctica totalidad de la red de una cadena mediana del país. El vector tampoco tiene nada de exótico. La refrigeración comercial conectada se instala desde hace años por eficiencia energética, con acceso remoto para mantenimiento y credenciales que rara vez se renuevan. Cada uno de esos accesos es una puerta.
El giro de París: de señalar a Moscú a citar a la embajadora iraní
Jean-Noël Barrot, ministro de Asuntos Exteriores, puso nombre el lunes: ‘Hoy, gracias al trabajo de los servicios del Estado, sabemos quién es responsable: el Cuerpo de la Guardia Revolucionaria Islámica de la República Islámica de Irán’. Calificó la operación de ‘campaña cibernética de una escala y una agresividad sin precedentes’, anunció la convocatoria de la embajadora iraní en París y prometió sanciones contra los responsables, además de ‘todas las medidas que consideremos necesarias y proporcionadas’.
La fiscal de París, Laure Beccuau, añadió el soporte técnico: los atacantes emplearon farsi, direcciones IP vinculadas a infraestructura iraní y tres miembros del IRGC habrían ejecutado la operación ‘al servicio de los intereses de una potencia extranjera’. Es la atribución más contundente que formula una capital europea desde el arranque de la oleada. También la más oportuna: llega justo cuando la pista rusa se apagaba.
Atribuir un ciberataque es hoy un acto político: la prueba técnica pesa menos que la oportunidad de señalar a un adversario concreto.
Hay un problema clásico detrás de todo esto: la prueba técnica es una huella, y las huellas se fabrican. Las revelaciones de Vault 7 documentaron en 2017 que la CIA desarrolló herramientas capaces de dejar rastros falsos en ruso, chino y farsi para implicar a terceros países. No significa que el IRGC sea inocente. Significa que un investigador serio no cierra un expediente con una IP y un idioma, y que la fiscalía francesa tendrá que sostener ante un juez lo que ayer sostuvo en una rueda de prensa.
A mediados de octubre, el consenso era otro. Casi todos los analistas que hablaron con medios europeos apuntaron a Rusia: ‘Creemos firmemente que esta actividad podría atribuirse a un actor patrocinado por el Estado ruso’, declaró el ejecutivo de ciberseguridad Xavier Bellekens, que dos días después insistía en que ‘al tirar del hilo parece que podría ser Rusia’. El portavoz del Kremlin, Dmitri Peskov, despachó la acusación como ‘infundada’, ‘absurda’ y ‘sin ningún razonamiento que la respalde’.
Ni el Ministerio de Exteriores iraní ni el IRGC han comentado la acusación. La agencia estatal Mehr la calificó de ‘infundada y sin respaldo probatorio’. Silencio, de momento, y ninguna amenaza de represalia anunciada.
Equilibrio de Poder
El eje Washington-Moscú-Bruselas se lee aquí en clave de coste. Washington sigue tratando la ciberdefensa europea como un asunto de reparto de carga y prefiere que Bruselas gaste antes que la OTAN despliegue, aunque el ciberespacio sea dominio operativo aliado desde la cumbre de Varsovia de 2016. Moscú, que ya cobró la primera acusación con un portavoz, gana con el desconcierto: cada rectificación europea alimenta su relato de que las atribuciones occidentales son políticas y no forenses. Y Bruselas observa con incomodidad cómo un Estado miembro atribuye en solitario, sin esperar al paquete común, un ataque que tocó diez países.
Para España el aviso es de manual. El parque de refrigeración conectada de las grandes cadenas replica el modelo francés, y el CCN-CERT lleva años advirtiendo de la exposición de sistemas industriales con acceso remoto. La directiva NIS2, cuya transposición debía estar cerrada en octubre de 2024, obliga a hospitales, puertos y operadores logísticos a notificar incidentes, pero no a cifrar un termostato. Fuentes de Defensa consultadas por este medio no constatan un episodio equivalente en territorio español. Eso no es una garantía; es un calendario.
La lectura a cinco años es incómoda. La atribución se ha convertido en el arma principal de la ciberdiplomacia, y quien la ejerce asume un riesgo doble: si acierta, gana tiempo político; si rectifica, pierde credibilidad. Stuxnet demostró en 2010 que el sabotaje físico mediante código es posible y que se cocina con años de paciencia. Quince años después, el objetivo ya no son centrifugadoras: son neveras. La barrera de entrada ha caído hasta el suelo.
Queda la pregunta que nadie responde. Si en octubre medio continente señaló a Rusia con la misma seguridad con la que hoy señala a Irán, ¿qué parte de aquella certeza era análisis y qué parte era conveniencia? La próxima reunión de ministros de Exteriores de la UE y el paquete de sanciones que París quiere cerrar antes de fin de año dirán si esta atribución se sostiene o se deshace como la anterior.





