
La infraestructura crítica del agua de Estados Unidos tiene un problema de credenciales robadas. Casi dos de cada diez operadores del sector aparecen con datos de identidad activamente expuestos por infostealers, el malware de bajo coste que vacía navegadores y carteras de contraseñas. Lo ha medido la firma SpyCloud en un estudio publicado el martes pasado, y llega en el peor momento posible: medio Washington llevaba meses señalando al sector hídrico como el flanco blando de su seguridad nacional.
El ejercicio no es menor. La compañía construyó una base de datos con los 66.845 sistemas registrados por la Agencia de Protección Ambiental (EPA), examinó sus dominios en internet y terminó analizando 10.000 organizaciones. De ese universo, 1.787 mostraban exposición activa a infostealers. Dos de cada diez operadores con la llave fuera de casa.
Conviene que usted separe dos conceptos antes de seguir leyendo. Exposición no es lo mismo que intrusión. SpyCloud mide identidad filtrada, no accesos confirmados, y el propio informe lo repite con insistencia para no dibujar una alarma que los datos no sostienen. Eso sí, cuando uno revisa los detalles, la alarma empieza a parecer razonable.
El caso más llamativo del estudio es el de un proveedor de tecnología de contadores inteligentes cuyo nombre no se ha hecho público. Un solo equipo comprometido abría 167 clientes distintos. Un único dispositivo infectado guardaba inicios de sesión vinculados a unos 167 operadores de medición. Es lo que Jason Lancaster, jefe de investigaciones de la firma, llama exposición en cascada de la cadena de suministro: el eslabón pequeño abre la puerta de la nave grande.
Y hay un dato que separa este informe de un simple catálogo de víctimas. De las 1.787 organizaciones con exposición activa, 258 guardaban credenciales de sistemas de control industrial o de acceso remoto. No hablamos de correo corporativo. Hablamos de lo que abre y cierra válvulas.
El infostealer no roba datos para leerlos: copia el llavero entero y lo vende al mejor postor de la industria del rescate.
Lancaster lo explica sin adornos: un registro de este tipo contiene cookies de sesión robadas, credenciales y datos de autorrelleno extraídos directamente del equipo infectado. Con eso una sesión viva burla el segundo factor sin forzar nada, se entra en el VPN o en el correo corporativo sin levantar una sola alerta y se permanece dentro durante semanas, mapeando la red con calma.
Lo que compran los intermediarios de acceso no es información. Es tiempo: el que tardan las víctimas en descubrir que llevan meses con un inquilino dentro.
Nadie adivina nada. Cuando el atacante tiene el llavero, deja de ser un intruso y pasa a ser un empleado más.
El infostealer no adivina: entra con la llave
Permítame el matiz técnico, porque aquí está el corazón del asunto. Un infostealer es malware barato, alquilado por suscripción en foros clandestinos, que se instala casi siempre por la vía más antigua del mundo: un enlace, un ejecutable, un usuario con prisa. Una vez dentro, vuelca el almacén del navegador. Contraseñas, cookies, tokens, y formularios. Ahí está el negocio.
Lo que el ladrón vende después son registros, los famosos logs, que compran dos tipos de cliente: bandas de ransomware que buscan un punto de entrada y actores estatales que quieren uno limpio, sin firma conocida. Los registros robados se compran y se venden como mercancía. La pregunta que plantea el responsable de investigaciones de SpyCloud no es si la exposición es peligrosa, sino cuánto tiempo queda antes de que alguien arme ese material contra su dueño.
El informe tiene limitaciones que conviene leer antes de sacar conclusiones grandes. El informe no analizó los controladores expuestos a internet que, según las investigaciones abiertas del sector, estuvieron detrás de los incidentes registrados este verano en Minnesota y en otros estados. No afirma que cada sistema con credenciales filtradas haya sido vulnerado. Y reconoce un sesgo estadístico de origen: la exposición se concentra en los grandes operadores y en la cadena de suministro, mientras las pequeñas empresas municipales apenas aparecen representadas en la muestra.
Hay una lectura de fondo que me interesa más que las cifras. Miles de operadores municipales con presupuestos diminutos sostienen buena parte del sistema. La EPA les exige controles desde hace años, pero la brecha entre lo exigido y lo financiado es un abismo. Ahí es donde el oficio ve la oportunidad antes que el ataque.
Colorado, Irán y el sospechoso sin expediente
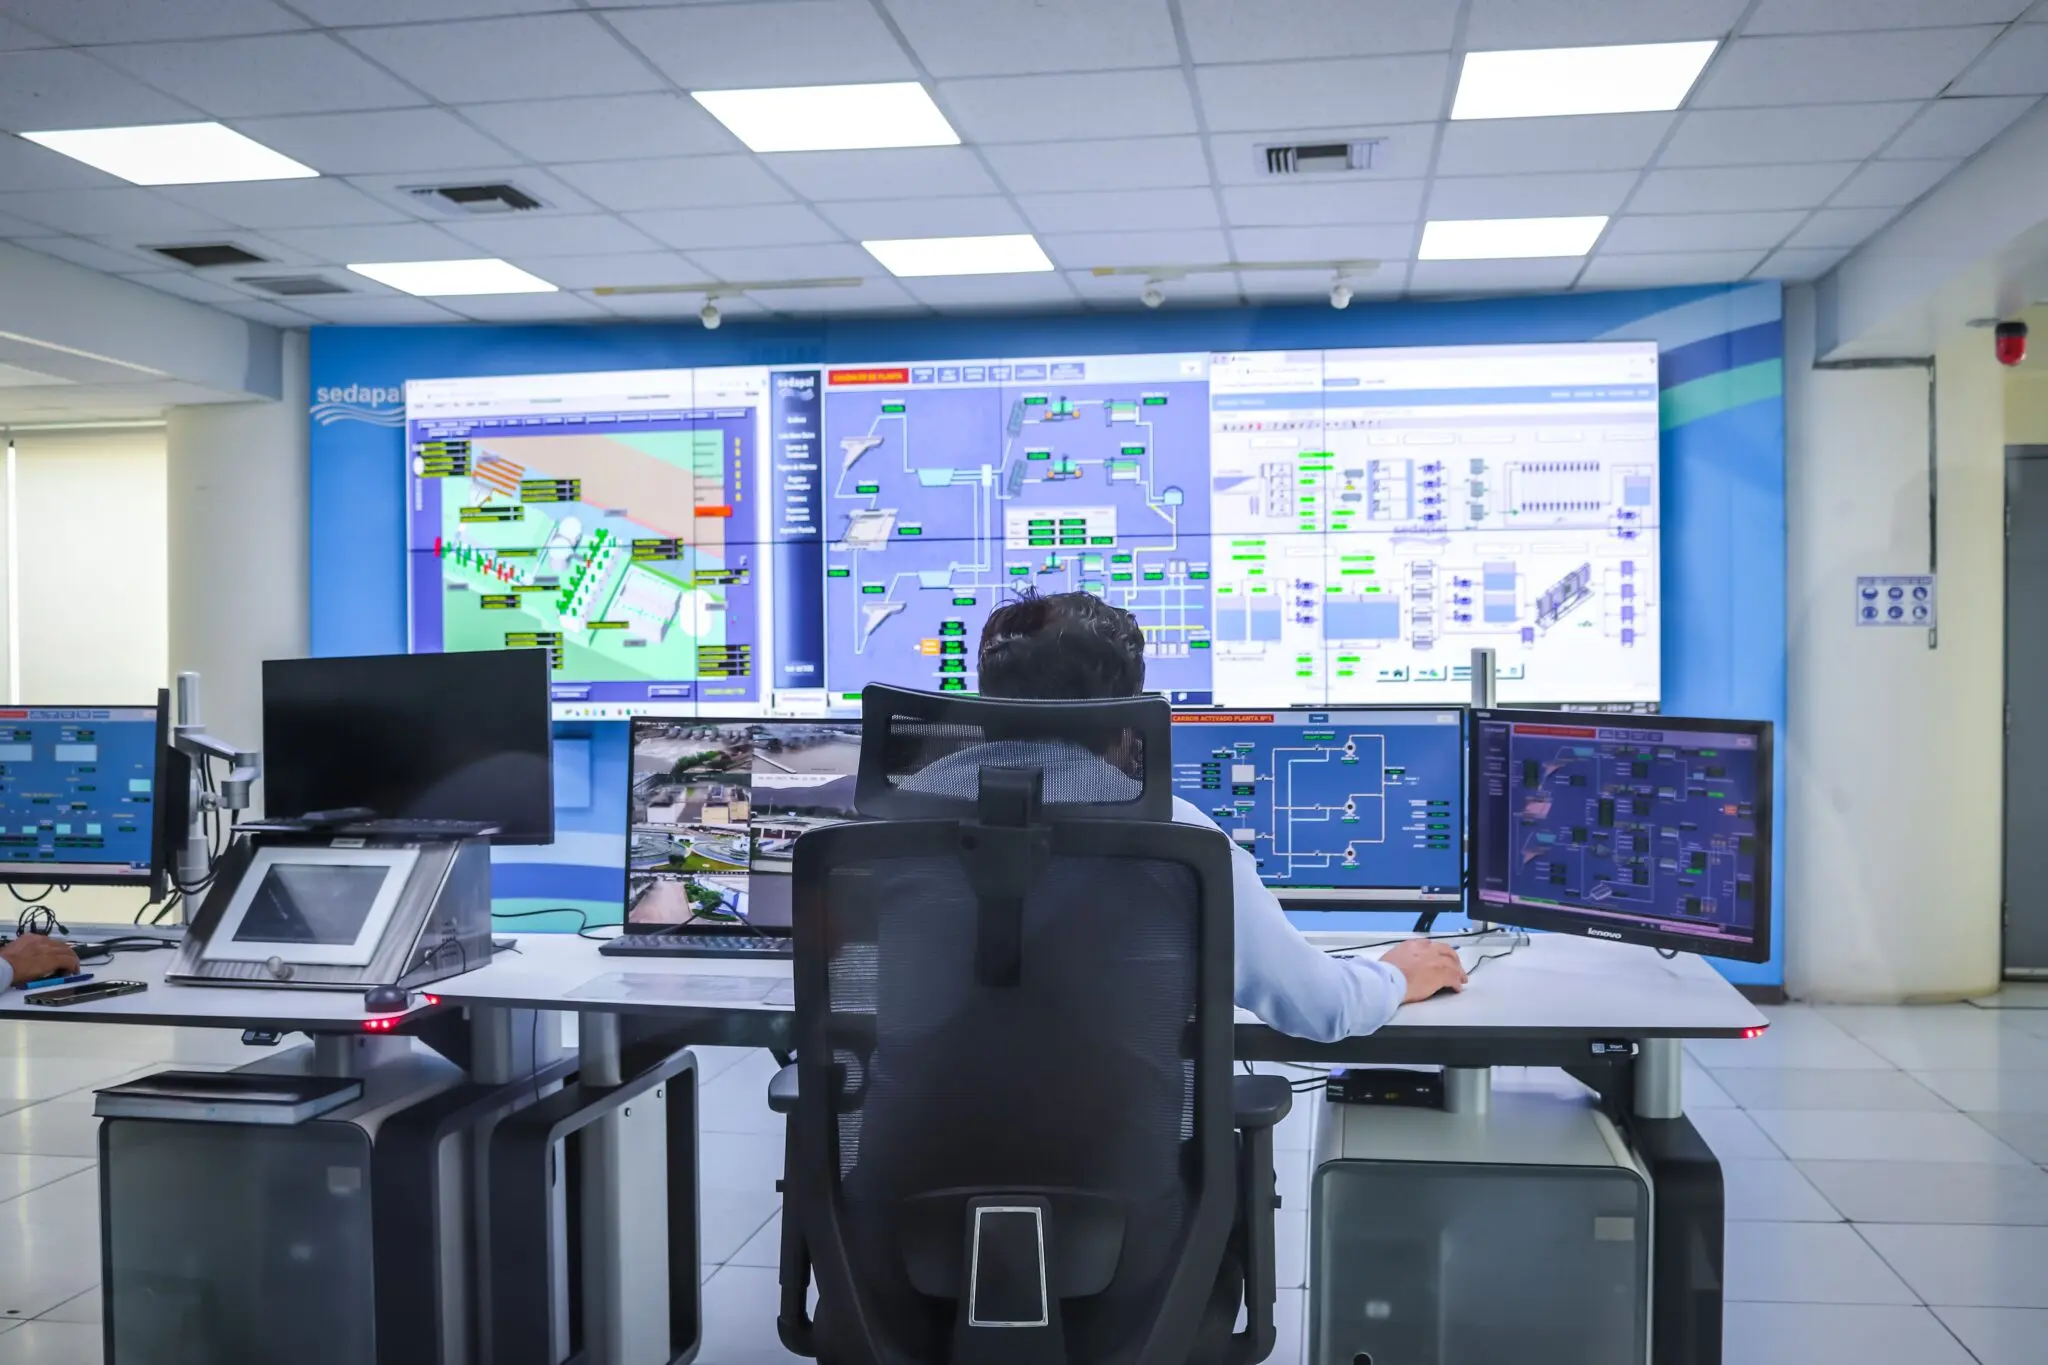
En paralelo al trabajo de SpyCloud, la prensa especializada en seguridad industrial ha documentado un episodio distinto y bastante más inquietante. Dos plantas de Colorado con las alarmas desactivadas. Hackers extranjeros no identificados manipularon sistemas OT y dejaron sin aviso sonoro el proceso. Sin atribución. Sin comunicado. Sin nombre propio. Solo el rastro de que alguien entró y se movió con soltura por la instalación.
Sobre la mesa está Irán, pero con matices que me obligan a ser preciso. La sospecha sobre Teherán no tiene aún respaldo técnico público. Son funcionarios del gobierno estadounidense quienes vinculan la oleada de ataques al sector con los servicios iraníes, según los reportes que se han ido publicando a lo largo de los últimos meses. Y conviene subrayarlo: el informe de SpyCloud no atribuye absolutamente nada. Mide exposición, no autores.
Dicho esto, el ecosistema iraní encaja en el perfil. He seguido de cerca la pista persa en infraestructura industrial desde hace años y no es una novedad: es un ecosistema maduro en intrusión contra plantas de proceso, con grupos documentados desde hace una década operando contra objetivos occidentales y con una tolerancia demostrada al error y a la exhibición pública. Atribuir por oportunidad y capacidad no es atribuir. Es sospechar con fundamento, y la diferencia importa mucho en este negocio.
Dossier Moncloa: Ojos en la Sombra
El vector de amenaza es claro y no necesita épica: ciberataque con infostealer como puerta de entrada y salto posterior hacia sistemas de control industrial. No hay zero-day espectacular en esta historia, ni cadena de exploits de museo. Hay un equipo infectado en una empresa auxiliar, un llavero copiado y una sesión viva que nadie cerró. Así se entra hoy en una planta de tratamiento de agua, y así se entrará mañana en una subestación eléctrica.
Las agencias implicadas se reparten en tres casillas. En la de ataque no puedo poner un nombre, y quien lo ponga sin prueba está vendiendo humo: en la casilla del atacante no hay nombre que poner. La sospecha sobre servicios iraníes procede de fuentes gubernamentales estadounidenses, no de un análisis técnico replicable. En la de defensa aparecen la CISA y la EPA en el plano federal, junto a los propios operadores municipales. Y en la de los que miran, el FBI, la NSA y toda la industria privada de inteligencia de amenazas, que en este caso hace el trabajo de campo que el Estado no llega a cubrir. En España, el CNI, a través del CCN-CERT, y el INCIBE observan el patrón con atención, porque es perfectamente exportable.
El nivel de clasificación estimado es moderado, y eso engaña. Los datos de exposición son material sensible derivado de mercados clandestinos y fuentes abiertas: Uso Restringido. Cualquier informe de atribución estatal sobre Teherán que exista en un cajón de Washington tendría, como mínimo, nivel Secreto. Lo que se publica y lo que se sabe no coinciden casi nunca en este terreno.
El precedente que debería tener en la cabeza cualquier responsable de infraestructura hídrica es Oldsmar, Florida, febrero de 2021. Oldsmar, febrero de 2021: el hidróxido de sodio al 11.100%. Un intruso entró de forma remota en el sistema de tratamiento y subió la concentración hasta ese disparate. Un operador lo vio a tiempo y lo revirtió. Cinco años después, la lección sigue sin aplicarse a escala. Lo escribí hace años en El quinto elemento: en España hay 8.000 infraestructuras críticas y atacables a través de internet. El agua es una de ellas, aquí y allí.
SpyCloud ha abierto ya un proceso de divulgación responsable que arrancó con un briefing a la CISA, y las 1.787 organizaciones deberían recibir aviso en semanas. Ese es el calendario real que le propongo seguir. El siguiente capítulo se escribirá cuando alguien publique la primera atribución técnica sólida sobre Colorado. Hasta entonces, todo lo demás es conversación.
La puerta estaba abierta desde hace meses. Lo demás son hipótesis.





