
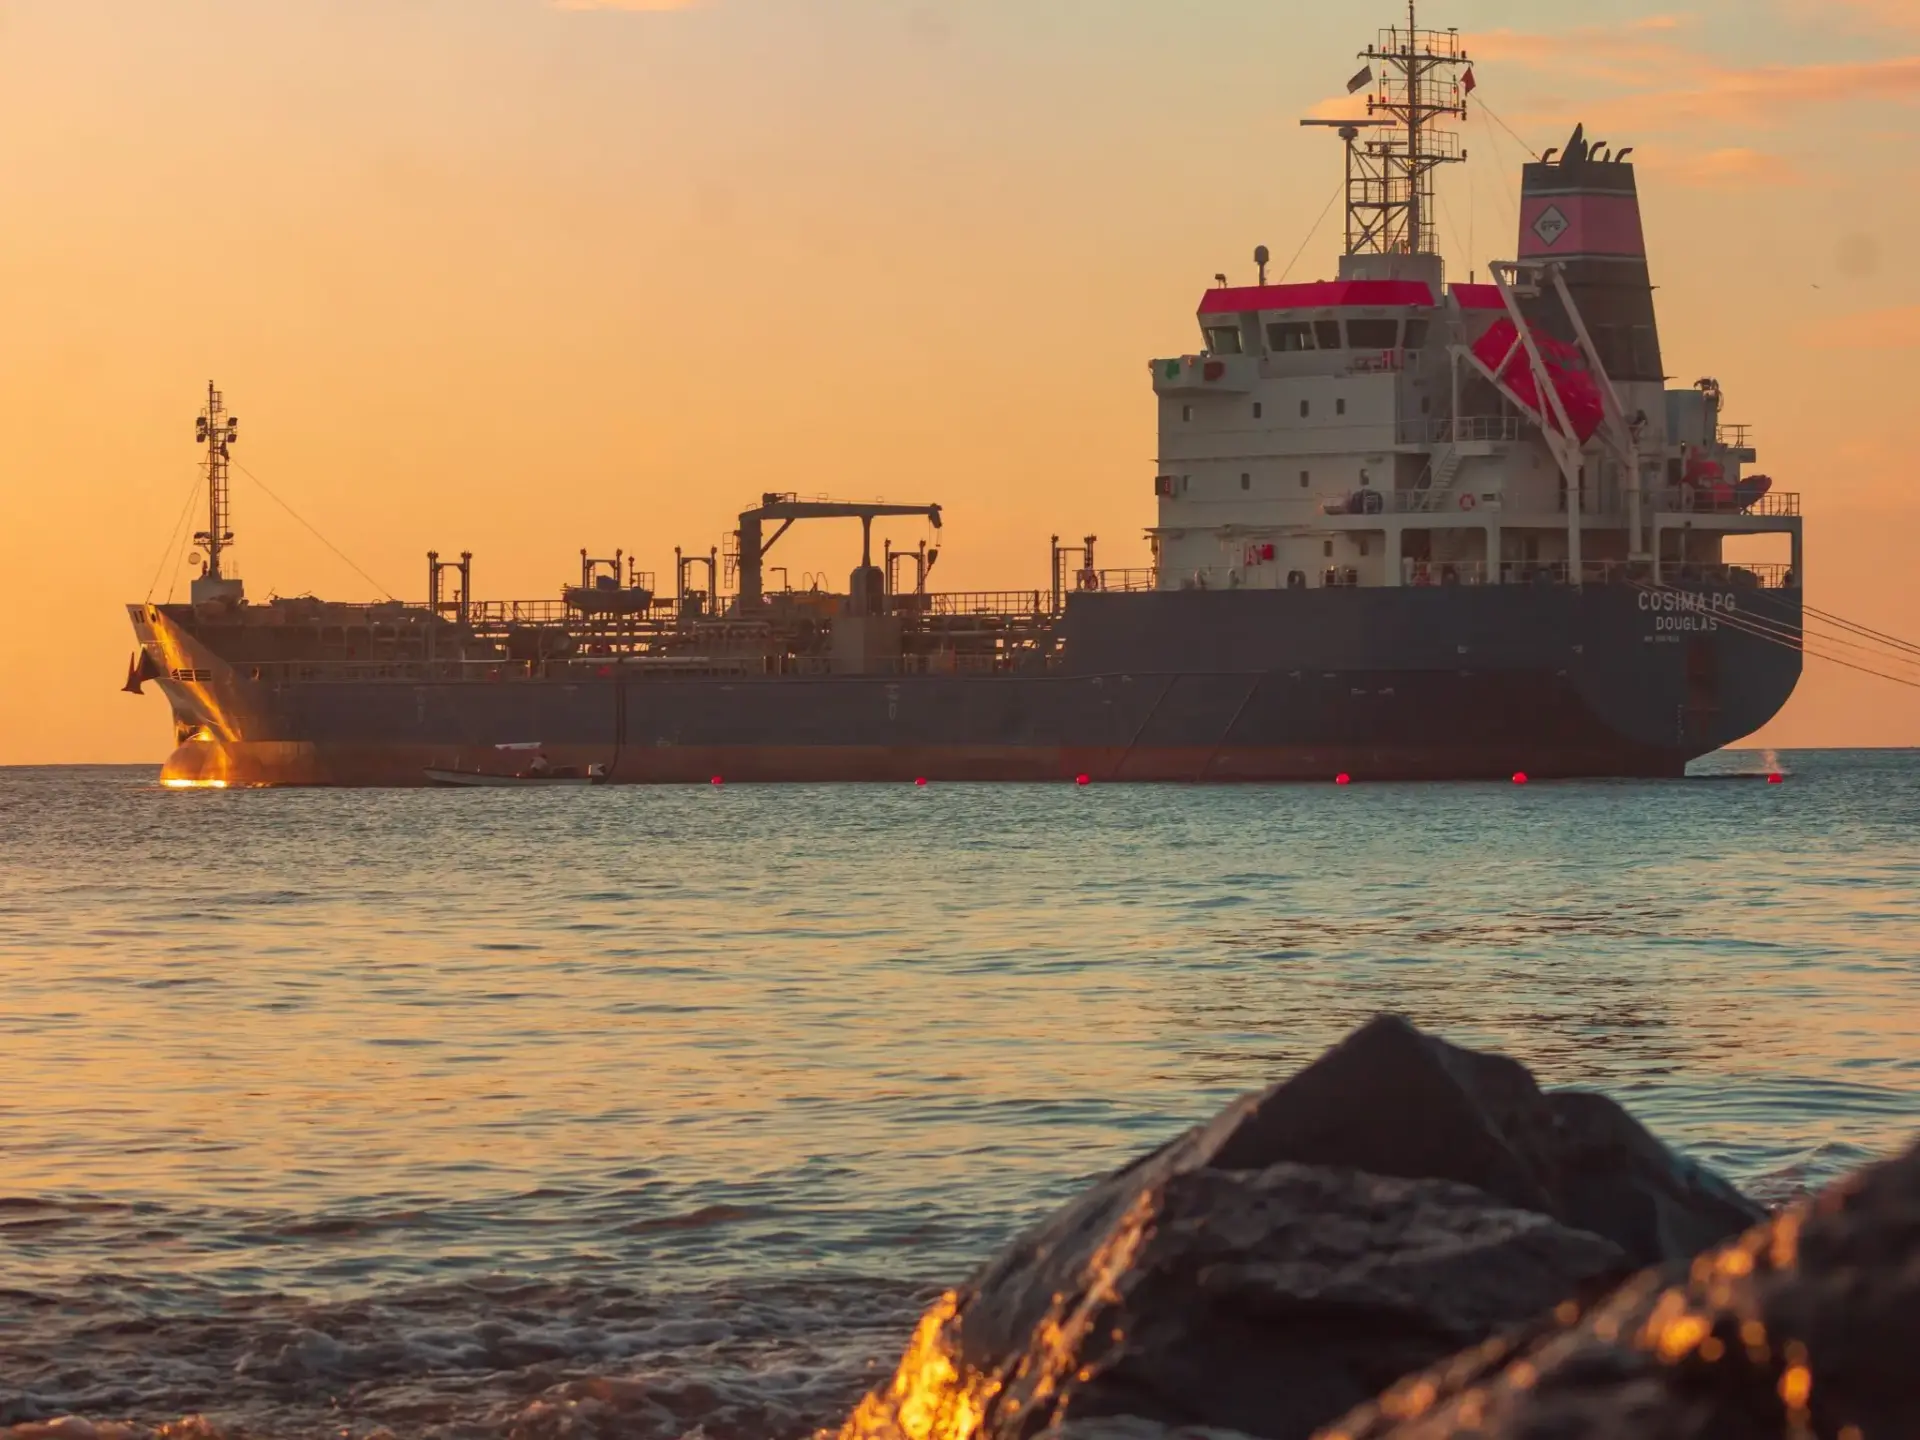
El ciberataque a petroleros camino de Texas forzó al FBI y a la Guardia Costera a abordar dos buques en alta mar. Uno de ellos, el VL Prosperity, es un superpetrolero de 1.093 pies con bandera de Liberia y 2,3 millones de barriles de crudo en sus tanques.
Los hechos se produjeron el pasado mes de agosto, mientras ambas embarcaciones navegaban rumbo a puertos estadounidenses. El VL Prosperity había partido de Egipto con destino a Galveston y se detuvo cerca de Gibraltar en torno a la fecha del incidente. Efectivos de la Guardia Costera y agentes del FBI subieron a bordo para evaluar los sistemas de información y rastrear actividad maliciosa.
El hallazgo técnico existe y está confirmado. La contralmirante Amy Grable, comandante del Cyber Command de la Guardia Costera, lo resumió ante CBS News: ‘Empezaron haciendo una evaluación de la tecnología de la información y de los demás sistemas a bordo del buque, y encontraron actividad cibernética maliciosa. Ni origen, ni firma, ni huella atribuible.
Lo tengo claro desde hace tiempo: el abordaje de buques por sospecha de intrusión digital ya es rutina operativa, no excepción. Según la propia Grable, la suya es una de las entre 40 y 50 misiones que el equipo de protección cibernética del servicio ha ejecutado en el último año.
Al subir a bordo, los equipos no encontraron indicios de que la nave fuera insegura para navegar. Eso sí, revisaron con lupa si los sistemas informáticos estaban conectados a la propulsión, la navegación y otros sistemas críticos de seguridad. Esa es la pregunta que angustia a los investigadores: hasta dónde llega el cable.
Sobre un petrolero flotan dos redes distintas, y todo el peligro consiste en que alguien consiga saltar de una a la otra.
Los números del negocio explican la ansiedad: unos 5,4 billones de dólares cruzan cada año los puertos de EE.UU., según Grable. Basta una interrupción pequeña para provocar retrasos enormes.
El mar lleva dos décadas digitalizándose y apenas unos meses blindándose. Ahí está toda la ecuación del riesgo.
Cómo se aborda un buque sospechoso en mitad del océano
La misión arranca con un aviso. Grable explicó que los equipos fueron alertados por socios interinstitucionales y salieron mar adentro junto al FBI para trepar a bordo. Ya en cubierta, los investigadores peinan los sistemas y buscan malware para descartar que el intruso haya saltado de la red ofimática a la red de máquinas.
Verá usted que ese salto lo es todo. En un mercante actual, la navegación, la propulsión, el gobierno y el lastre comparten red. La internet satelital queda separada de esos sistemas, en muchas ocasiones, por poco más que un cortafuegos.
Los expertos repiten la misma receta desde hace años: segmentación de red, protección frente al phishing e higiene cibernética básica. Nada heroico. Lo llamativo es que siga siendo una recomendación y no una obligación extendida.
El riesgo tampoco exige un atacante de élite. El código malicioso circula por foros clandestinos, mientras la inteligencia artificial ayuda a localizar sistemas expuestos a internet y a acelerar el ataque. La barrera de entrada al sabotaje naval se ha desplomado en menos de cinco años.
Lo que sí parece descartado es el secuestro remoto completo de un superpetrolero. Los especialistas insisten en que la hipótesis del buque teledirigido es de película. Lo plausible es más sucio y más barato: interferir la navegación, tocar la propulsión, provocar una avería que deje el barco varado o bloqueando un canal.
La atribución imposible: Irán llega antes que las pruebas
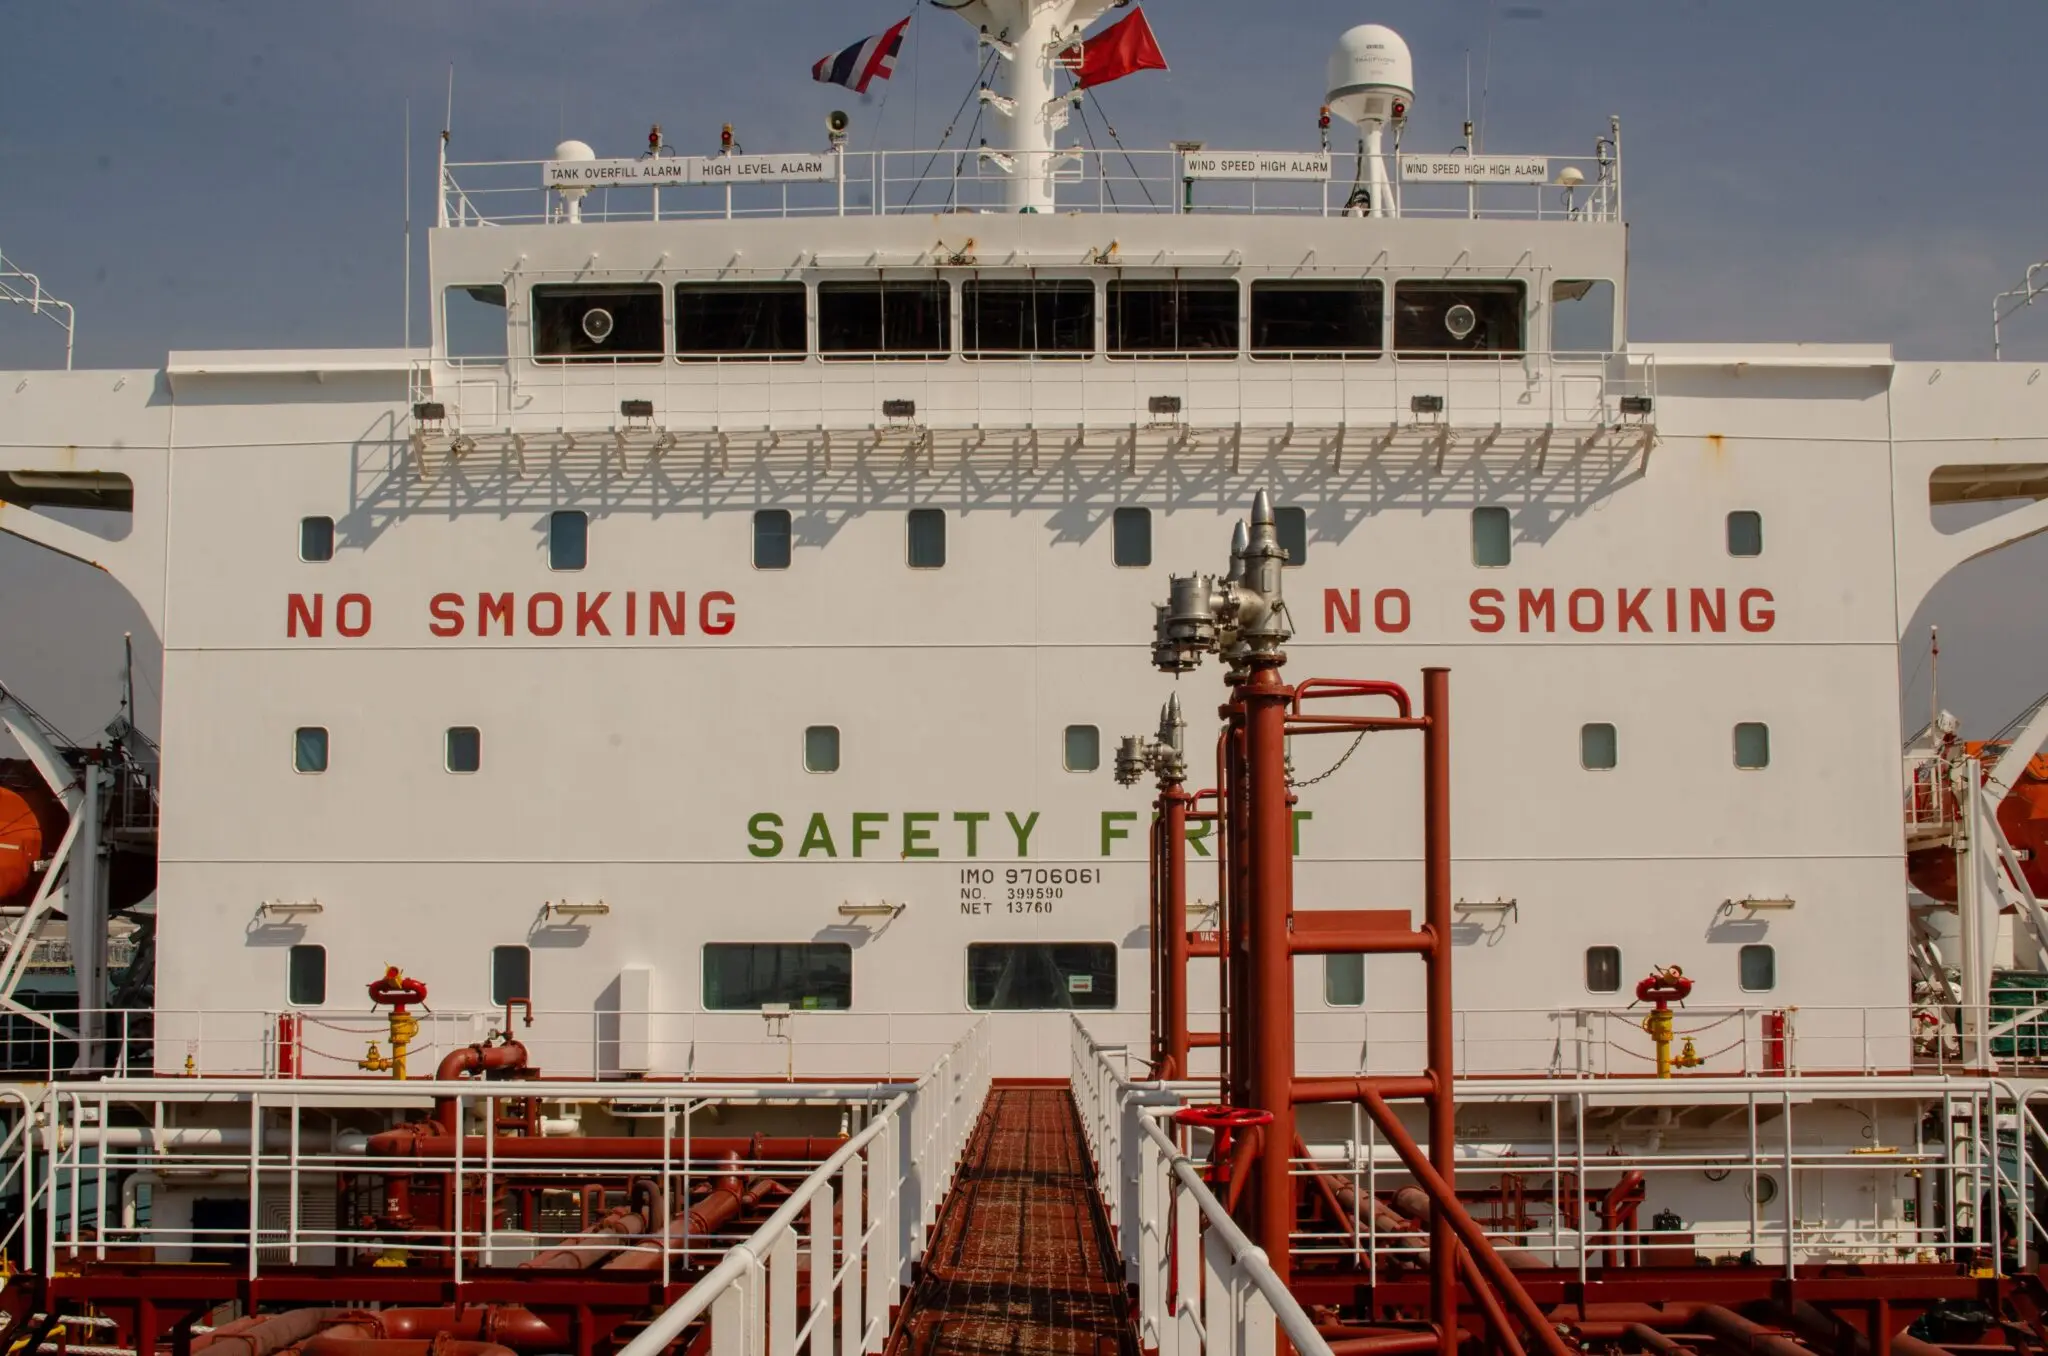
Estados Unidos no ha señalado públicamente a ningún responsable. La Guardia Costera no ha atribuido los ataques a Irán. Y, sin embargo, la prensa estatal iraní empezó a publicar contenido sobre el VL Prosperity antes de que las autoridades estadounidenses reconocieran el abordaje. Ese detalle, les adelanto, es el que debe hacer dudar a cualquiera.
La agencia Mehr fue la primera. Cuatro días después, Tasnim publicó un artículo con un titular elocuente: ‘Ningún buque estadounidense está ya a salvo: ¿cederán los cañones ante los códigos?’. Un informe iraní, citando a un tripulante anónimo, sostuvo que los intrusos accedieron a la sala de máquinas e interfirieron en la refrigeración, el régimen del motor y el combustible, además de dejar las comunicaciones caídas unas 30 horas.
Ese relato no está verificado. DuBose, consultado por CBS, subrayó que la narrativa iraní sigue sin confirmarse y advirtió de que los actores vinculados a Teherán suelen exagerar su influencia cibernética. No sería la primera vez.
Insisto en algo que he explicado otras veces: la atribución de un ciberataque es un ejercicio lento, de semanas o meses. Los investigadores estudian las tácticas, técnicas y procedimientos del intruso —los famosos TTP—, que funcionan como huellas dactilares digitales y permiten conectar el ataque con grupos de amenaza conocidos. Sin esa labor, cualquier acusación es humo. Washington sigue trabajando, además, en determinar si los dos abordajes están relacionados.
Dossier Moncloa: Ojos en la Sombra
Permítame que fije el foco donde creo que hay que ponerlo. El vector de amenaza es un ciberataque sobre infraestructura crítica marítima, con penetración en sistemas operativos y no solo en la red administrativa. La diferencia es sustancial: no hablamos de correos robados, hablamos de propulsión, navegación y lastre.
El servicio atacante está sin atribuir. La Guardia Costera y el FBI actúan como defensores forenses. Los observadores son todos los demás: navieras, puertos aseguradoras, la CISA estadounidense y servicios de inteligencia aliados que llevan años vigilando el Mediterráneo occidental. Entre ellos, cómo no, el CNI. El VL Prosperity se detuvo cerca de Gibraltar, y ese estrecho es una de las costuras más sensibles para España. Un buque varado en la bocana de Algeciras no sería un problema iraní: sería un problema nuestro.
Estimo, a juzgar por la naturaleza del material implicado, un nivel de clasificación Confidencial elevado a Reservado en los informes forenses que se hayan podido generar. Los TTP de un intruso son material sensible. Revelan capacidades propias de detección y vulnerabilidades ajenas, y ninguna marina comparte eso por gusto.
Hay un precedente que conviene recordar. En 2017, el NotPetya atribuido al GRU paralizó a la naviera Maersk y con ella buena parte del comercio marítimo mundial. Aquel día aprendimos que un barco no necesita ser atacado para quedarse parado: basta con tumbar la logística que lo rodea. Lo de ahora es la siguiente iteración: ya no hace falta tumbar la naviera, basta con tocar el barco.
Mi posición es incómoda para todos. Irán se apresuró a vender una capacidad que no ha demostrado. Washington no ha querido señalar a nadie sin pruebas. Y la industria marítima sigue operando bajo recomendaciones voluntarias que se redactaron pensando en otro mundo. Si el abordaje del VL Prosperity no se convierte en un punto de inflexión regulatorio, será porque nadie ha visto todavía un petrolero atravesado en un canal.
Los gobiernos empiezan a mover ficha con requisitos básicos de ciberseguridad, a un ritmo que no acompaña la velocidad con la que los buques se conectan. El calendario real lo marcarán el próximo informe forense del Cyber Command y la decisión del FBI sobre si los dos abordajes responden al mismo actor. Ahí se sabrá si esto fue un susto o el primer capítulo de algo peor.





